
- 会員限定
- 2026/11/09 21:05 掲載
OpenSSH「*sshole」で侵入成功を観測 攻撃コード公開済み JPCERT/CCが国内に警告


JPCERT/CCは11月9日、OpenSSHの認証回避の脆弱性「CVE-2026-123158」(通称「*sshole」)で、悪用の試行と成功がすでに観測されているとして注意喚起を出した。概念実証コードも公開済みで、国内ではAlpine Linuxをベースにした商用製品が使われていることも確認しているという。
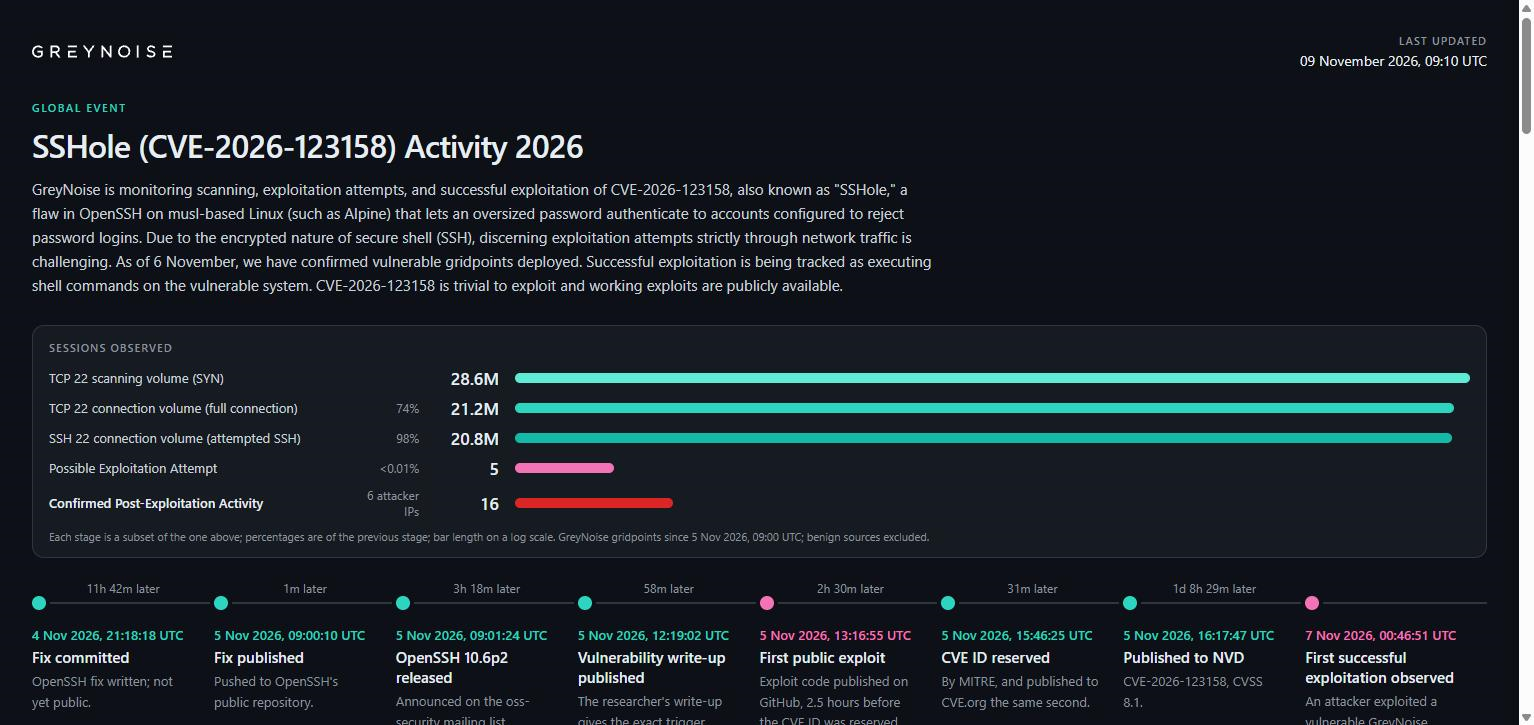
(出典:グレイノイズ)
この脆弱性は、標準Cライブラリにmusl libcを使い、ユーザー認証の仕組みであるPAMを使わない構成のOpenSSHで、認証処理に誤りが生じるものだ。悪用されると、認証されていない攻撃者が遠隔から、パスワードログインを無効にする値「*」が設定されたアカウントへ、正規のパスワードなしで不正にログインできる可能性がある。OpenSSHは11月5日に修正版「10.6p2」を公開しており、ビジネス+ITも緊急修正として伝えた。
JPCERT/CCによると、概念実証コードはすでに公開されている。セキュリティ企業のグレイノイズは、11月5日以降にこの脆弱性を悪用しようとする攻撃を観測し、11月7日には同社の観測用環境で、侵入の成功、コマンド実行、C2エージェントの設置を確認したと報告した。一方、組織における侵害事例は、現時点で確認できていないという。
影響を受け得るのは、10.6p2より前のOpenSSHで、次の条件をすべて満たす環境だ。musl libcを使うLinuxであること、PAMによる認証が無効であること、パスワード認証が有効であること、パスワードハッシュ欄が「*」のアカウントがあること、別のローカルアカウントに「$5$」または「$6$」形式のパスワードハッシュが設定されていること。
対策は、10.6p2への更新だ。ただし、旧版に修正を移植しているディストリビューションもあり、開発元の情報の確認が必要だ。Alpine Linuxは各リリース向けに修正済みパッケージを公開した。更新後はsshdの再起動も必要だ。パッケージの更新だけでは動作中のデーモンが置き換わらないという。
侵害の有無は、SSHの認証ログ(/var/log/messagesなど)に、本来パスワードでログインできないアカウントへの「Accepted password for」の記録がないかで確認する。doasの使用履歴、不審なユーザーの追加やSSH公開鍵の変更、不審なファイルや外部通信も調べる。
では、修正版の公開から、攻撃者はどれほどの速さで動き、侵入した先で何をしたのか。グレイノイズが公開した時系列と侵入者の行動記録、そして膨大な接続の中に潜む「ある数字」から、見えてくるものがある。
OpenSSH欠陥「*sshole」の公開から侵入までの時系列
(出典:グレイノイズ、JPCERT/CC、OpenSSHをもとに作成)
この記事の続き >>
・修正版の公開から最初の侵入成功まで、攻撃側の速さ
・侵入者が観測用環境で踏んだ、探索から居座りまでの手順
・2,000万件超の接続と「5件」、数字が示す見えにくさ
・修正版の公開から最初の侵入成功まで、攻撃側の速さ
・侵入者が観測用環境で踏んだ、探索から居座りまでの手順
・2,000万件超の接続と「5件」、数字が示す見えにくさ
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
