
- 会員限定
- 2026/11/18 10:53 掲載
自社運用のGitLabは大丈夫か 脆弱性37件を修正、重大度「高」が4件、至急の更新を


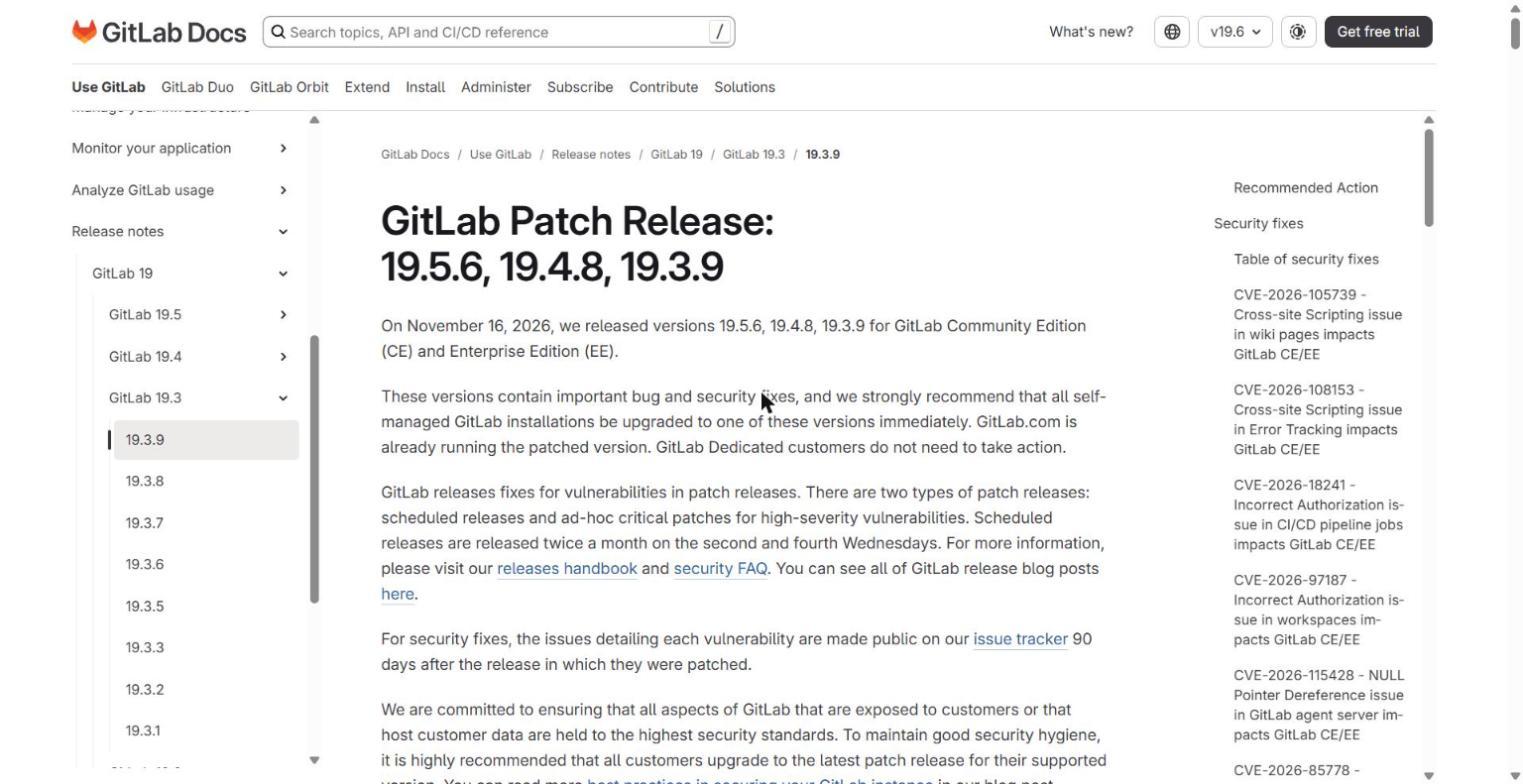
GitLabは11月16日(現地時間)、「GitLab」のCE版とEE版のパッチ版「19.5.6」「19.4.8」「19.3.9」を公開した。37件の脆弱性を修正し、うち4件は重大度が「高」。クロスサイトスクリプティング(XSS)やCI/CDジョブの認可不備が含まれる。同社はセルフマネージド版に、直ちにアップグレードするよう強く推奨している。
(出典:GitLab)
同社の公式告知によると、修正した脆弱性は37件。重大度の内訳は「高」が4件、「中」が24件、「低」が9件という。自社でGitLabを運用するセルフマネージド版については、直ちにいずれかの版へアップグレードするよう強く推奨している。
「高」に分類されたのは、wikiページとエラートラッキングのXSS、CI/CDパイプラインのジョブの認可不備、ワークスペースの認可不備の4件。
このうちXSSの2件(CVE-2026-105739、CVE-2026-108153)は、脆弱性の深刻度を示す共通脆弱性評価システム(CVSS)のスコアがいずれも8.7。認証済みのユーザーが、該当ページを閲覧した別のユーザーのブラウザー上で、任意のJavaScriptを実行できる可能性があったという。
CI/CDジョブの認可不備(CVE-2026-18241、CVSS 8.2)は、ジョブの認可処理における競合状態が原因で、認証済みのユーザーが保護されたCI/CDの変数やリソースにアクセスできる可能性があった。
ワークスペースの認可不備(CVE-2026-97187、CVSS 7.6)では、GitLab agent for Kubernetesで接続したクラスターで、認証済みのユーザーがほかの名前空間のKubernetes Secretsを読み取れる可能性があったとしている。
GitLab.comはすでに修正版が稼働しており、GitLab Dedicatedの利用者に対応は不要。今回の版には新たなマイグレーションは含まれず、複数ノード構成でもダウンタイムは不要の見込みという。
では、重大度「高」の4件以外に、自社の環境でも確認すべき穴はどこにあるのか。
告知には、認証なしで非公開の情報に届く可能性のある脆弱性や、AI機能に絡む認可不備の一群も並んでいる。
認証なしで読み取られうる情報(重大度「中」の例)
(出典:GitLab公式のパッチリリース告知をもとに作成)
この記事の続き >>
・認証なしで非公開情報に届くおそれのある「中」の穴
・古い版ほど広がるおそれのある影響範囲
・AI機能に集中した認可不備と、次の注目日
・認証なしで非公開情報に届くおそれのある「中」の穴
・古い版ほど広がるおそれのある影響範囲
・AI機能に集中した認可不備と、次の注目日
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
