
- 会員限定
- 2026/10/26 03:46 掲載
アリスタのSD-WAN管理基盤VCOに悪用中の脆弱性、最低権限でも到達、米CISAがKEV追加


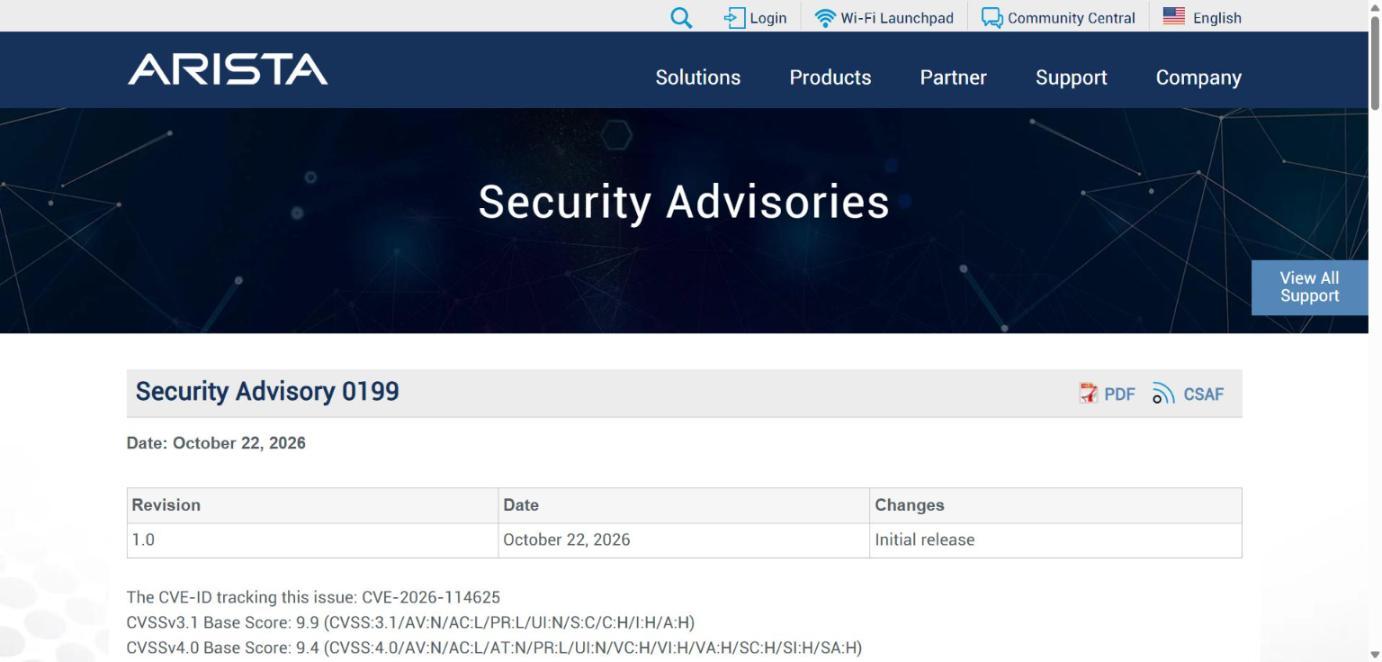
アリスタ・ネットワークスは10月22日、SD-WANの管理基盤「VeloCloud Orchestrator(VCO)」のオンプレミス版に、悪用が確認されている脆弱性(CVE-2026-114625)があると明らかにした。CVSSは9.9。認証済みなら最低権限のユーザーでも内部専用の特権機能に到達できるという。米CISAは10月23日にKEVカタログへ追加した。
(出典:アリスタ)
共通脆弱性評価システム(CVSS)のスコアは、v3.1で9.9、v4.0で9.4。アドバイザリーによると、認証済みのユーザーが、本来は内部専用の特権機能にリモートからアクセスでき、VCOのホストに影響が及ぶ恐れがある。必要な権限は、組み込みの役割で最も低い「Enterprise Read Only」でも足りる。アリスタ自身が検出した。脆弱性の分類はCWE-89(SQLインジェクション)だが、アドバイザリーの記述は特権機能へのアクセスが中心となっている。
影響を受けるのは、オンプレミス版のVCO 5.2.x(5.2.3.18未満)、6.1.x(6.1.3.10未満)、6.4.x(6.4.2.12未満)。サポートが終了した版は評価の対象外という。ホスト型と専用型のVCOは修正済み。修正版は、5.2.3.18以降、6.1.3.10以降、6.4.2.12以降となる。
アリスタは侵害の指標として、IPアドレス「74.82.197[.]86」と「38.54.50[.]151」を挙げた。修正版を適用するまでの暫定策として、管理画面への接続を信頼できる管理ネットワークに限ること、VCOのホストからの不審な外向きの通信を監視すること、ウェブシェルやバックドアの有無を確認すること、管理者の最近の操作を見直すことを求めている。
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は10月23日(米国時間)、この脆弱性を悪用確認済み脆弱性(KEV)カタログに追加した。
では、なぜVCOでは、悪用される脆弱性の攻撃の前提が、これほど変わりながら繰り返されているのか。背景には、7月から続く悪用の時系列と、アリスタが挙げたIPアドレスをめぐる報道がある。
VCOオンプレ版で悪用が確認された3件の脆弱性
(出典:アリスタ、The Hacker Newsをもとに作成)
この記事の続き >>
・7月、9月、10月で悪用された3件は何が違うのか、一覧で比較
・「ログイン不要」から「最低権限で足りる」へ、攻撃の前提の変化
・アリスタが挙げたIPの位置情報と、米連邦機関の修正期限
・7月、9月、10月で悪用された3件は何が違うのか、一覧で比較
・「ログイン不要」から「最低権限で足りる」へ、攻撃の前提の変化
・アリスタが挙げたIPの位置情報と、米連邦機関の修正期限
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ネットワークセキュリティ・VPNのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
