
- 会員限定
- 2026/11/09 16:54 掲載
Cloudflareが重大脆弱性ハブ「Zero Wire」を公開、AIで初動対応を刷新
膨大なアラートから今やるべきことを整理、影響調査を効率化


Cloudflareは2026年11月3日、重大なインターネット脆弱性の初動対応を支援する情報ハブ「Zero Wire」を公開した。網羅的なデータベースとは異なり、早急な対応が必要な案件に絞り込み、誰が調べるべきかや今何をすべきかを明確に提示する。自社環境を点検するためのAIエージェント向けプロンプトも提供しており、企業の実務担当者にとって有用な判断材料となる。
重大な脆弱性に特化したニュース配信型ハブ「Zero Wire」の全貌
Cloudflareが新たに提供を開始したZero Wireは、同社のインターネット観測サービスであるCloudflare Radar上に構築された、重大な脆弱性情報の公開フィードである。Cloudflareの有料顧客であるかどうかにかかわらず、誰でも無償で閲覧できる。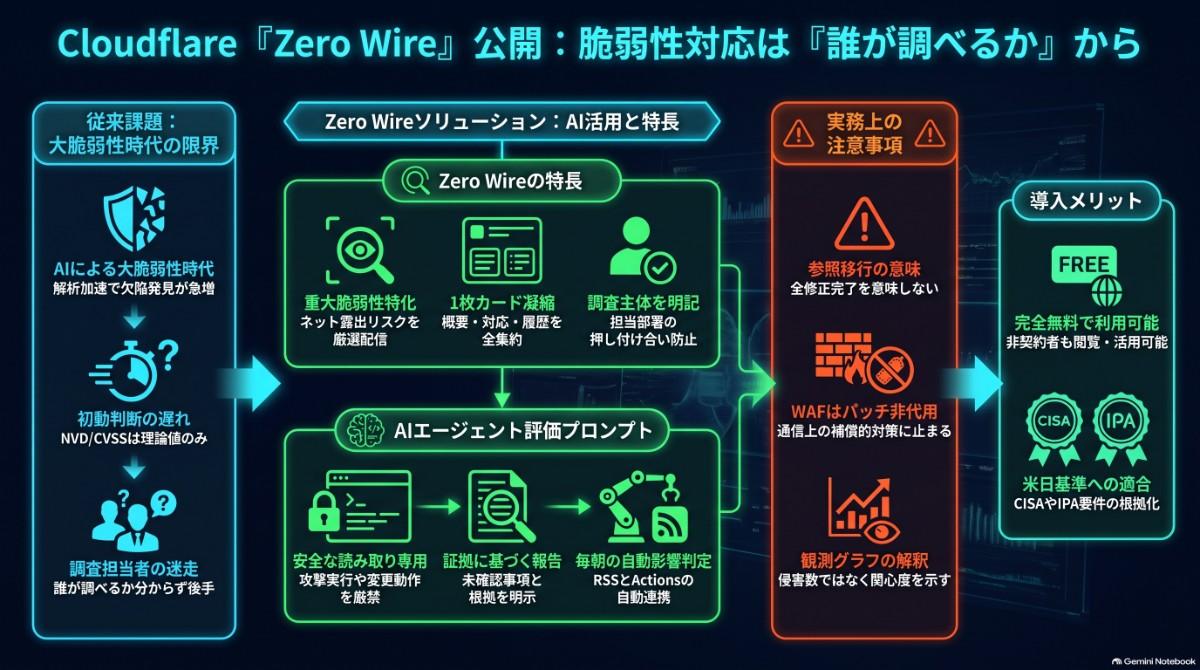
【図版付き記事はこちら】Cloudflareが重大脆弱性ハブ「Zero Wire」を公開、AIで初動対応を刷新(画像:ビジネス+IT)
各脆弱性の情報はブリーフィングと呼ばれる一枚のカード形式でまとめられている。そこには問題の概要だけでなく、インフラチームやアプリケーション担当など組織内の誰が調査すべきかが明記される。さらに、影響を受けるバージョンの確認やベンダーアップデートの適用といった今すぐ取るべき行動が整理され、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁が提供する悪用確認済みカタログなどの外部情報源へのリンクも集約されている。
大きな特徴として、自社のシステムが脆弱性の影響を受けているかを調査するためのAIエージェント向けプロンプトがあらかじめ用意されている点が挙げられる。担当者はこのプロンプトを利用することで、読み取り専用の安全な環境下でAIにインベントリ情報などを点検させることができる。
また、情報分類の明確化も本サービスの核である。共通脆弱性評価システムが示す潜在的な深刻度と、実環境での実際の悪用状況を明確に切り分け、対応の優先順位を見誤らないように設計されている。ブリーフィングは要対応のものと、対応方針が定まり参考情報となったものに分類され、状況の変化を時系列で追うことも可能だ。このようにZero Wireは、企業がサイバー脅威に対して迅速に一次対応を行うための羅針盤としての役割を果たす。この新たなツールを自社のセキュリティ運用にどう組み込めばよいのか、具体的な活用法と注意点について次ページで詳しく解説する。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
