
- 会員限定
- 2026/11/10 09:20 掲載
30件超のゼロデイが公開…N-ableが管理基盤N-centralを停止、オンプレ版にも停止要請


N-ableは11月9日(日本時間10日)、顧客企業の端末を遠隔管理する基盤「N-central」で重大なセキュリティインシデントを宣言した。研究者が30件超の脆弱性を公開したことを受け、ホスト型の環境を停止し、オンプレミス版の利用者にもサーバの停止を求めた。現時点で悪用は未確認で、ホットフィックスを準備中という。
(出典:N-able)
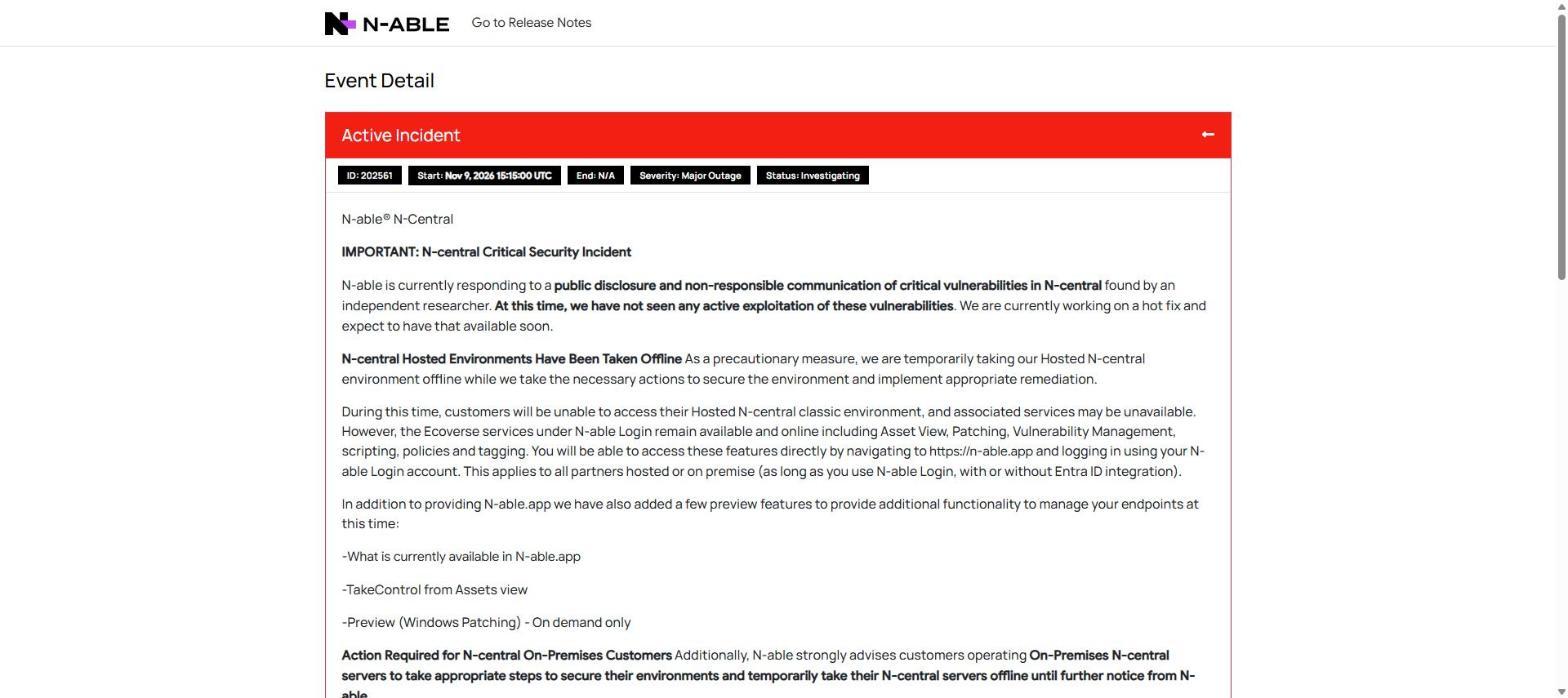
N-ableのインシデント告知ページ
(出典:N-able)
同社のステータスページによると、インシデントの開始は日本時間10日午前0時15分(協定世界時9日15時15分)。ホスト型は米州、欧州、アジア太平洋の各地域で利用できなくなった。一方、「N-able Login」で使うEcoverse系のサービス(資産表示、パッチ適用、脆弱性管理など)は稼働を続けているという。
公開したのは、セキュリティ研究者のSean Bales氏。BleepingComputerによると、同氏は米国時間の8日深夜、30件を超えるゼロデイ(未修正の脆弱性)を公開した。認証回避、認証情報の漏えい、任意ファイルの書き込み、XXE(XML外部実体参照)、リモートコード実行(RCE)などが含まれ、攻撃者がシステムを乗っ取れるものもあるという。検証はN-central Appliance 2026.4.0.31(プレリリース版)で行われ、同氏は旧版にも影響するとみている。発見にはAIを使ったという。
N-ableは、現時点で悪用や不正なデータアクセスの証拠はないと説明している。ホットフィックス(緊急の修正プログラム)を開発・検証中だが、復旧時期の見通しは示していない。更新は4時間ごとを目標に、同ページで案内するという。今回の脆弱性にはCVE番号が示されていない。
管理製品のゼロデイは、国家支援型とされる攻撃グループにも狙われている。ルーメンは10月、中国系の「Volt Typhoon」がSD-WANなどの管理製品のゼロデイを悪用していたと公表した。
では、MSPに運用を任せている企業は、いま自社の環境で何を確認すべきなのか。背景には、N-centralで今年相次いだ別の脆弱性と、過去の悪用で見えた顧客環境への波及がある。
N-centralをめぐる2026年の脆弱性対応
(出典:N-able、Huntressをもとに作成)
この記事の続き >>
・今年8月から続く、N-centralの脆弱性と修正の流れ
・33件が「4つの連鎖」にまとまることの意味
・過去の悪用で見えた、顧客環境への波及と点検すべきログ
・今年8月から続く、N-centralの脆弱性と修正の流れ
・33件が「4つの連鎖」にまとまることの意味
・過去の悪用で見えた、顧客環境への波及と点検すべきログ
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
