
- 会員限定
- 2026/11/18 17:33 掲載
Apache HTTP Serverの脆弱性、シンガポール当局が悪用警告、PoC公開


シンガポールのサイバーセキュリティ庁(CSA)は11月17日(シンガポール時間)、Webサーバ「Apache HTTP Server」のmod_http2にあるリモートコード実行の脆弱性が悪用されているとみられるとして注意喚起した。PoCも公開されているという。対象は2.4.55~2.4.70で、修正版2.4.71は11月11日に公開済みだ。
(出典:CSA)
CSAによると、対象はmod_http2を有効にしたApache HTTP Serverの2.4.55から2.4.71未満。mod_http2を有効にしているサーバだけが影響を受けるという。脆弱性の共通脆弱性評価システム(CVSS v3.1)のスコアは8.1と示された。注意喚起では、悪用による被害の規模や攻撃の具体的な状況には触れていない。
この脆弱性は「CVE-2026-119618」として管理されている。Apache HTTP Serverの開発プロジェクトは11月11日、修正版となる2.4.71を公開した。脆弱性情報ページによると、共有リソースに対する並行処理の同期が不適切なことに起因する問題で、mod_http2の「assign_headers()」関数の処理がヒープ領域の破壊を招き、RCEにつながる可能性があるという。開発プロジェクトは重大度を「critical」と評価している。
影響を受けるのは2.4.55から2.4.70までで、GitHubで公開されている単体のモジュール「mod_h2」を使っている場合も、2.0.8から2.0.42までが対象となる。ビジネス+ITでは、2.4.71の公開時点の内容を報じている。
利用者は、2.4.71への更新が必要になる。Linuxのディストリビューションが提供するパッケージを使っている場合は、提供元の案内に沿って対応することになる。
では、修正の公開からわずか6日で悪用が警告された今、自社はどの基準で、どこまで急いで対応すべきなのか。背景には、評価元によって深刻度の見方が大きく割れている事実と、クラウド環境に広がる影響範囲を示すデータがある。
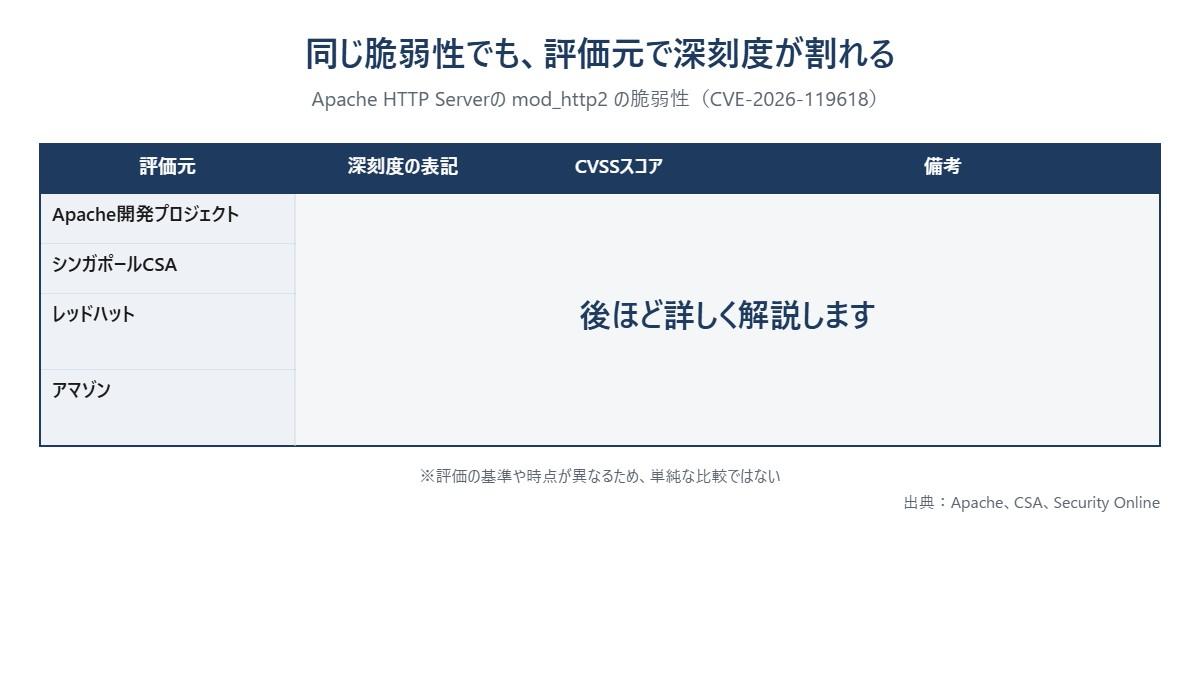
同じ脆弱性でも、評価元で深刻度が割れる
(出典:Apache、CSA、Security Onlineをもとに作成)
この記事の続き >>
・修正公開から悪用警告までの6日間と、2社が別々に見つけた経緯
・Apacheは「critical」、CSAは8.1、深刻度が割れた中身と点数の読み方
・クラウド環境での影響の広がりと、更新できない場合の当面の回避策
・修正公開から悪用警告までの6日間と、2社が別々に見つけた経緯
・Apacheは「critical」、CSAは8.1、深刻度が割れた中身と点数の読み方
・クラウド環境での影響の広がりと、更新できない場合の当面の回避策
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
