
- 会員限定
- 2026/11/19 03:53 掲載
OpenJDKに認証不要でコード実行の恐れ 「Java4Shell」17.0.6以降が対象、修正版あり


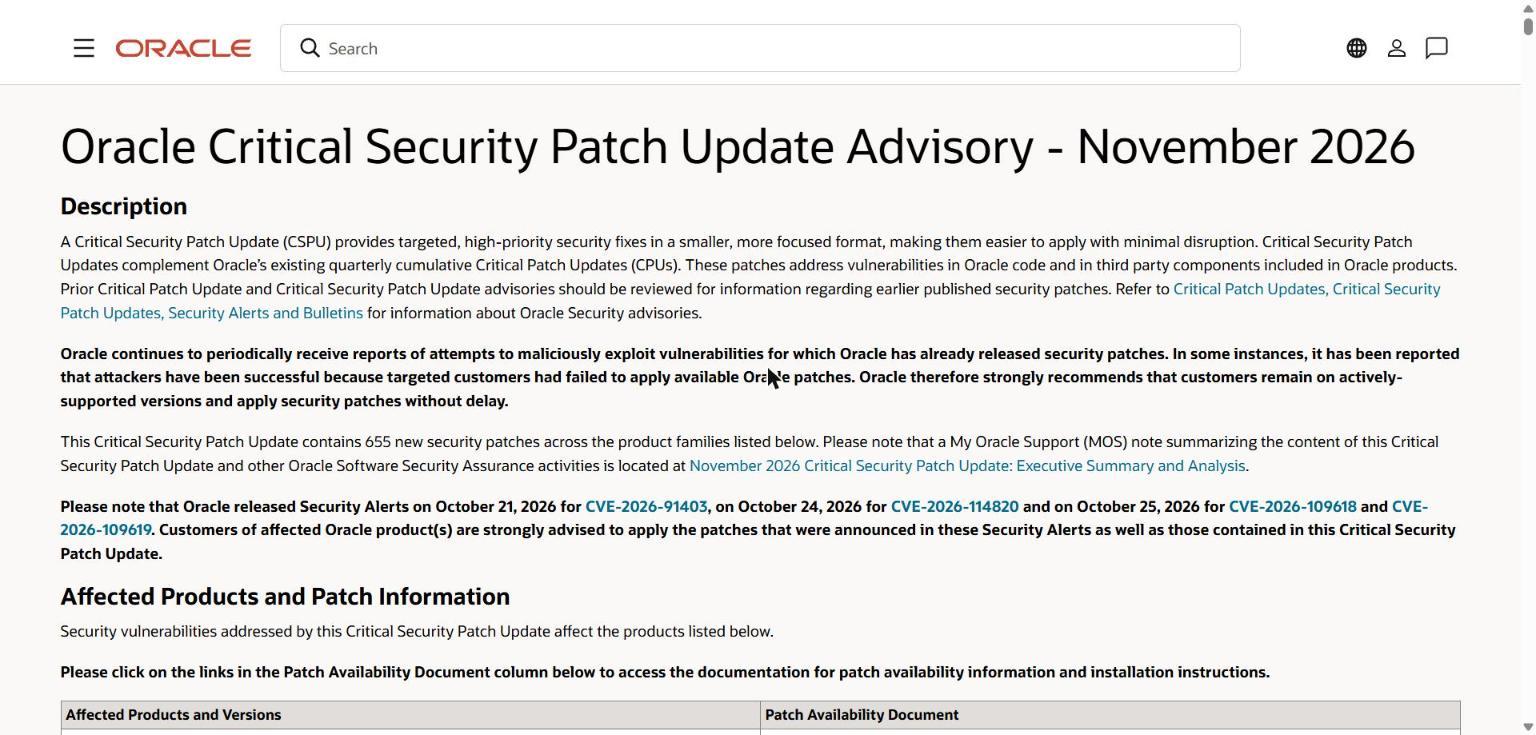
OpenJDKのBase64デコーダーに、認証なしで遠隔からコードを実行される恐れのある脆弱性「Java4Shell」(CVE-2026-114938)が見つかった。発見元のCalifが11月17日(米太平洋時間)に公表し、オラクルも修正版を公開した。対象はx86-64のAVX-512 VBMI対応環境で動くOpenJDK 17.0.6以降で、回避策もある。
(出典:オラクル)
問題があるのは、x86-64プロセッサー向けにBase64の復号を高速化する処理だ。CPUの特殊命令(AVX-512 VBMI)を使う処理で、末尾の埋め込み文字の扱いに誤りがあり、不正な入力を渡すと、確保した領域の外側にデータが書き込まれるという。
影響を受けるのは、OpenJDKの17.0.6以降をx86-64のCPUで動かしている環境だ。CPUがAVX-512 VBMIに対応している必要があり、ARM64は対象外としている。Califは、Amazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK、Azul Zulu、BellSoft Liberica、SAP SapMachine、Red Hat OpenJDKなど、OpenJDKをもとにした主要なディストリビューションも同様に脆弱だと説明している。
オラクルは11月17日、Java SEの修正版として17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1、8u513-perfを公開した。
同社が公開した2026年11月の重要セキュリティパッチ更新(CSPU)は、この脆弱性をコンパイラーのコンポーネントの問題として掲載し、共通脆弱性評価システム(CVSS)v3.1の基本スコアを8.1とした。攻撃元区分はネットワークで、認証なしに遠隔から悪用できると記している。一方、Califは自社の評価として、CVSS v4.0で9.2(最も深刻な「CRITICAL」)と位置づけている。
回避策として、JVMの起動オプションに「-XX:-UseBASE64Intrinsics」(Base64の高速化処理を無効化)または「-XX:UseAVX=2」(AVX-512を無効化)を指定する方法がある。後者はx86-64のホスト専用で、ARM版のOpenJDKでは起動に失敗するという。
Califは、脆弱性の有無を確かめられる検証用コードを解説ページで公開した。一方、個別製品向けの攻撃手法は、利用者が更新する時間を置くため、後日公開するとしている。
では、Califが実際にコード実行を実証した製品には、何があるのか。有名な業務システムの名前も並ぶ。
その一覧と、評価の割れた理由、そして発見の意外な経緯を整理する。
Califが実証したコード実行の対象
(出典:Califの解説をもとに作成)
この記事の続き >>
・認証不要で実証された6製品、JiraやJenkinsも
・CVSSがCalifの9.2とオラクルの8.1に割れた理由
・発見の発端はAIへの約20分の指示、攻撃は万能ではない
・認証不要で実証された6製品、JiraやJenkinsも
・CVSSがCalifの9.2とオラクルの8.1に割れた理由
・発見の発端はAIへの約20分の指示、攻撃は万能ではない
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
