
- 会員限定
- 2026/11/05 11:30 掲載
AIが1回で「root権限奪取」948件を実証 費用121万ドル、OpenAIがLinux向け手法を公表


OpenAIは11月4日(米国時間)、AIが脆弱性の発見から悪用可能性の実証、修正パッチの作成までを自律的に行う仕組みを公表した。Linuxカーネルでの10月中旬の1回の実行で、一般ユーザーが管理者権限を得られる脆弱性948件の悪用を実証した。API費用は121万3,430ドル(約1億9,000万円)で、1件あたり1,279ドルという。
(出典:OpenAI)
仕組みは5段階で構成する。AIエージェントがカーネルのうち一般ユーザーから到達できる部分を選んで調べ、見つけた候補を隔離した仮想マシンで再現し、悪用できるかを確かめ、パッチを作る。最後は人間の研究者が結果を確認して報告する。候補は2,308件で、うち1,724件を動的に再現した。情報漏えい系の脆弱性は291件の実証コードを得た。
実行にかかったAPI費用は計121万3,430ドル(約1億9,000万円、1ドル=158円で換算)で、LPE1件あたり1,279ドル(約20万円)だった。ハッキング大会「Pwn2Own」と「TyphoonPWN」の過去の報奨金(Linuxカーネルの権限昇格で2万ドルと7万ドル)を当てはめると、948件の仮想的な価値は1,890万~6,630万ドルで、費用の16~55倍に相当するという。
グーグルの報奨金制度「kernelCTF」の環境を調整して試した実行では、情報漏えい25件、LPE21件の実証コードを得た。費用は約3万2,936ドルだった。AIは少なくとも10種類の新しいエクスプロイト手法を使っており、専門家にも未知のものだったとしているが、安全上の理由から詳細は公表していない。
修正の動きも速い。スキャン中の10日間に、他の貢献者によって修正済みか修正案の段階に入ったLPEは100件を超え、約300件が公開の場で議論されていた。OpenAIは修正パッチも生成し、Linuxカーネルのコミュニティーの助言に従って、重大なものから数百件の報告とパッチをすでに送ったとしている。
Linuxカーネルでは11月1日、レッドハットがRHEL向けの重大な脆弱性(CVSS 9.8)について、修正版を公開したばかりだ。AIによる脆弱性の発見と悪用のコストが下がる前提のもとで、パッチ適用の速さが問われている。
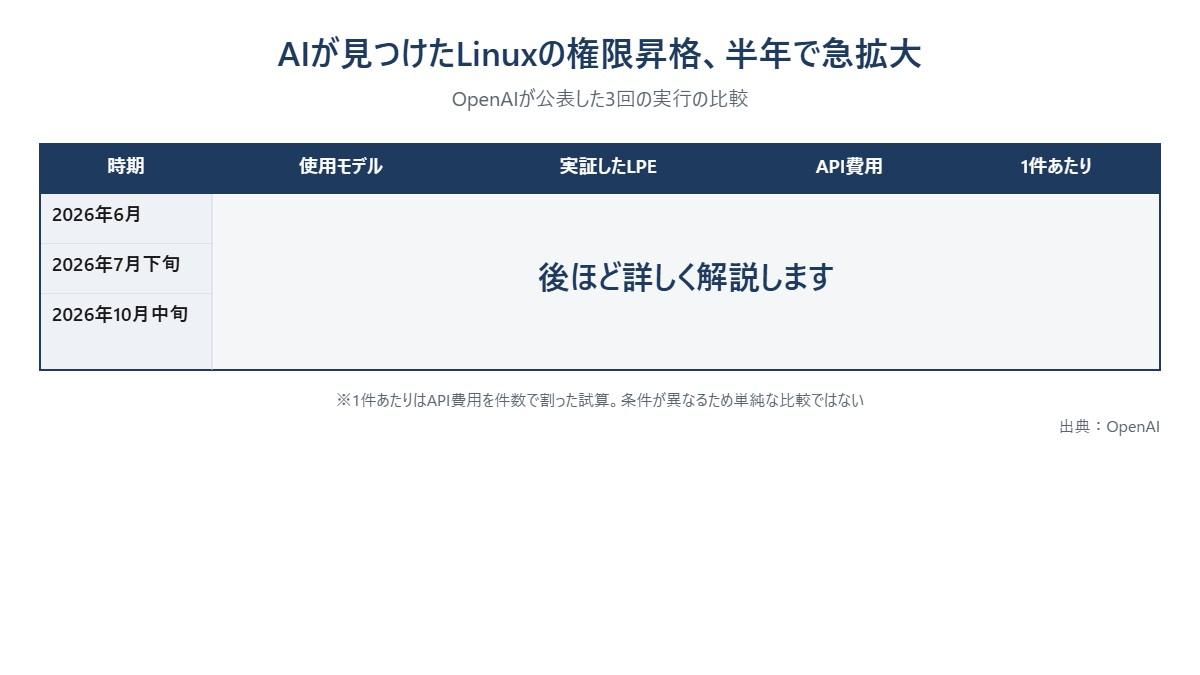
では、半年足らずで何が変わり、日本企業のLinuxサーバ運用は何を迫られるのか。背景には、AI自身が犯した「取り違え」と、OpenAIが防御側に突きつけた「root権限と同等」という警告がある。
AIが見つけたLinuxの権限昇格、半年で急拡大
(出典:OpenAIの発表をもとに作成)
この記事の続き >>
・3カ月前の166件から948件へ、モデルの世代交代が生んだ差
・「低権限アカウントはroot同等」とOpenAIが警告する理由
・成功報告200件のうち20件が「別の0-day」だった落とし穴
・3カ月前の166件から948件へ、モデルの世代交代が生んだ差
・「低権限アカウントはroot同等」とOpenAIが警告する理由
・成功報告200件のうち20件が「別の0-day」だった落とし穴
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
