
- 2026/11/06 10:55 更新
アタックサーフェスマネジメント(ASM)とは何かを図解、専門家の製品選定のキモとは


アタックサーフェス(Attack Surface)とは、ハードウェアやソフトウェアの弱点により、攻撃者に脆弱性を悪用する機会を提供している領域のこと。日本語では「攻撃対象領域」と訳される。インターネットやクラウドの普及により、ランサムウェアなどの被害も増加し、アタックサーフェスの監視と管理は急務となっている。本記事では、アタックサーフェスを効果的に監視・管理するASM(Attack Surface Management)についてまとめた。また、ASMと脆弱性診断との違い、ASMツール導入時の注意点、製品比較や選定のポイントについても解説する。
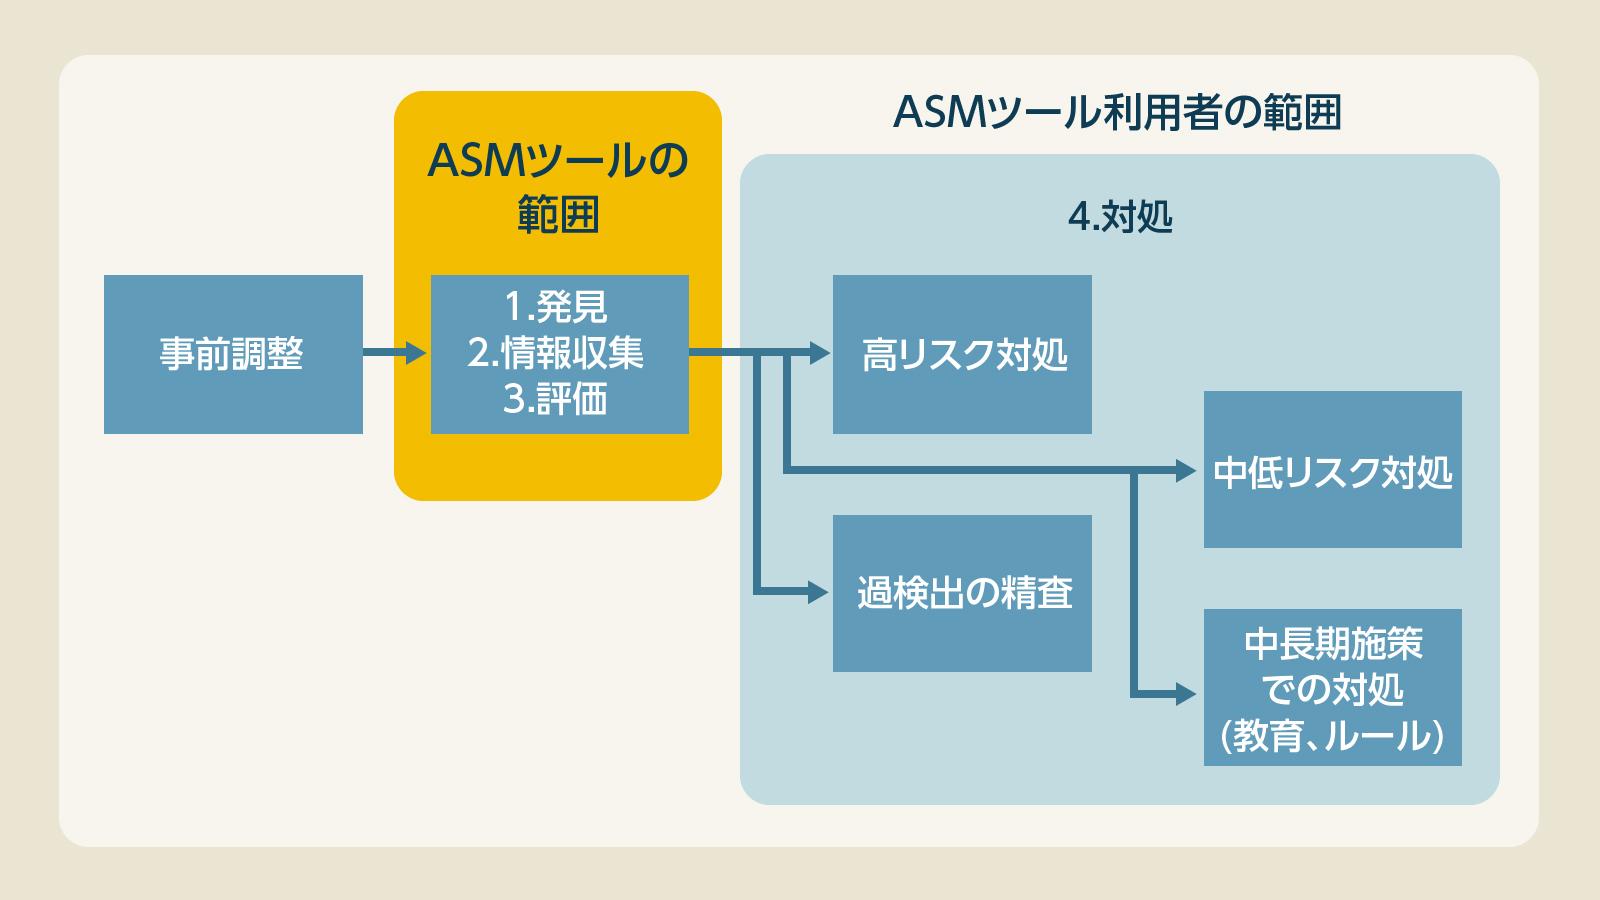
(図:中西氏作成)
アタックサーフェス(攻撃対象領域)とは何か
ビジネスだけでなくプライベートでも、日々インターネットやデータ通信への依存は高まっている。それに伴い、サイバー攻撃も複雑化してきた。組織や企業においては、わずかな脆弱性を突き、大切な情報が抜き取られ、暗号化されるランサムウェアの脅威は大きな問題となっている。こうしたサイバー攻撃の被害を防ぐために必要となるのが、アタックサーフェス(Attack Surface)の管理だ。アタックサーフェスとは、サイバー攻撃が可能なポイントや経路、すなわち「攻撃対象領域」のことをいう。ネットワークやシステム、デバイスなどはいずれもアタックサーフェスとなり得る。
すなわち、アタックサーフェスマネジメント(Attack Surface Management、攻撃対象領域管理)(以下、ASM)とは、こうしたアタックサーフェスを監視・管理し、セキュリティ対策を強化する手法のことを指す(詳細は後述する)。
■アタックサーフェスの定義
米国国立標準技術研究所(NIST)では、アタックサーフェスを「ハードウェアやソフトウェアなどの弱点または欠陥により、攻撃者に脆弱性を悪用する機会を提供するアクセス可能な領域」と定義している。日本語では、「攻撃対象領域」と訳されることが一般的だ。
経済産業省の「ASM(Attack Surface Management)導入ガイダンス」では、注視すべきアタックサーフェスは、組織外の攻撃者が容易に発見できるIT資産、つまり、外部(インターネット)からアクセス可能なIT資産としている。
経済産業省は現在「サプライチェーン強化に向けたセキュリティ対策評価制度」を検討中で、この制度のワーキンググループが公開した資料によると、「自社IT基盤への初期侵入、侵害拡大等への対策が講じられている」ことが基本的な考え方の一部として書かれ、あくまでも現時点の解釈だが、初期侵入口、つまりアタックサーフェスの把握や対策は評価を得るためにプラスになると読み取れる。
(Photo/Shutterstock.com)
ASMとは?何の略語?そのメリットは?
前述のように、アタックサーフェスを監視・管理し、セキュリティ対策を強化する手法として「ASM」が挙げられる。ASMは、Attack Surface Management(アタックサーフェスマネジメント)の略語。経済産業省では、ASMを「組織の外部(インターネット)からアクセス可能な IT資産を発見し、それらに存在する脆弱性などのリスクを継続的に検出・評価する一連のプロセス」と定義している。
ASMのメリットは、組織が把握できていなかったIT資産や脆弱性を発見し、サイバー攻撃を受けるリスクを早期に把握できることだ。また、リスクの高い箇所から優先的に対策を講じられるため、限られた人員や予算でも効率的にセキュリティを強化できる。さらに、継続的な監視によって新たに生じたリスクを検出できる点も強みとなる。
IT資産が拡大し、サイバー攻撃の手法が高度化しつつある現代において、ASMの活用は重要だといえるだろう。
なお、ASMは「EASM(External Attack Surface Management)」と呼ばれることもある。EASMはASMのうち、外部からアクセス可能なIT資産の管理に焦点を当てたものだ。本記事ではASMとEASMを同義のものとして紹介する。
ASMでアタックサーフェスを管理する4つのプロセス
ASMによるアタックサーフェスの監視・管理は、以下のプロセスを通して実施される。- 発見
- 情報収集
- 評価
- 対処
なお、ASMのプロセスは、資産の発見から評価までをツールを用いて自動化される、またはASM専門の事業者により代行されることが一般的だ。1~4のプロセスは繰り返す、または把握した情報や評価を用いてルール改善や脆弱性管理などの継続的なアプローチと組み合わせることで、ランサムウェアなどの攻撃からアタックサーフェスを介したリスクを低減する。
■1.発見
外部からアクセス可能なIT資産を発見する。具体的には、インターネット上に公開されている情報をたどってドメインやIPアドレスを見つけ、ドメインやIPアドレスの所有者が登録されているWHOISやドメイン名とIPの情報が登録されているDNSなどから、対象組織のIT資産であるかを特定する。
■2.情報収集
さらに、発見したIT資産から情報を収集する。オープンなポート番号、利用のOSやソフトウェア名、さらにそのバージョンや設定などの状態を、表やグラフなどにまとめて可視化する。一般的にこのプロセスは、調査対象に影響を及ばさないように通常のアクセスの範囲で行われる。ここが疑似攻撃を行う脆弱性診断との違いでもある。
■3.評価
収集した情報からリスクを評価する。既知の脆弱性情報との照らし合わせや、オープンなポート番号や設定などの状態から、IT資産のセキュリティリスクが高いと判断したときは、詳細情報を示して対処を促す。
■4.対処
評価結果を受け対処を実施する。基本的に、複数見えたセキュリティリスクのどれから対処すべきかの判断を行った上で対処を実施する。根本的な対応がすぐできないものは、暫定的にアクセスを制御するなど、トラブルの最小化を図る。また、必要であれば未把握だったWebサイトやアプリケーションなどのIT資産の脆弱性診断を行う。さらに、もぐら叩きのようにリスク発見のたびに対処するのではなく、見えたリスクに関連する管理者教育やルール策定など将来のリスクを減らす活動もセキュリティガバナンスとして必要なアプローチとなる。
ASMと脆弱性診断の違い
サイバー攻撃からIT資産を守る手法はASMだけではない。代表的な手法としては、脆弱性診断が挙げられる。ASMは脆弱性診断と混同されがちだが、目的や収集できる脆弱性情報の確度などが異なる。脆弱性診断は、ASMと同じくセキュリティリスクの軽減を目的とする手法である。システムを悪意のあるアクセスから保護するために、サーバーやネットワーク、ミドルウェア、アプリケーションなどに存在する脆弱性を疑似的な攻撃を行いながら特定する。
一方、ASMは外部公開IT資産とそのリスクの把握に重点が置かれている。通常のアクセスで取得できる範囲の情報からリスクを評価するため、脆弱性診断とは異なり脆弱性に関する情報の確度は低い。具体的には、ASMはバナーやWeb画面内にバージョン情報を示さないように設定しているサーバーのバージョンが特定できない。また、脆弱性診断ツールのように特定の脆弱性の疑似攻撃による評価はしない。
ASMか脆弱性診断の一方だけを実施するのでは、高度化・複雑化するサイバー攻撃に十分対応し切れない。それぞれの違いを理解し、使い分けることが必要だ。ASMは第一に把握を目的としている、一方で脆弱性診断は把握している資産に対してのみ実施できる。そのため、まずASMでIT資産を把握し、脆弱性診断が必要なIT資産と判定してから、脆弱性診断を行うのが効果的だ。
| 手法 | 目的 | 対象 | 脆弱性情報の確度 | 対象に及ぼす影響 |
| ASM | 自社のセキュリティリスクの把握と軽減 | 外部からアクセス可能なIT資産 | 脆弱性情報は可能性のレベル | ない |
| 脆弱性診断 | 特定の自社システムのセキュリティリスクの軽減 | 把握している特定のIT資産 | 脆弱性があることを特定する | 手法によってはある(負荷がかかるなど) |
ASM導入における注意点
ASMを単に導入するだけでは、サイバー攻撃から対象のIT資産すべてを守ることは不可能だ。次のポイントに注意し、計画的にASMを導入・運用するようにしたい。- 導入目的や調査対象を明確化する
- 運用管理の流れを整理しておく
- 目的や予算に応じたツールを選定する
■導入目的や調査対象を明確化する
まずは、ASMの導入目的と調査対象を明確にしておこう。ランサムウェアから守ることか、拡大したクラウドシステムの安定運用のためか、グループガバナンス強化のためなのか。もちろん、最小限としてまず全体把握を目的とすることもお勧めできる。侵入経路を把握していないことがランサムウェアなどの大問題を引き起こす可能性があるからだ。
また、導入目的と調査の対象範囲の明確化は、ツール導入の予算確保や人的リソースの確保に役立つ。前述の「ASMでアタックサーフェスを管理する4つのプロセス」にある4.対処は、ASMツールではなく人手でヒアリングや指示などを考えて実施まで進めたり、ルール策定など別のアプローチへ引き継いだりする必要があるため、ASM導入の目的から対処を事前に想定し、適切な予算と人員の準備が必要だ。
■運用管理の流れを整理しておく
ASM導入時の運用管理の流れを整理しておこう。調査の実施頻度やリスクが発見された際の対応などについて事前に整理しておくことで、よりスムーズな導入が可能になる。
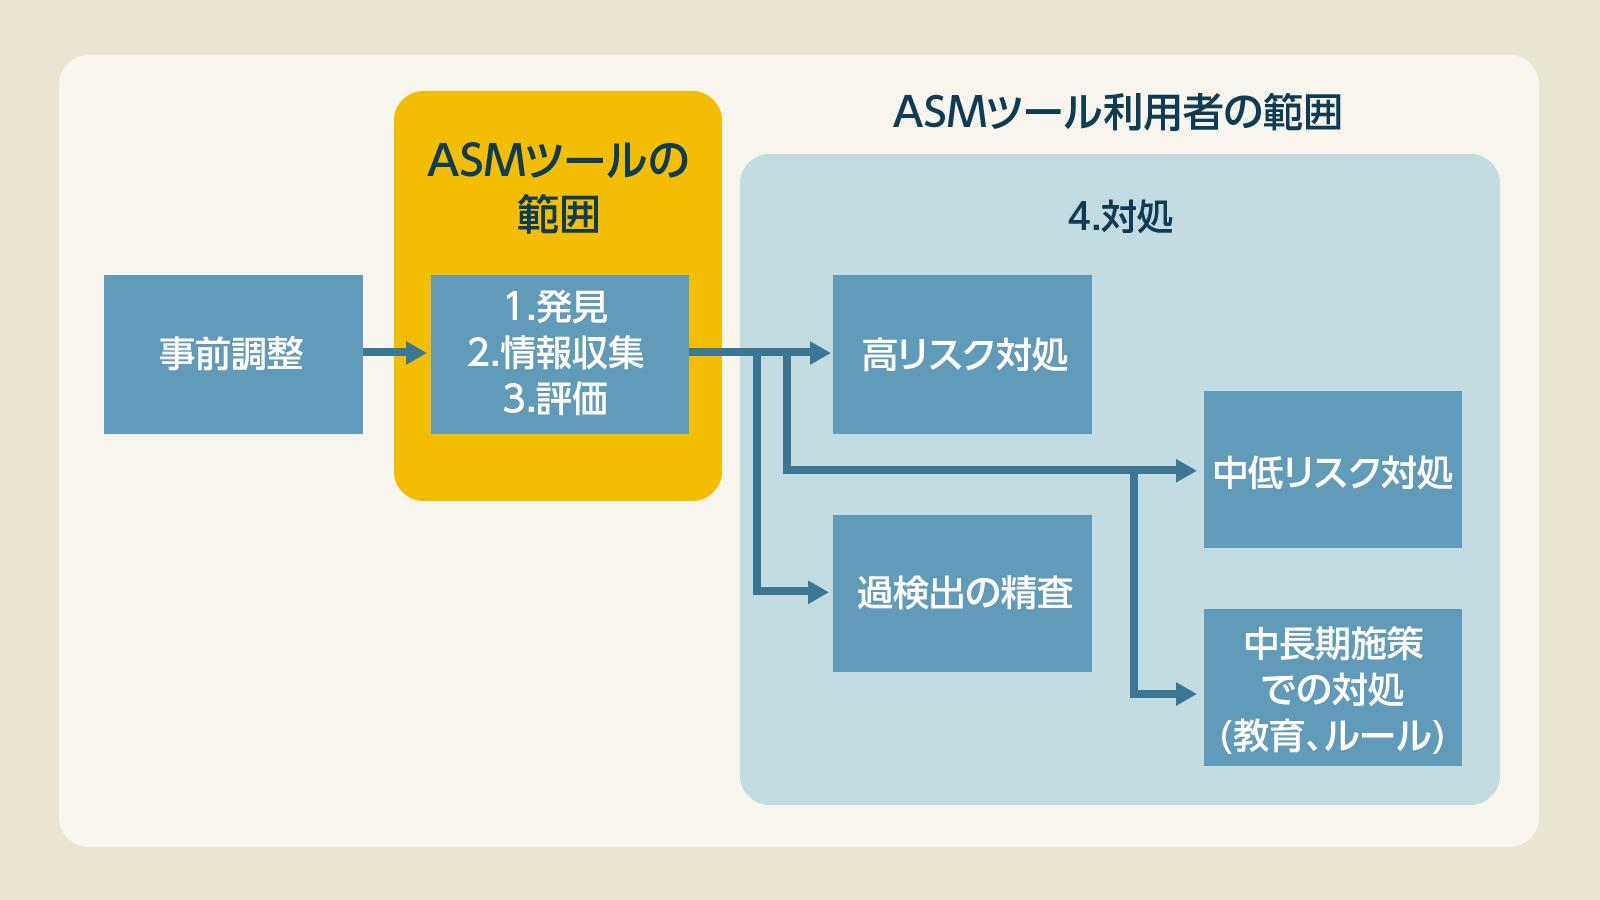
(図:中西氏作成)
まず、ASMは最初の段階で資産の発見・情報収集・評価を行うが、ASMツールが関係ない組織や企業の資産まで集めてくる場合があり、この過検出を取り除く作業が必要になる(4.対処の「過検知の精査」)。この作業を実施してくれるASMベンダーやサービスもある。
もちろん、見つかった高リスクの問題に対して、速やかに対処する必要がある(4.対処の「高リスク対処」)。ここでは、各部署や各拠点の管理者とのコミュニケーションが取れる体制が整っていなければ、連絡先を探すところから始める必要があり、対処が遅くなる。ASM開始前からこのコミュニケーションを前提としなければならない。事前にASMの実施計画を説明して各部署や各拠点の管理者から把握資産をヒアリングするなどのコミュニケーションを取っておくのが最善だ。
ASMはIT資産の継続的な監視を目的としているため、初期評価以降も、日単位、週単位程度の短いスパンでリスク検出工程を実施する。この継続監視のフェーズの対応についても事前に想定しておく必要がある。どのリスクにどのような体制や工数で対応するか考える必要がある。事業規模にもよるが、日々報告されるリスクのすべてに対処することは難しい場合もある。あらかじめ定めた目的に合う運用になるようにすると良い。最低限、日々公表される致命的な脆弱性に対応するため、ASMツールで脆弱性を持つホストを発見して、アップデートを管理者に促す対処が日々できるようにしたい。
また、中程度や低程度のリスクも含めて、見えたリスクに対してこれは対応するこれは対応しないという線引きが必要になる。段階的に対応時期を決めてリスクを減らす戦略検討や、たとえばリスクが高いポートを公開しない、または通信制限をする、サポート切れのシステムは移行するなど、リスクが生まれにくいようにルールを定める。管理者教育や定例会での報告など、既存の取り組みとの連携も必要だ。
さらに、脆弱性診断から漏れている重要な資産があれば脆弱性診断を実施する。特に個人情報を取り扱うWebアプリケーションが新たに発見されれば、脆弱性診断を実施すること。もちろん脆弱性診断を実施すべき資産のルールを超えて診断する必要は無いが、そのルールが無ければルールを設けることも必要だ。
ASMと従来の対策を組み合わせることで、穴のないセキュリティ対策を実現しやすくなる。把握しているIT資産のみ対策を実施して満足するのは危険だ。セキュリティ戦略のロードマップの初期段階でASMツールを活用してインターネットに公開しているIT資産を明らかすると、より効率的なIT資産の監視・管理が可能になるだろう。
商用製品を選定するポイント
ASMツールによって利用できる機能が異なるだけでなく、価格も大きく異なる。目的に対して必要な機能が備わっているか、継続しやすい価格帯などを確認したうえでツールを選定しよう。ASMツールは近年急に登場してきたが、提供している企業が得意とする技術やノウハウを拡張してASMツールとして発展させていることが多く、たとえば、スキャンを用いた資産の把握に強いツール、Web資産の情報収集に強いツールなど、ツールによって特徴がある。まず何が課題か整理した上で、導入するツールが課題解決にマッチするか見定める必要がある。また、ASMツールを利用するのではなく、ASMツールの利用代行やASMをトータルで支援してくれるASMサービスを利用する判断も導入における重要なポイントだ。運用を考えずにASMツールを買って失敗するケースは少なくない。特に導入当初は、ツールの使い方や検知されたリスクへの対応などにおいて疑問が多く生じると想定される。ASMサービスには、運用代行の費用も含まれるが、専門家により運用されるため、質を考えると自分たちで実施するよりも安いと判断できる場合もある。ASMは運用を考慮してより費用対効果が高いものを選びたい。
■商用ASM製品の比較:発見後の運用まで確認する
商用ASM製品は、外部公開資産を発見するという共通の目的を持つ一方、資産情報の整理、リスクの優先順位付け、対処の自動化、専門家による支援の範囲が異なる。ここでは、2026年11月6日に確認した各社の公式情報をもとに、4製品の特徴を整理する。以下は機能の比較であり、検出精度や費用対効果の実測ランキングではない。
| 製品 | 公式情報で確認できる特徴 | 導入時の確認ポイント |
|---|---|---|
| Microsoft Defender EASM | 既知の資産との関連をたどる未知資産の発見、資産台帳とリスクの可視化 | 探索の起点、自社資産の判定、テナントごとの運用設計 |
| Cortex Xpanse | インターネットの継続的な探索、対処の優先順位付け、自動対応機能 | Active Responseの追加契約、自動対応の対象と承認手順 |
| Tenable One Attack Surface Management | DNS・IPアドレス・ASNによる資産の特定、豊富な属性情報と検索・通知 | 資産台帳の管理方法、既存の脆弱性管理との連携範囲 |
| GMOサイバー攻撃ネットde診断 ASM | 外部公開資産の発見、Webサイト・ネットワーク機器の定期診断、専門家の伴走プラン | 対象資産、診断範囲、プランごとの支援内容 |
Microsoft Defender External Attack Surface Management(Defender EASM)
Microsoft Defender EASMは、ドメインなどの既知の資産を探索の起点とし、観測したつながりを再帰的にたどって、未把握のインフラを発見する。発見した資産を台帳に分類し、脆弱性やセキュリティ上の問題をダッシュボードで確認できる。関連会社やクラウドに広がった資産の把握を検討する際には、自社との関連付けの根拠や、誤って含まれた資産の精査方法を確認したい。公式文書ではテナントをまたぐリソースへのアクセスをサポートしないため、複数テナントを運用する企業は管理体制も検討する必要がある。
Palo Alto Networks Cortex Xpanse
Cortex Xpanseは、インターネットを継続的に探索して未知の公開資産やリスクを見つけ、対処の優先順位付けにつなげる製品だ。追加機能のActive Responseでは、組み込みのプレイブックを使った調査や対処の自動化を提供する。発見から対応までの時間短縮を目指す企業では、自社の機器や既存システムにどこまで対応できるか、自動実行前の承認をどう設計するかを確かめたい。自動対応機能を基本契約に含まれるものと考えず、追加契約と実装作業の範囲を確認することが重要だ。
Tenable One Attack Surface Management
Tenable One Attack Surface Managementは、DNSレコード、IPアドレス、ASNなどを使ってインターネットからアクセスできる資産を特定する。豊富な属性情報を持つ台帳を検索・整理でき、検索条件の保存や通知設定にも対応する。公式文書では、有効期限が30日以内に切れるTLS証明書を持つ資産の抽出も例示されている。資産の発見後に、条件を絞った継続的な確認を行いたい場合の候補となる。既存のTenable製品を使っている場合も、ASMで見つけた資産をどの診断や対応工程へ引き継げるか、契約と連携の範囲を確認したい。
GMOサイバー攻撃ネットde診断 ASM
GMOサイバー攻撃ネットde診断 ASMは、外部に公開されたIT資産を発見し、Webサイトやネットワーク機器を定期診断する。グループ会社や海外拠点を含むリスクの把握を想定し、診断結果から対応の優先度を確認できるほか、専門家による伴走プランも用意されている。資産の棚卸しに加え、診断結果の理解や運用支援を求める場合は、ツールの機能と人的支援の範囲を分けて比較するとよい。料金と利用条件は製品・対象・プランで異なるため、管理対象と求める支援内容を伝えて確認する。
ASMツールを無料で利用する方法(OSS活用事例)
■ASM内製化の実践事例:4つのOSSで資産の棚卸しから対処へとある企業では、商用製品を導入する代わりに、4つのOSSを組み合わせてASMの仕組みを内製化した。最初から高額な商用ツールや大規模な自動化基盤を目指さず、担当者のPCで実行できる小規模な構成を採用。四半期に1回、手動でスキャンを実行し、結果をGoogleスプレッドシートで管理する運用とした。
同社が採用したOSSと役割は次のとおりだ。
- Subfinder:サブドメインの列挙
- httpx:稼働確認、HTTPステータスコードの取得、使用技術の特定
- Nuclei:既知の脆弱性や設定不備の検査
- Naabu:外部公開ポートの確認
これらを1本のシェルスクリプトで処理し、スキャン結果をGoogleスプレッドシートとGoogle Apps Scriptで構築したダッシュボードに反映する。従来は各サービスの担当者への確認が必要だった外部公開資産や技術スタックを一覧で確認でき、定期的に資産を棚卸しできるようになった。
初回スキャンを通じた確認では、過去に作成され、現在は使われていないVPNユーザーと、有効なまま残っていた設定が見つかった。発見時点で実害は生じていなかったが、将来の攻撃リスクにつながる可能性を考慮し、不要なユーザーの削除と設定の無効化を実施した。
この事例では、簡素な構成でも、外部公開資産の把握を実際のリスク発見と対処につなげた点にある。ただし、四半期に1回という頻度は同社の運用例であり、すべての企業に十分な監視頻度を示すものではない。定期的な棚卸しと、資産の変更や新たな脆弱性への迅速な対応は分けて考える必要がある。また、この構成にはNucleiによる検査も含まれ、外部公開資産の発見だけでなく、脆弱性や設定不備の確認を組み合わせた取り組みと言える。
商用製品とOSS内製化を比較するときの判断軸
比較時は、同じ対象範囲で試行し、「把握していなかった自社資産を発見できるか」「他社資産の混入を説明・修正できるか」「新たな公開や設定変更を必要な頻度で検知できるか」「担当者への通知から修正確認まで回せるか」を評価したい。検出件数が多いという理由だけで優劣を決めると、精査の負担を見落とす可能性がある。費用もライセンス料だけでなく、対象資産数が増えた場合の課金、追加機能、導入支援、運用代行、社内担当者の作業時間を含めて比べる。OSSによる内製化でも、スクリプトの保守、検査内容の更新、結果の精査と対処の工数は必要だ。商用製品の導入でどの作業を減らせるのかを、実際の運用に沿って確認することが選定のポイントになる。
インターネット化、データ化が進む中、攻撃に晒される資産は日々増えている。日常の業務を滞りなく遂行するためにリモートワークの環境も拡大している。扱う情報を守るだけでなくビジネスを継続するためにも、アタックサーフェスを把握して見えたリスクに対処していくことが不可欠だ。ASMツールやサービスを利用してサイバー攻撃から大切なIT資産を守ることは、ランサムウェアなど多様化した脅威から被害に遭うリスクを抱えている時代に必要な対策である。
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
2
-
12
-
1
-
2
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
