
- 会員限定
- 2026/11/05 11:00 掲載
ワークマン最大145万件流出 アララ経由の被害は全体で7,700万件、最大380社の恐れ


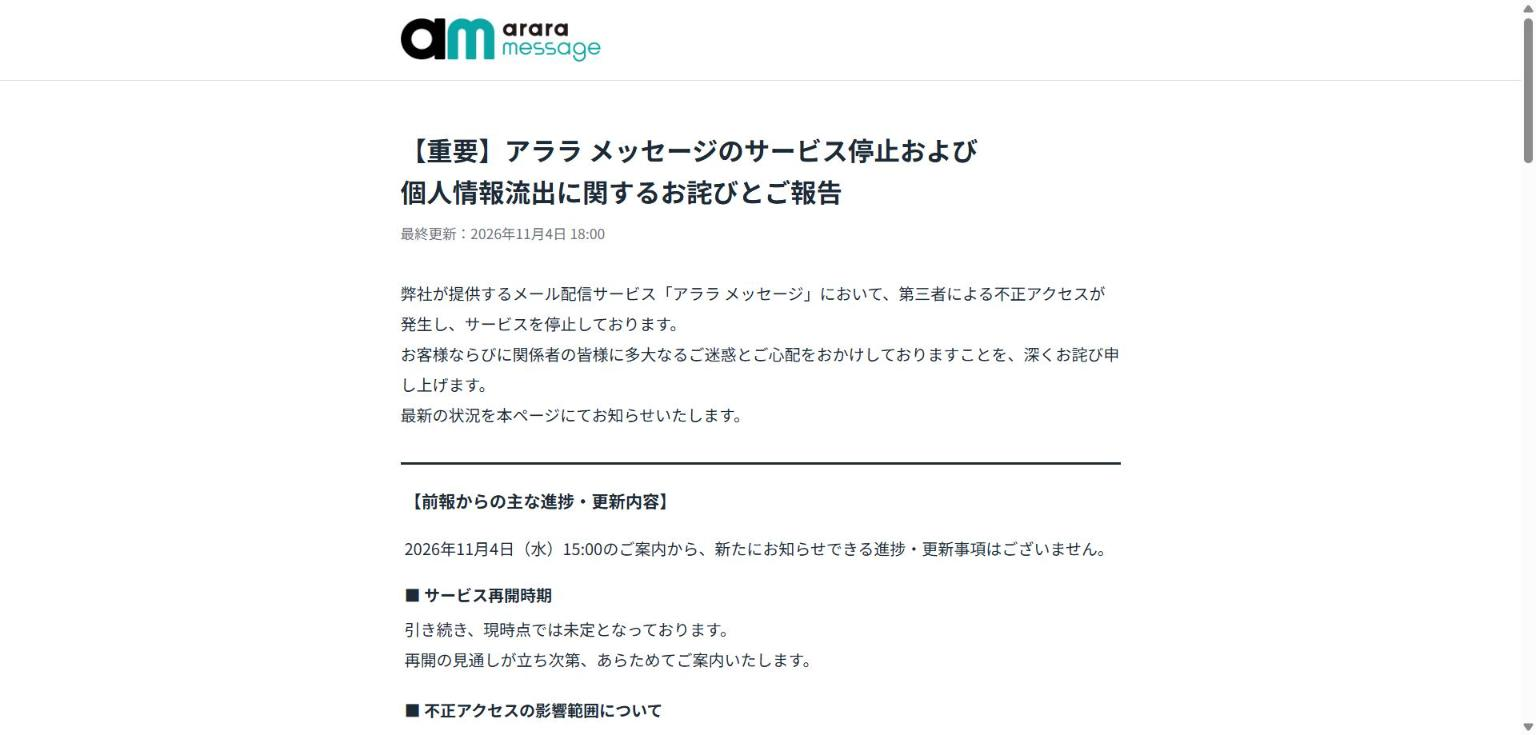
ワークマンは11月4日、メール配信の委託先アララへの不正アクセスで、メールマガジン利用者のメールアドレス最大約145万件が流出したと発表した。アララは11月2日の第2報で、持ち出されたアドレスが約7,700万件、影響企業は最大約380社に及ぶ可能性があるとしている。被害はビックカメラなどに続き広がった。
(出典:アララ)
同社によると、10月28日にアララから外部からの不正アクセスで個人情報の一部が流出したとの連絡があった。翌29日にはワークマン会員のメールアドレスは含まれないと伝えられたが、11月2日になって電話で流出の緊急報告があったという。ワークマンは書面による正式な確認を依頼している。
ワークマンは10月28日以降、メールマガジンなどの配信を停止している。オンラインストアの通知メールとアプリ内通知は影響を受けていないという。個人情報保護委員会への報告手続きを進めるとともに、外部のセキュリティ専門家の助言を受け、委託先のセキュリティ水準と監視体制を検証する。流出したアドレスを使ったフィッシングやスパムが届く可能性があるとして、身に覚えのないメールのリンクや添付ファイルは開かないよう呼びかけている。
一方、アララは11月2日に公表した第2報で、被害が当初より広がっていることを明らかにした。同サービス経由で持ち出されたメールアドレスは約7,700万件(精査中)で、対象はご契約企業のサーバ97台、企業数は最大約380社と推計している。ほかに、先に公表していた共用環境の3,386,187件(61社分)がある。2つの区分は重複している可能性があり、合算していないという。
同社のサービスからは最大約713万通の不審メールも送られた。送信元は news@arara.com で、利用内容確認のご依頼などの件名が使われた。10月28日から30日にこの送信元から届いたメールは、URLを開かずに削除するよう求めている。原因は、既報のWebサーバの脆弱性に加え、システム環境の問題も関係していたとしている。サービスは10月31日に停止し、再開時期は未定だ。
被害の連鎖は続いている。アララを委託先とする企業では、ビックカメラ・コジマ・ソフマップが約1,490万件の流出の可能性を発表している。
では、アララ経由の被害は最終的にどこまで膨らみ、委託元の企業は何を問われるのか。背景には、初報から一気に跳ね上がった数字と、委託先の事故ならではの報告の難しさがある。
アララ経由の情報漏えい、公表済みの主な被害
(出典:各社発表、アララ第2報をもとに作成)
この記事の続き >>
・公表済みの3社を足すと、アララ全体の何割に当たるのか
・初報が覆された企業を縛る、報告期限と連名報告の現実
・委託先を点検する情シスが、今すぐ確認すべき3つの問い
・公表済みの3社を足すと、アララ全体の何割に当たるのか
・初報が覆された企業を縛る、報告期限と連名報告の現実
・委託先を点検する情シスが、今すぐ確認すべき3つの問い
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
