
- 会員限定
- 2026/10/23 11:47 掲載
米マイクロソフトが報告「中国系組織がAI自律ツールで世界規模のサイバー攻撃」
攻撃対象の選定から管理者権限の奪取まで3時間未満で完了


米マイクロソフトは21日、中国政府の支援を受けるハッカー集団「Storm-0940」が自律型AIフレームワークARTEXを悪用し、世界中の2250以上の組織に自動化されたサイバー攻撃を行ったと発表した。攻撃対象の選定から管理者権限の奪取まで3時間未満で完了した事例も確認されており、AIによる攻撃の高速化と規模拡大が報告されている。
マイクロソフトが報告「中国系組織が世界規模のAI自律攻撃」
マイクロソフトの発表によると、中国系の組織「Storm-0940」は遅くとも2026年9月頃から自律型AIペネトレーションテストツールであるARTEXを悪用し、攻撃を開始した。主な標的となったのは、IT管理ソフトウェア企業ConnectWiseが提供するバックアップサービスを利用するMicrosoft 365の顧客テナントである。攻撃対象は航空宇宙、防衛、自動車、金融、政府機関、メディアなど広範な産業分野に及んだ。 ARTEXは大規模言語モデルと連携して動作するマルチエージェントシステムである。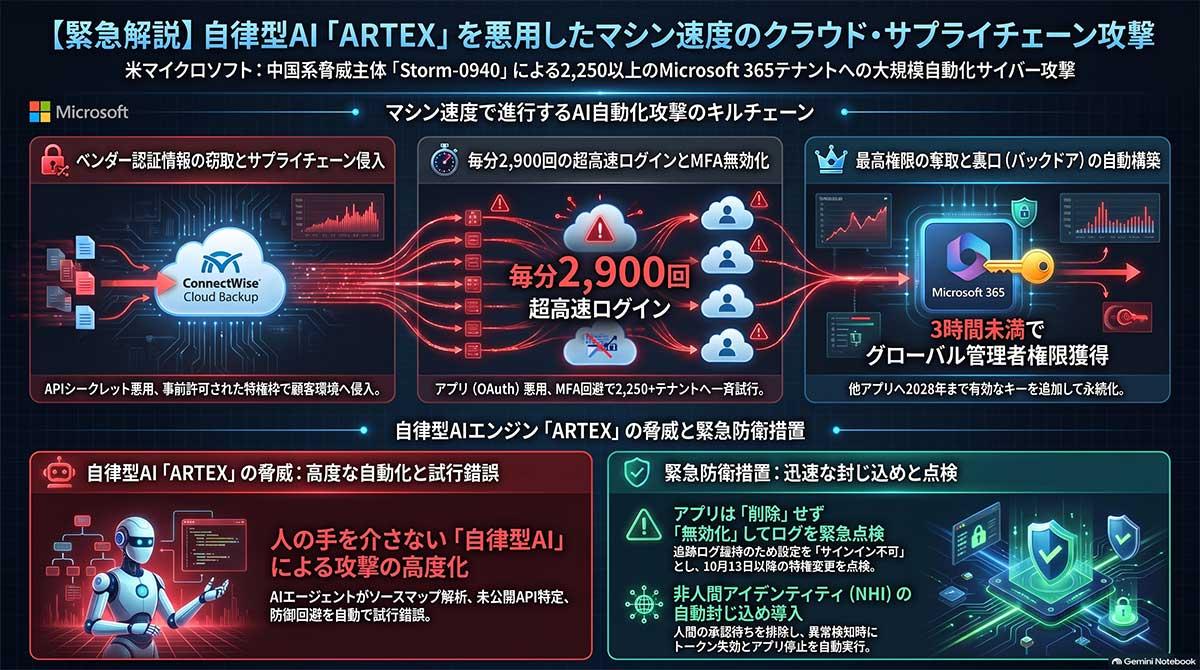
【図版付き記事はこちら】マイクロソフトが報告「中国系ハッカー集団が世界規模の自律サイバー攻撃」(図版:ビジネス+IT)
これにより多要素認証を無力化し、ピーク時には毎分2900回のペースで顧客テナントへの一斉サインインを試行した。侵入に成功した環境では、侵害したアプリケーションにグローバル管理者ロールを自動付与し、新たなクライアントシークレットを追加することで永続的なアクセス権を確立している。
ConnectWiseはインシデントの発覚後、被害の拡大を防ぐために7つの主要アプリケーション識別子の接続を無効化する措置を実施した。開発元によってARTEXの公開リポジトリは2026年10月8日に非公開化されたものの、それまでに多数の複製が行われており、サイバー犯罪の領域に拡散している。マイクロソフトは、AIが複数の侵入経路を24時間体制で並行して探索する状況に対応するため、防御側にも自動化された監視と対応体制が必要であるとしている。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
