
- 会員限定
- 2026/11/09 08:47 掲載
NASがPlex2Shellで侵害か、QNAPが警告 更新しても攻撃者が仕込んだものは消えない


QNAPは11月6日、NASで動かすPlex Media Serverの脆弱性チェーン「Plex2Shell」で侵害されたとみられる報告を受け、Plex 1.43.2以前を1.43.3.10861以降へ更新するよう注意喚起した。更新だけでは攻撃者が置いたものは消えず、クリーン再インストールと認証情報の初期化が必要だという。QTS、QuTS heroは影響を受けない。
(出典:QNAP)
影響を受けるのは、Plex 1.43.2以前。対象の脆弱性はCVE-2026-96652、CVE-2026-96654、CVE-2026-96655、CVE-2026-96656の4件で、連鎖させると認証なしでリモートからPlexプロセスの権限でコードを実行される恐れがあるという。
QNAPによると、問題があるのはPlex Media Serverで、同社の製品セキュリティインシデント対応チームが、QTS、QuTS heroなどのQNAP製OS自体は影響を受けないことを確認した。修正版はApp Centerの「My Apps」から更新できる。
Plexは、これらの脆弱性が悪用されていると説明している。QNAPは、概念実証コードが公開済みであること、更新していないインターネット公開のサーバが攻撃を受け、暗号資産マイナーやプロキシソフトの実行に使われた例があることにも触れた。
一方でQNAPは、更新だけでは攻撃者が置いたものは消えないと強調する。Remote Accessを有効にしていた、ポート32400を転送していた、UPnPなどでポートが自動的に開いていたなど、1.43.2以前の状態でPlexにインターネットから到達できた場合は、NASが侵害されている可能性があるものとして扱うよう求めた。その場合は、侵害の痕跡の確認、クリーンな再インストール、PlexとNASの認証情報のリセットを推奨している。
あわせて、リモートアクセスが不要ならPlexのRemote Accessを無効にしてポート32400を転送しないこと、必要な場合はVPNを使うこと、QTSやQuTS heroと導入済みアプリを最新に保つことも案内した。侵害の確認にQNAPの支援が必要な場合は、Plexを削除する前にLogsフォルダを保存したうえで、テクニカルサポートに問い合わせる。確認と修復の手順をまとめたFAQも公開している。
では、修正の公表から2カ月以上がたつのに、なぜNASで実被害の報告が出る事態になったのか。そこには、攻撃が始まるまでの意外に短い時間と、更新後も残り続ける侵害の痕跡の問題がある。
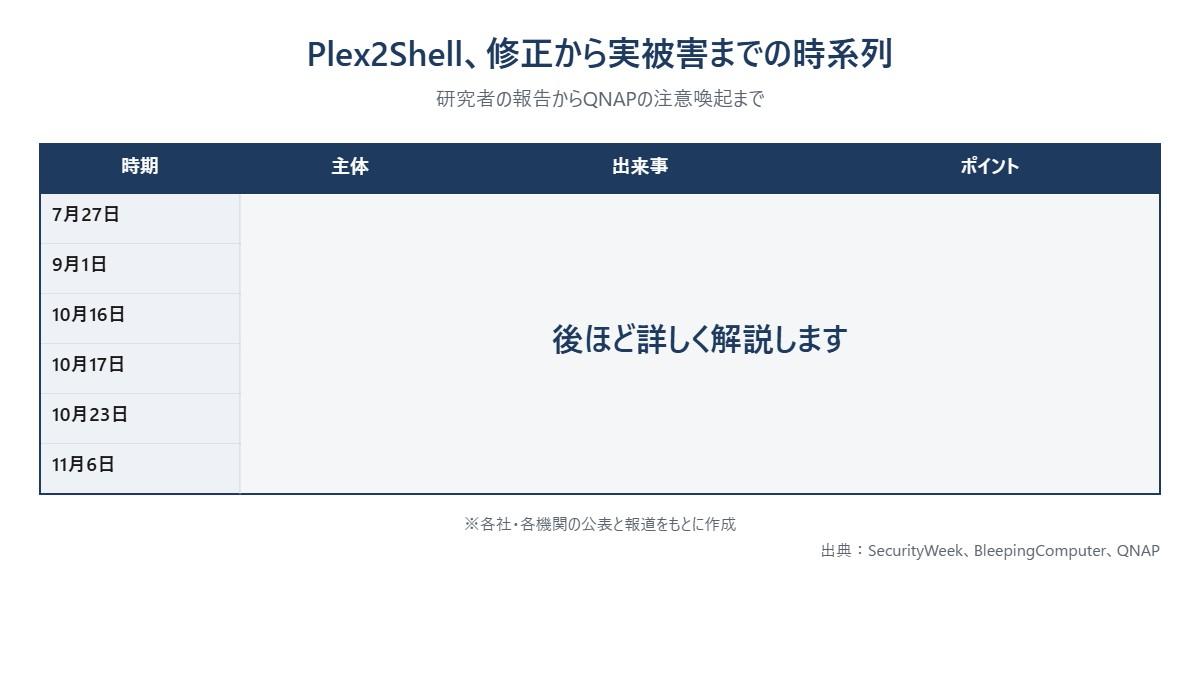
Plex2Shell、修正から実被害までの時系列
(出典:SecurityWeek、BleepingComputer、QNAPをもとに作成)
この記事の続き >>
・修正の公表から攻撃開始まで、時系列で見る空白の日数
・米国の連邦機関に突きつけられた10月23日の期限
・更新後に確認すべき侵害の痕跡5項目と、アカウントの落とし穴
・修正の公表から攻撃開始まで、時系列で見る空白の日数
・米国の連邦機関に突きつけられた10月23日の期限
・更新後に確認すべき侵害の痕跡5項目と、アカウントの落とし穴
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
