
- 会員限定
- 2026/11/13 18:43 掲載
守れるかは使うAI次第とOpenAI社長、脆弱性の実証から修正までAIが担う新製品2つ


OpenAIは11月12日(米国時間)、AIエージェントがWebアプリの脆弱性を検証する「Daybreak Red Team」と、検出から修正までを自動化する「Daybreak Defense Factory」を発表した。Red Teamは早期アクセスで提供する。同日の基調講演でブロックマン社長は、防御に使う前線モデルの水準が企業の安全を左右すると述べた。
(出典:OpenAI)
Daybreak Red Teamは、複数のエージェントがソースコードとアプリの文脈情報を使い、攻撃経路を調べて脆弱性を確認する仕組み。コードスキャナーやバグ報奨金(バグバウンティ)、脆弱性の開示報告で見つかった指摘を検証し、修正の優先順位づけに使える証拠を示すという。パッチを当てたあとに同じ攻撃が通るかを試し、アプリの変更に合わせて評価を繰り返すこともできる。
エージェントが到達できるアプリやエンドポイントは、隔離環境と「Guardian review」で制限する。評価の範囲を企業側が管理できる点を特徴に挙げている。
一方のDaybreak Defense Factoryは、エージェントが脆弱性をコード上でたどり、パッチを作る製品だ。既存のセキュリティツールやDaybreak Red Teamの検出結果を取り込み、各問題をエージェントが調べて修正案を用意する。エンジニアはマージの前にパッチを確認してテストする。新しいコミットの走査や定期チェックも設定でき、検出と修正を継続的に回せるとしている。コーディングAI「Codex」と一緒に、パッチを調整することも可能だ。
The Registerによると、Defense Factoryのエージェントには最新のサイバー特化モデル「GPT-6 Cyber」を使っているという。サイバー応用AIを率いるナンシー・ウォン氏は、エンジニアはパッチと、その有効性を示すテストが付いたマージ可能なプルリクエストを受け取れると説明した。
ブロックマン氏は、企業は自社を守るために使う前線モデルの水準と、その活用の度合いに応じてしか安全になれない段階に来たと述べた。セキュリティの基本は重要だとしつつ、AIモデルにできることを前提に、セキュリティ運用を見直すべきだと訴えた。
では、OpenAIはこの防御AIを、誰に、どんな条件で渡そうとしているのか。
公式ページの記載や支援枠の規模、そして同じ日に起こされた訴訟の存在が、その輪郭を映し出している。
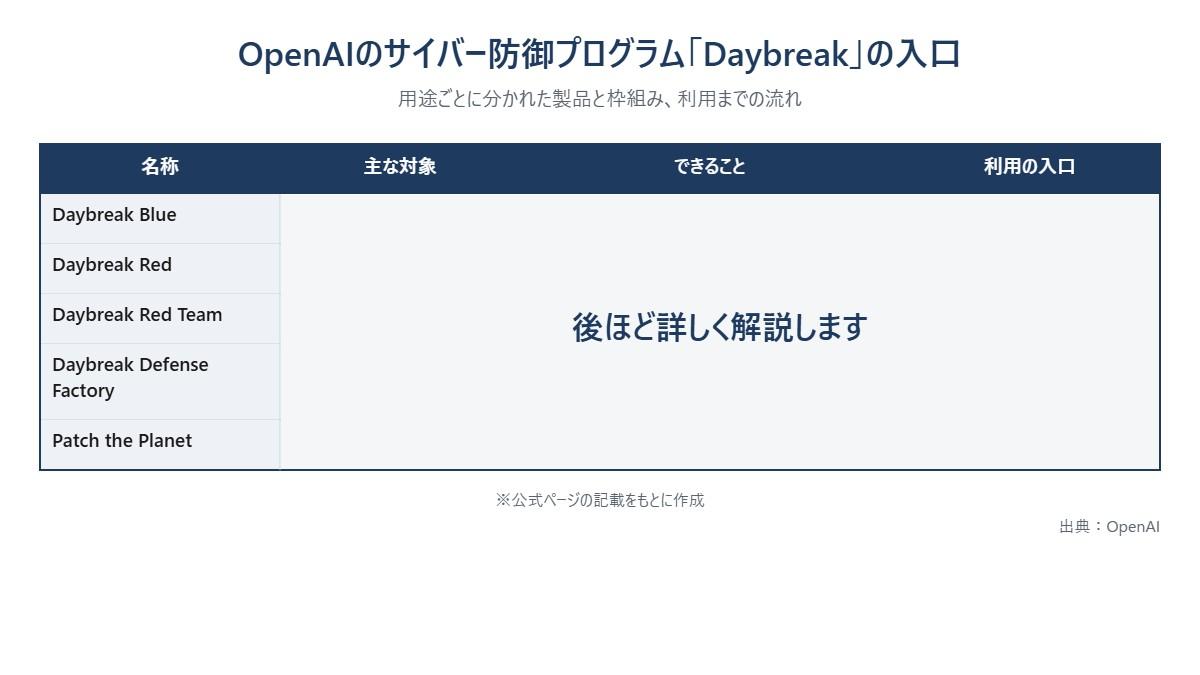
OpenAIのサイバー防御プログラム「Daybreak」の入口
(出典:OpenAIの公式ページをもとに作成)
この記事の続き >>
・Daybreakに2つある入口と、申請者を審査する条件
・重要インフラや非営利団体に向けた10億ドル規模の支援枠
・OpenAIの発表と同じ日に起きた、非営利団体連合の訴訟の中身
・Daybreakに2つある入口と、申請者を審査する条件
・重要インフラや非営利団体に向けた10億ドル規模の支援枠
・OpenAIの発表と同じ日に起きた、非営利団体連合の訴訟の中身
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
