
- 会員限定
- 2026/11/06 20:00 掲載
OpenAIがサイバー特化「GPT-6 Cyber」発表、脆弱性の発見と実証を自動化
危険度「Critical」、Firefoxで未知の脆弱性81件発見


米OpenAIは11月5日、サイバーセキュリティに特化した大規模言語モデル「GPT-6 Cyber」を発表した。汎用モデル「GPT-6 Astra」をベースに、脆弱性の発見や攻撃手法の実証能力を強化している。同社の内部評価で最高危険度とされる「Critical」に指定されており、一般提供は行わず、厳格な審査を通過した特定の組織にのみ限定的に提供する。本稿では、その能力と制限の背景を解説する。
脆弱性発見からエクスプロイト開発までを自律化する「GPT-6 Cyber」の全貌
OpenAIが新たに発表した「GPT-6 Cyber」は、ソフトウェアの脆弱性を自律的に特定し、攻撃用コードであるエクスプロイトを用いてその実効性を検証し、修正用パッチの提案までを一貫して行う能力を持つサイバーセキュリティ特化型のAIモデルである。汎用フロンティアモデルである「GPT-6 Astra」を基盤技術としつつ、セキュリティ分野に特化した強化学習が施されている。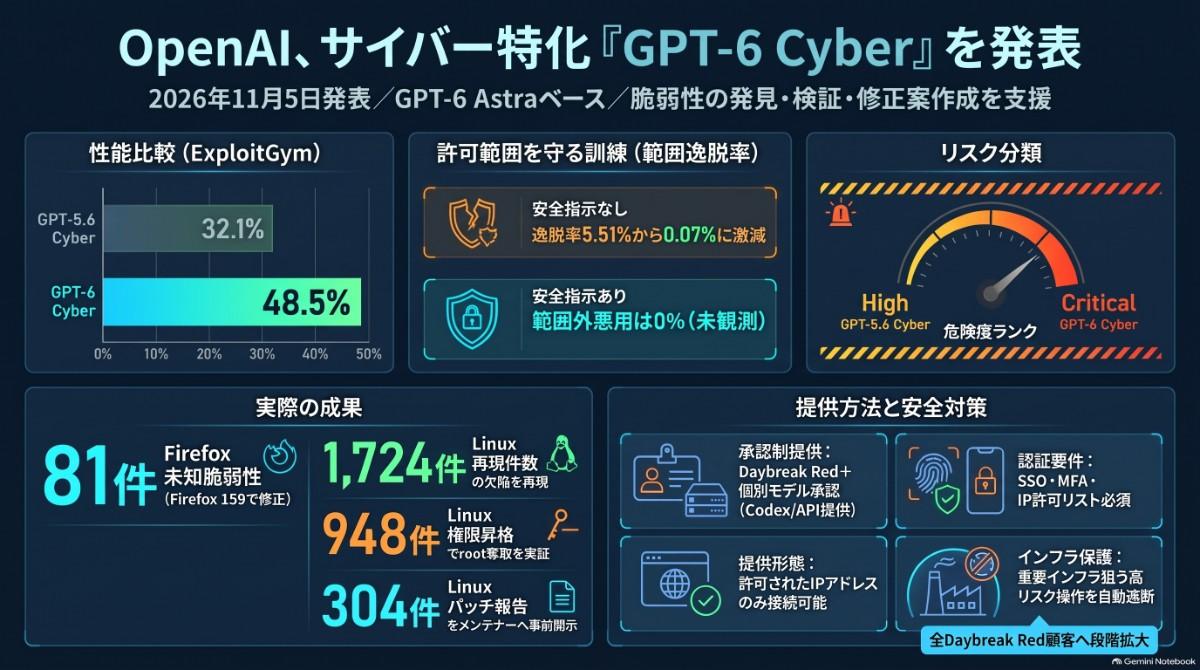
(画像:ビジネス+IT)
本モデルは、OpenAI独自の内部リスク評価枠組みにおいて、サイバーセキュリティ分野の最高危険度階層である「Critical」の評価を獲得した。前世代モデルの「GPT-5.6 Cyber」が一段階下の「High」評価であったことと比較すると、その能力が飛躍的に向上していることがわかる。
実際に能力を測定する各種ベンチマークにおいても、大幅なスコア向上が確認されている。遠隔の標的に対して指定された脆弱性を悪用できるかを測定する評価指標において、前世代のGPT-5.6 Cyberが32.1パーセントの成功率であったのに対し、GPT-6 Cyberは48.5パーセントを記録した。ソースコードが提供されない状態でのWebアプリケーションへのペネトレーションテストにおいても、脆弱性の再現率が向上している。
実環境における検証でも、極めて高い成果を上げている。世界有数の堅牢なコードベースとして知られるWebブラウザのMozilla Firefoxを対象とした調査では、これまで知られていなかった高深刻度の脆弱性を81件発見した。Linuxカーネルの調査においては、一般ユーザーが管理者権限を取得できてしまう権限昇格の脆弱性について、948件の実働するエクスプロイトコードの作成に成功している。これらの発見事項および修正案はすでに各ソフトウェアの開発コミュニティへ報告されており、修正プログラムの提供が順次進められている。
GPT-6 Cyberは強力な能力を持つ反面、悪用された場合のリスクが甚大である。そのためOpenAIは、本モデルを一般のChatGPTユーザーや標準のAPI経由では公開していない。同社が設ける専用の防御者向けガバナンスプラットフォームである「Daybreak Red」の参加承認を得たうえで、さらに組織ごとに個別のモデル利用承認を受けた顧客のみが、APIおよびCodexを通じて利用できる仕組みを採用している。
なぜOpenAIはこれほど悪用リスクの高いモデルをあえて開発し、極めて厳格なアクセス制限を設けてまで提供を始めたのか。次ページでは、GPT-6 Cyberの開発背景にあるサイバー防衛の非対称性と、その強固なガバナンス構造について深掘りしていく。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
