
- 会員限定
- 2026/11/19 21:19 掲載
EU欧州委員会に大規模サイバー攻撃、職員の個人情報流出と10日超の業務障害
人事や医療費精算システムが停止、EU中枢で緊急会合


欧州連合の執行機関である欧州委員会がサイバー攻撃を受け、職員の大量の個人情報が外部に流出した懸念が浮上している。攻撃の影響で給与明細や勤怠管理などの基幹システムが10日以上にわたり停止し、内部の最高危機管理組織が緊急会合を開く事態に発展した。調査では、公開されているAIツールが侵入に悪用された疑いも指摘されており、行政機関の防衛体制が問われている。
人事・医療精算システムが10日超停止、最高危機管理組織が緊急対応
欧州連合の行政執行機関である欧州委員会は2026年11月、内部システムを標的とした大規模なサイバー攻撃を受けた。米メディアのポリティコやロイター通信などの報道によれば、この攻撃により職員の大量の個人情報が流出した恐れが生じている。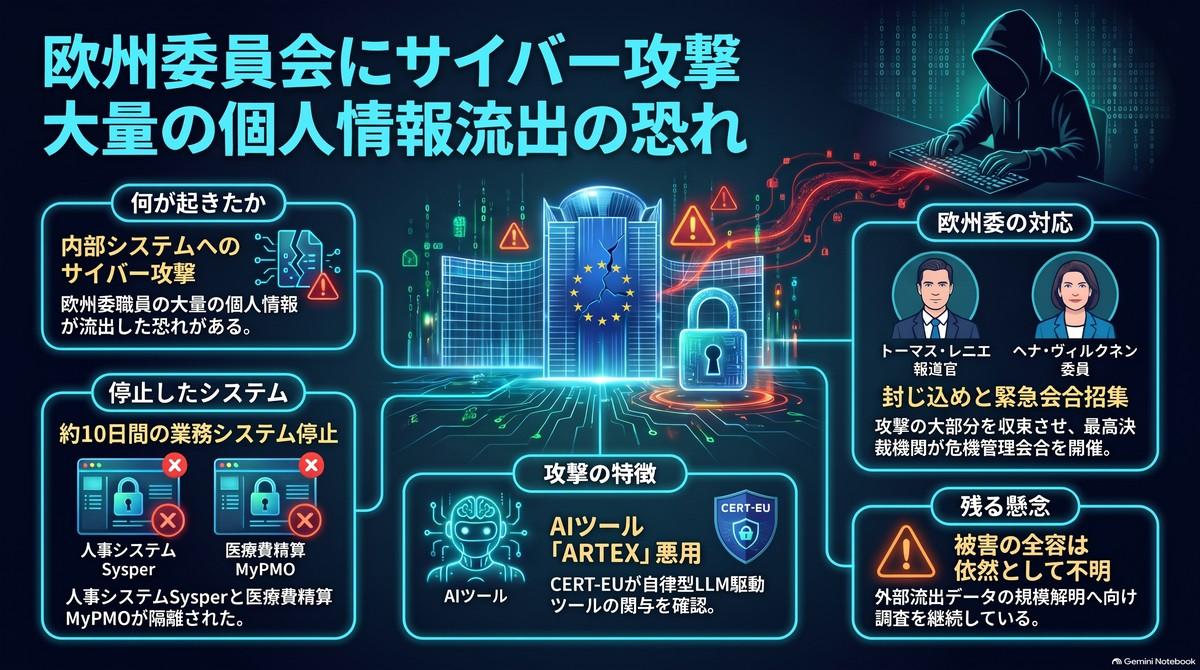
【図版付き記事はこちら】欧州委員会に大規模サイバー攻撃、職員の個人情報流出か 10日超の業務障害(画像:ビジネス+IT)
定期給与の支払い自体は概ね期日通りに処理されたものの、現場では勤怠の入力や休暇の申請ができない状態が長引き、日常業務に支障が出た。欧州委員会のトーマス・レニエ報道官は、一連のサイバー攻撃を検知し必要な対応を取ったと説明した。個別のシステムが狙われたとし、通常の手順に従って影響を受けた関係者へ通知を行ったと述べている。
事態を重く見た欧州委員会は、機関内の最高レベルの危機管理組織である組織管理委員会を招集し、緊急会合を開いた。デジタル部門は追加のセキュリティ点検を指示し、技術・デジタル主権担当のヘナ・ヴィルクネン欧州委員が11月18日の定例会合で他の委員らに初動対応を報告している。欧州委員会は攻撃の大部分を封じ込めたとみているが、実際にどの程度のデータが閲覧や窃取されたのか、被害の全容は現時点では不明である。また、攻撃を実行した主体の特定についても公式は発表していない。
障害発生の初期段階では、技術サポート部門から職員へ単なるシステム不具合と案内されていたこともあり、情報共有の少なさに不満の声も上がった。単なる業務停止にとどまらず、今回の攻撃の裏では最新の人工知能技術が悪用されていたことが調査機関の分析で明らかになりつつある。
侵入に自律型AIツール悪用か、相次ぐ侵害で揺らぐEUのデジタル防衛
EU機関のサイバーセキュリティ監視を担うCERT-EUの調査では、攻撃者がARTEXと呼ばれるAIツールを用いてシステムの脆弱性を探っていたことが判明した。ARTEXは公開されているオープンソースのツールであり、大規模言語モデルの推論能力を使ってネットワークの弱点を見つけ出し、侵入経路を自律的に探索する仕組みを持つ。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
