- 2026/09/28 14:00 掲載
シトリックスNetScalerにゼロデイ2件、認証不要で遠隔操作の恐れ すでに悪用を確認


米シトリックスは2026年9月27日、ネットワーク機器「NetScaler ADC」と「NetScaler Gateway」の脆弱性8件を公表し、うち2件がすでに攻撃に悪用されていることを明らかにした。深刻度はいずれも9.5で、1件は初期設定のままでも認証なしで任意のコマンドを実行される恐れがある。同社は修正版への早急な更新を求めている。
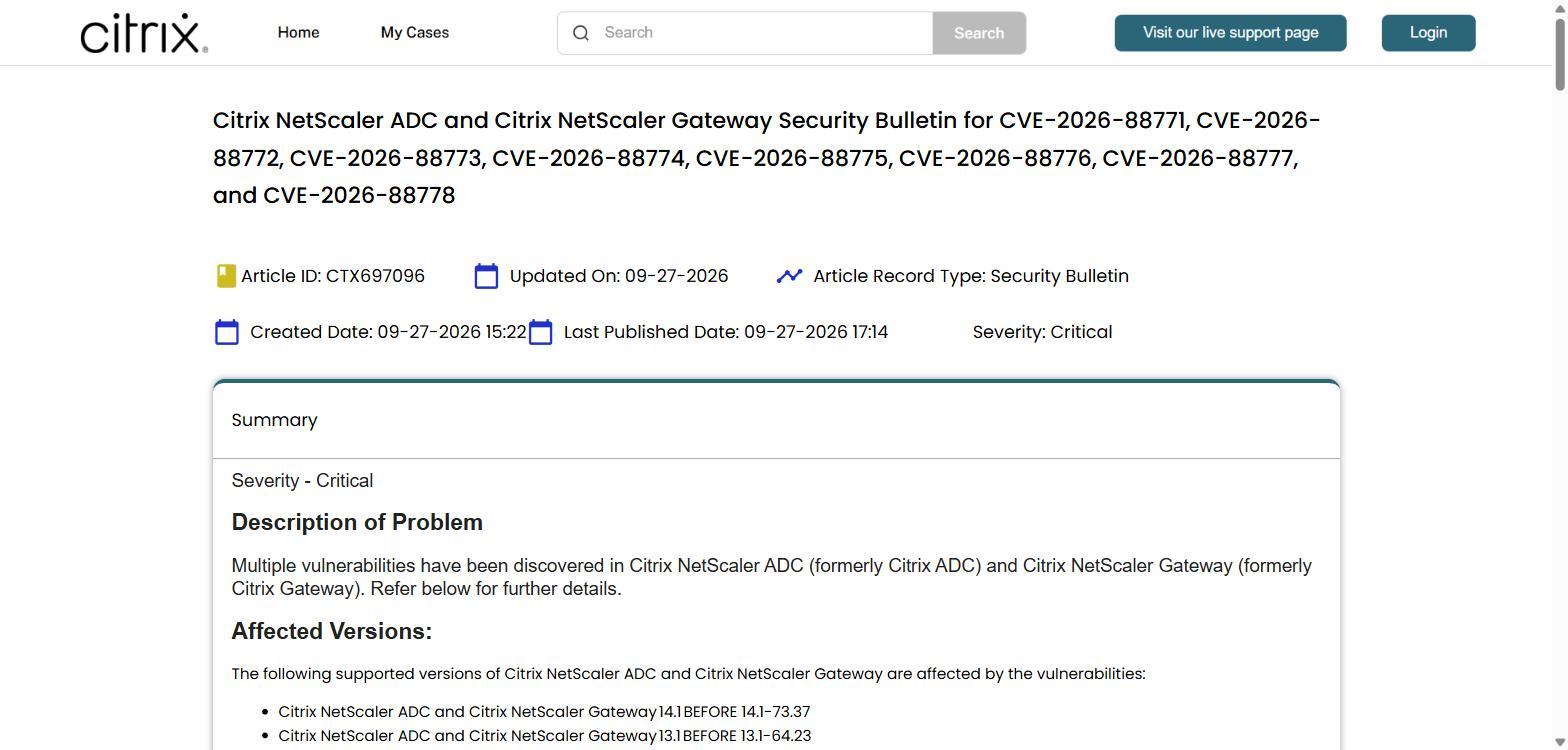
(出典:シトリックス)
悪用が確認されたのは「CVE-2026-88771」と「CVE-2026-88772」の2件。深刻度を示すCVSS v4.0のスコアは、いずれも10点満点中9.5と極めて高い。CVE-2026-88771は入力値の検証が不十分なことに起因し、認証を経ていない攻撃者が任意のコマンドを実行できる恐れがあるという。特別な機能を有効にしていなくても、初期設定のすべての導入環境が影響を受ける点が深刻だ。
一方、CVE-2026-88772はメモリーのオーバーフローによって遠隔からのコード実行やサービス妨害(DoS)につながる脆弱性で、暗号化通信の方式であるDTLSを有効にしている場合に影響を受ける。DTLSはVPN用の仮想サーバでは初期設定で有効になっている。
残る6件には、HTTPリクエストスマグリング(スコア9.3)や、TCPの初期シーケンス番号を推測されうる問題、特定の構成で起きるメモリーのオーバーフローなどが含まれ、スコアは7.0~8.8。いずれも特定の機能や構成を使っている場合に影響するとしている。
影響を受けるのは、NetScaler ADC/Gatewayの14.1-73.37より前の14.1系、13.1-64.23より前の13.1系と、FIPS版などの派生版。修正版は14.1-73.37以降、13.1-64.23以降などで提供されている。なお、今回の情報は顧客自身が運用する機器が対象で、シトリックスが管理するクラウドサービスについては同社側で更新するという。
NetScalerはインターネットとの境界に置かれ、リモートアクセスやアプリケーション配信を担う機器で、侵入されると社内ネットワークへの足がかりになりかねない。米セキュリティメディアのBleepingComputerによると、公表前から一部の管理者はITベンダーや各国のセキュリティ機関などから機器を直ちに停止するよう勧告されていたという。オランダの国家サイバーセキュリティセンター(NCSC-NL)も、国内の組織に事前に警告を送っていたと伝えている。
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR