
- 会員限定
- 2026/10/27 04:45 掲載
JR3社、エクスプレス予約とスマートEXの会員情報漏えいの可能性 委託先に不正アクセス


JR東海、JR西日本、JR九州の3社は10月26日、「エクスプレス予約」と「スマートEX」の一部会員のメールアドレスなどが、メール配信の委託先ユミルリンクへの不正アクセスにより漏えいした可能性があると発表した。会員ID、カタカナ氏名、会員種別も対象で、件数は同社が確認中という。
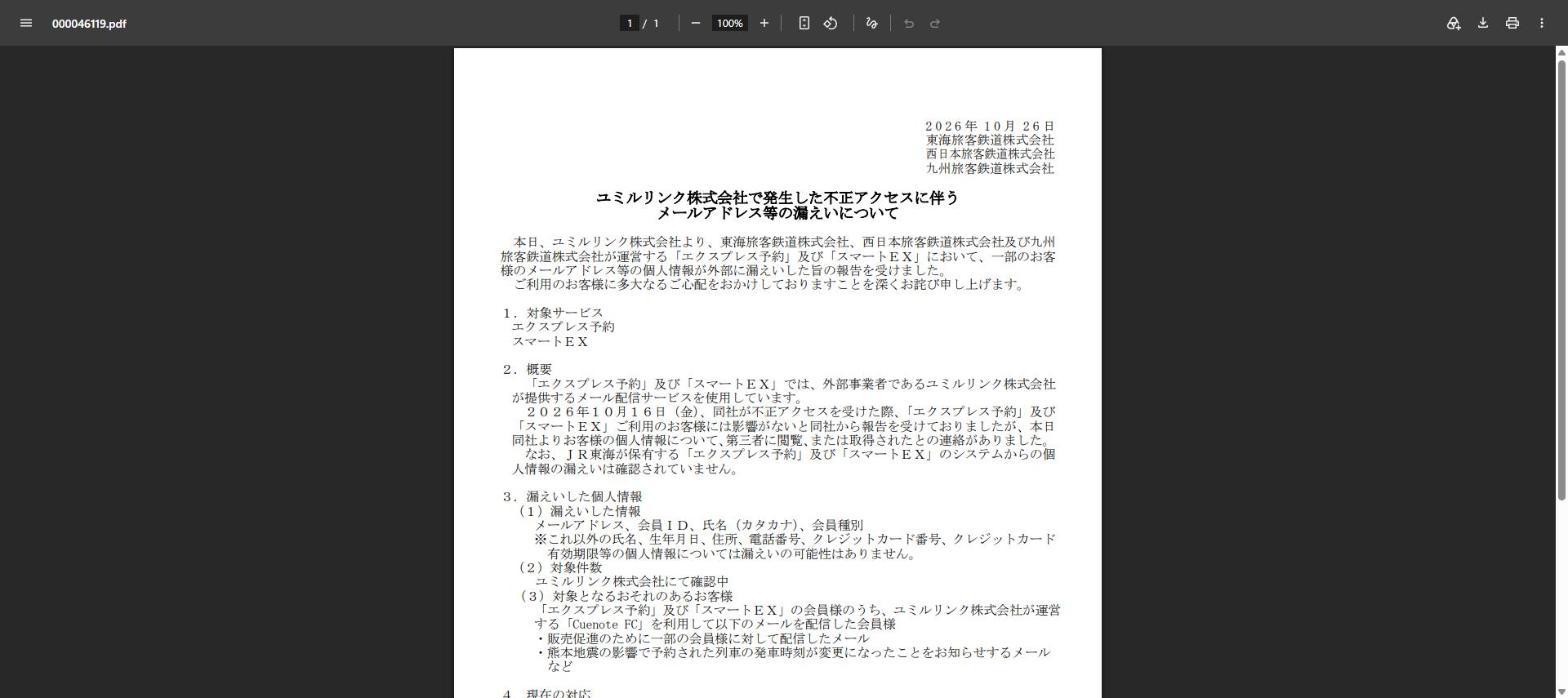
(出典:東海旅客鉄道)
3社の発表によると、両サービスはユミルリンクが提供するメール配信サービス「Cuenote FC」を使っている。同社は10月16日に不正アクセスを受けた。当時は利用者への影響はないと3社に報告していたが、10月26日になって、会員の個人情報が第三者に閲覧または取得されたと連絡してきたという。
漏えいした可能性がある項目は、メールアドレス、会員ID、カタカナの氏名、会員種別。漢字の氏名、生年月日、住所、電話番号、クレジットカード番号と有効期限は、漏えいの可能性はないとしている。JR東海が保有する両サービスのシステムからの漏えいも、確認されていないという。
対象となるおそれがあるのは、Cuenote FCを使って配信した次のようなメールの宛先になった会員。販売促進のために一部の会員へ送ったメールや、熊本地震の影響で予約した列車の発車時刻が変わったことを知らせるメールなどが挙げられている。
対象件数は、ユミルリンクが確認中で、3社の発表には示されていない。報道によると約17万件とされるが、確定した数字ではない。
3社は不正アクセスを受けたメール配信サービスの使用を直ちに停止した。10月26日には個人情報保護委員会へ報告した。対象となる会員には、電子メールなどの適切な方法で個別に連絡するとしている。
では、JR3社が「確認中」とする件数の裏で、同じ委託先をめぐる被害はどこまで膨らんでいるのか。背景には、委託先が10月26日夕に更新した被害の規模と、今回の情報が悪用される場合に利用者が警戒すべきメールの存在がある。
委託先ユミルリンクをめぐる被害の広がり
(出典:各社発表、報道をもとに作成)
この記事の続き >>
・「確認中」の裏で膨らむ委託先の被害規模
・埼玉県にも及んだ、同じ委託先の被害
・新幹線利用者を狙う偽メールの警戒点
・「確認中」の裏で膨らむ委託先の被害規模
・埼玉県にも及んだ、同じ委託先の被害
・新幹線利用者を狙う偽メールの警戒点
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
