
- 会員限定
- 2026/10/29 08:54 掲載
Tailscale SSHに複数の脆弱性、修正版公開…「Tailworm」で情シスが見直す設定とは?


VPNサービスのTailscaleは10月28日、同社のSSH機能などに見つかった複数の脆弱性について、修正版「v1.104.4」を公開したと発表した。セキュリティ情報4件も公開した。悪用には、SSHを許可された端末をすでに攻撃者が押さえていることが前提で、認証なしに任意のサーバへ侵入できるものではないという。
(出典:Tailscale)
発端は、ある研究者が「Tailworm」と題した報告を公開したこと。Tailscaleによると、同社は10月24日朝に報告を受け、研究者はその約2時間後に公表した。同社は調査状況のページを10月27日に更新し、28日に調査結果をまとめた。
Tailscaleは、SSH機能の問題は、接続の認可後の権限の適用に関するものだと説明する。特定の条件下で、認証済みのSSHセッションが、設定されたローカルユーザーの権限を超える操作をできる場合があり、SSH転送機能を経由するケースも含むという。
4件のうち、TS-2026-014は、SSHのUnixソケット転送がroot権限で動き、Dockerのソケットなどに接続できてしまう問題。015は、メモリ枯渇によるサービス拒否、016と017はserve機能の問題である。
攻撃の前提として、Tailscaleは、ポリシーファイルでSSHが許可された端末を攻撃者がすでに足場にしていることなどを挙げる。「認証なしの攻撃者が任意のTailscale SSHサーバへ接続できるものではない」との立場だ。
このほか、serveとFunnelの報告5件のうち3件を修正し、2件は想定どおりの動作とした。次世代アプリコネクター「Conn25」の問題は未リリースの段階で、現行の安定版は影響を受けないとしている。
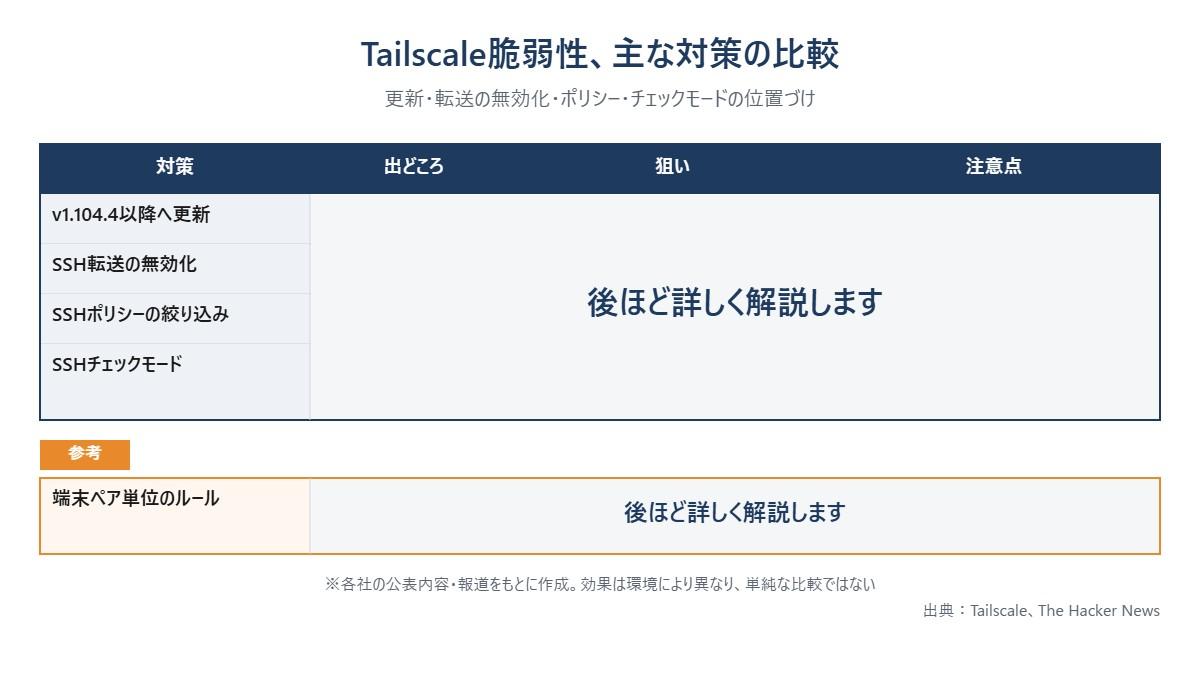
対応として、Tailscale SSHの利用者にはv1.104.4以降への更新を推奨。SSHのアクセスを必要なユーザーと端末に絞ることや、重要なシステムでのSSHチェックモード(追加認証)の検討も挙げた。
緩和策として、同社は調査状況のページで、tailscaledサービスの環境変数に「TS_SSH_DISABLE_FORWARDING=1」を設定して再起動する方法を示した。SSH自体は止めずに転送だけを無効にでき、重大な問題の一部を緩和できるという。全員がSSHを無効にすることは推奨しないとしている。
影響を受けるバージョンはブログに明記されておらず、CVE番号も、確認できた一次情報の範囲では示されていない。
では、1台の端末が侵害されたとき、SSHの追加認証を含む企業の守りはどこまで通用するのか。背景には、研究者の検証結果をめぐるTailscaleとの見解の違いと、オープンソース実装に残る懸念がある。
Tailscale脆弱性、主な対策の比較
(出典:Tailscale、The Hacker Newsをもとに作成)
この記事の続き >>
・修正版は何をどう変えたのか、転送機能の仕組みの見直し
・「追加認証」を入れていても安心できない理由
・「ワーム」と呼ぶ研究者と、否定するTailscaleの溝
・修正版は何をどう変えたのか、転送機能の仕組みの見直し
・「追加認証」を入れていても安心できない理由
・「ワーム」と呼ぶ研究者と、否定するTailscaleの溝
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
