
- 会員限定
- 2026/10/29 10:50 掲載
Chrome更新、重大4件含む52件の脆弱性を修正…4件すべて1人が報告、Claude支援も


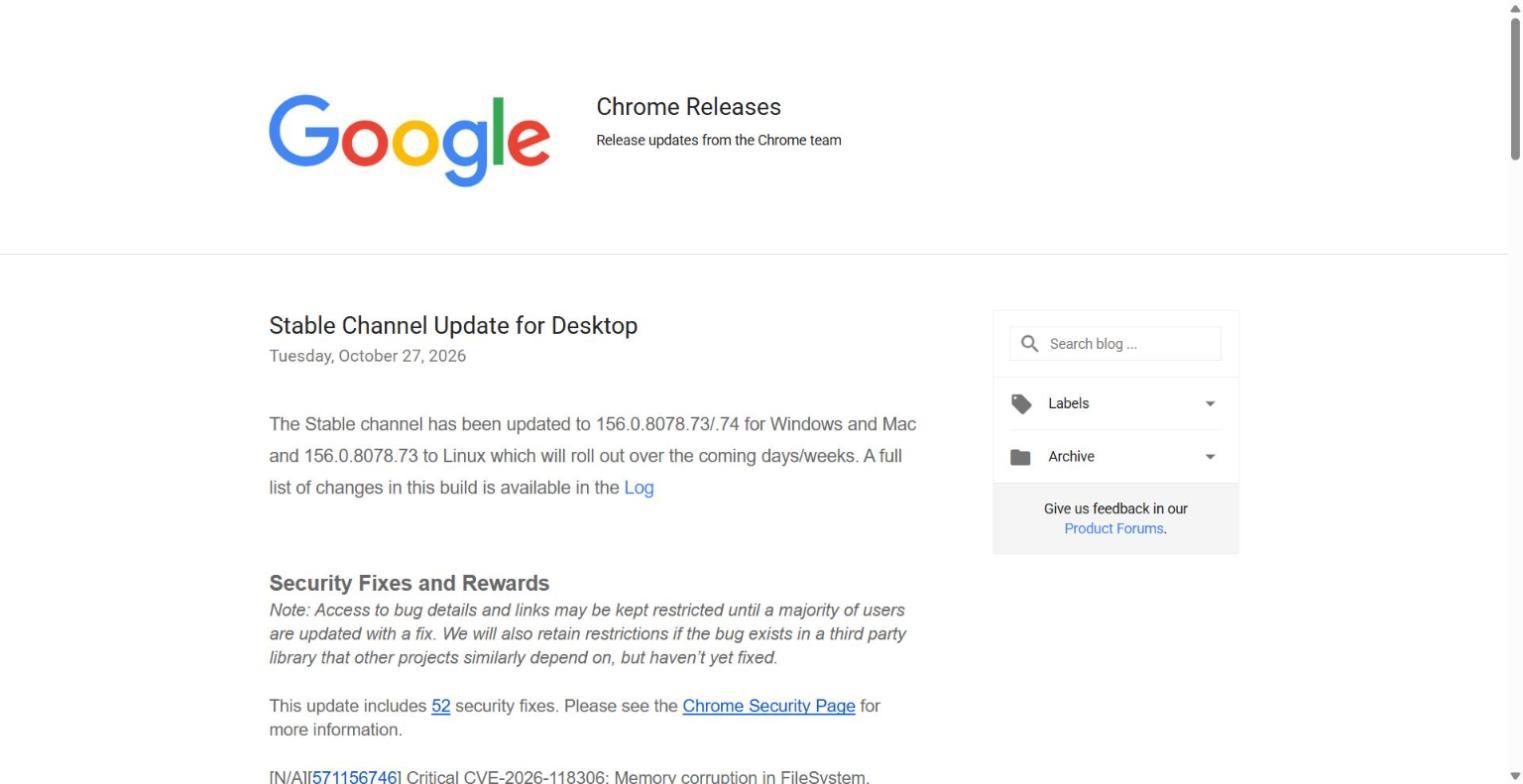
グーグルは10月27日、Chromeのデスクトップ向け安定版の更新版(156.0.8078.73/.74)を公開した。重大4件を含む52件の脆弱性を修正し、報告者にはアンソロピックの研究者によるClaude支援の報告やOpenAIのCodex Securityの報告も含まれる。悪用確認済みの記載はないが、配布は段階的で、企業は適用状況の確認を急ぎたい。
(出典:グーグル)
今回の更新には、52件のセキュリティ修正が含まれる。深刻度の内訳は、最も高い「Critical(重大)」が4件、「High(高)」が46件、「Medium(中)」が2件。High 46件には、V8が4件、Skiaが4件、SVGが3件などが含まれる。
重大4件は、FileSystemのメモリー破壊(CVE-2026-118306)、FileAPIの不適切な入力検証(CVE-2026-118331)、Skiaの不適切な入力検証(CVE-2026-118348)、Layoutの解放後メモリー使用(Use After Free、CVE-2026-118344)。いずれもXinyang Ge氏の報告で、このうち前の2件は「アンソロピック所属、Claudeの支援」と記載されている。
報告者の内訳も公表されている。Xinyang Ge氏の名義は52件中16件で、うち6件がアンソロピック所属でClaudeの支援を受けたものだ。アンソロピックとAda Logicsの連名による報告も2件ある。OpenAIのCodex Securityの名義は4件、グーグル自身の報告は19件。このほか、ソウル大学のJihyeon Jeong氏、モジラ、Neonix SecurityのArni Hardarson氏らの報告も含まれる。
公式の更新情報には、修正した脆弱性が悪用されているとの記載はない。一方、グーグルは「多数のユーザーが修正を適用するまで、バグの詳細やリンクへのアクセスを制限する場合がある」としている。
Chromeを業務で使う企業は、管理下の端末が156.0.8078.73以降に更新されているかを確認する必要がある。
では、なぜChromeの脆弱性報告で、AIの存在感がここまで高まったのか。背景には、直近のChromeの更新で相次いだ桁違いの修正件数と、グーグル自身が明かしたAI活用のバグ発見の仕組みがある。
Chromeの修正件数とAI関連報告の推移
(出典:Chrome Releasesなどをもとに作成)
この記事の続き >>
・Chrome 155から156、更新のたびに増える修正件数の推移
・「過去23版の合計超え」とされる1,072件の中身
・13年潜んだ欠陥を見つけた、グーグルのAI探索の仕組み
・Chrome 155から156、更新のたびに増える修正件数の推移
・「過去23版の合計超え」とされる1,072件の中身
・13年潜んだ欠陥を見つけた、グーグルのAI探索の仕組み
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
