
- 会員限定
- 2026/10/30 16:44 掲載
Firefox直近6版を1本約1,000ドルで攻略、AIが突く「パッチギャップ」の恐怖とは?


エポックAIは10月29日、Z.aiのオープンウェイトAI「GLM 5.3」で、修正は公開済みでも利用者に届いていない「パッチギャップ」を突き、Firefoxの直近6リリースに対する攻撃を1本約1,000ドル(約16万円)で作れたと報告した。モジラは10月27日、未公開の脆弱性をFirefox 159.0で修正した。
(出典:エポックAI)
攻略できたのは、9月17日~10月26日に公開された156.0、156.0.1、157.0、157.0.1、158.0、158.0.1の6リリース。課題は、Firefoxで開くと端末内のファイルを読み取って攻撃者に送るWebページを作ること。攻撃は2つの脆弱性をつなぐ構成で、1つは修正が公開されたもののまだ配布されていないバグ、もう1つはモデルが各試行で見つけ直した未公開のサンドボックス回避だったという。
実験は、Ubuntu 26.04の初期設定と公式のリリースビルドを使い、インターネットに接続しないオフライン環境で実施。各バージョンの公開時点で入手できた情報だけを与え、人の介入なしにモデルが自律的に進めた。1回の試行は最長48時間で、最短の成功は約12時間だった。
費用は1バージョンあたり約1,000ドル(約16万円、1ドル=157円で換算)。ただし環境の構築や予備試験を含む研究全体では、API費用が10万ドル(約1,570万円)を超えたという。グーグルのChromeには約10万ドルを投じたが、同等の攻撃は作れていない。成果はファイルの読み取りまでで、任意のコード実行には成功しなかったとしている。
エポックAIによると、GLM 5.3をこの使い方で動かしても、Z.aiを含む提供事業者の安全策や拒否は作動しなかった。
モジラは10月27日、Firefox 159.0で未公開だった脆弱性を修正した。エポックAIはモジラに開示している。159.0に同様の攻撃が成り立つかは確認しておらず、少なくとも大幅に難しくなっているとみている。Firefoxの利用者は2億人を超え、攻撃が成立すればパスワードや認証クッキー、私的なファイルが盗まれるおそれがあると指摘した。
同社は対策として、修正が公開コードに載ってから配布されるまでの期間を縮めることを挙げた。出荷まで修正を非公開にする、ベータからリリースへの移行を早める、連鎖しうる複数の脆弱性を同時に修正しない、といった案を示している。
では、公開済みの修正を突く攻撃は、すでにどこまで現実になっているのか。背景には、Windowsで試算された攻撃の費用と、実際の攻撃で使われた事例、そして次に控える新モデルの存在がある。
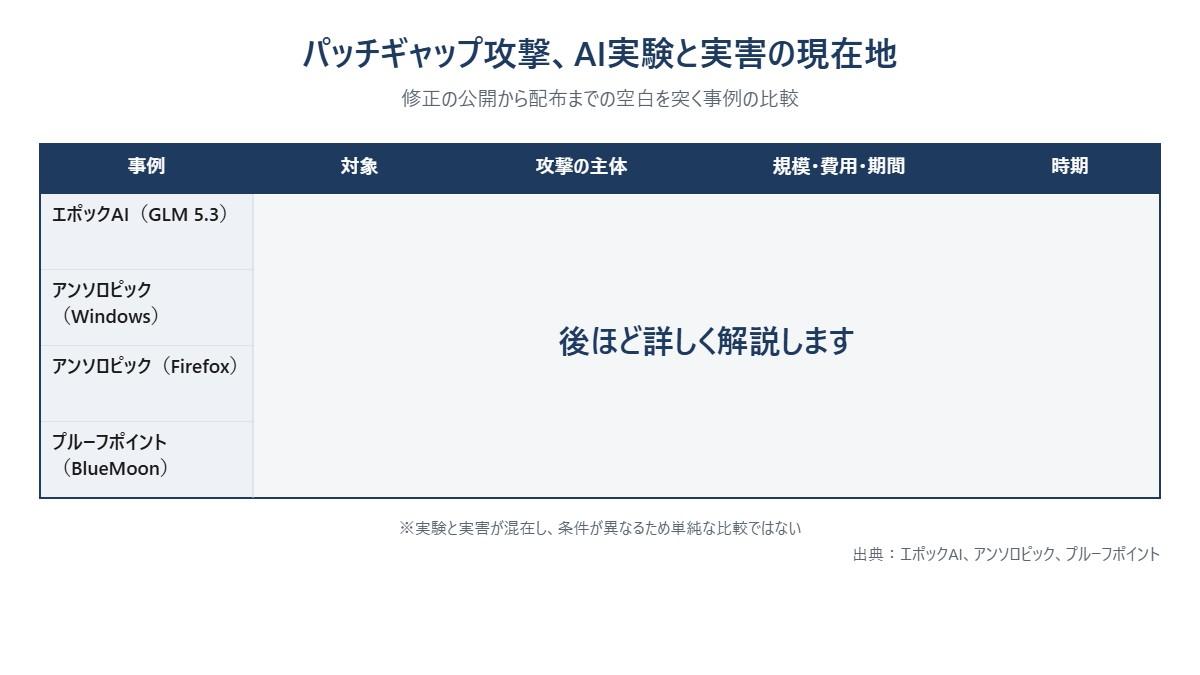
パッチギャップ攻撃、AI実験と実害の現在地
(出典:エポックAI、アンソロピック、プルーフポイントの発表をもとに作成)
この記事の続き >>
・Windowsの攻撃連鎖を1件約2,000ドルで作った、アンソロピックの検証
・Chromeで実際に悪用された「約4週間の空白」とは
・Kimi K3.1 Proの重み公開で、GLM 5.3の何が変わるのか
・Windowsの攻撃連鎖を1件約2,000ドルで作った、アンソロピックの検証
・Chromeで実際に悪用された「約4週間の空白」とは
・Kimi K3.1 Proの重み公開で、GLM 5.3の何が変わるのか
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
