
- 会員限定
- 2026/11/05 13:15 掲載
データ連携基盤「Airbyte」に緊急の脆弱性、深刻度はCVSS 9.9 資格の流出懸念


JPCERT/CCとIPAが運営するJVNは11月4日、データ連携基盤「Airbyte」に任意のコードを実行できる脆弱性があると公表した。深刻度は「緊急」で、悪用が確認されているという。開発元の評価はCVSS 9.9の「Critical」。修正版は2.2.0で、1.x系には修正が提供されない。資格情報の流出や内部サービスへの到達が懸念される。
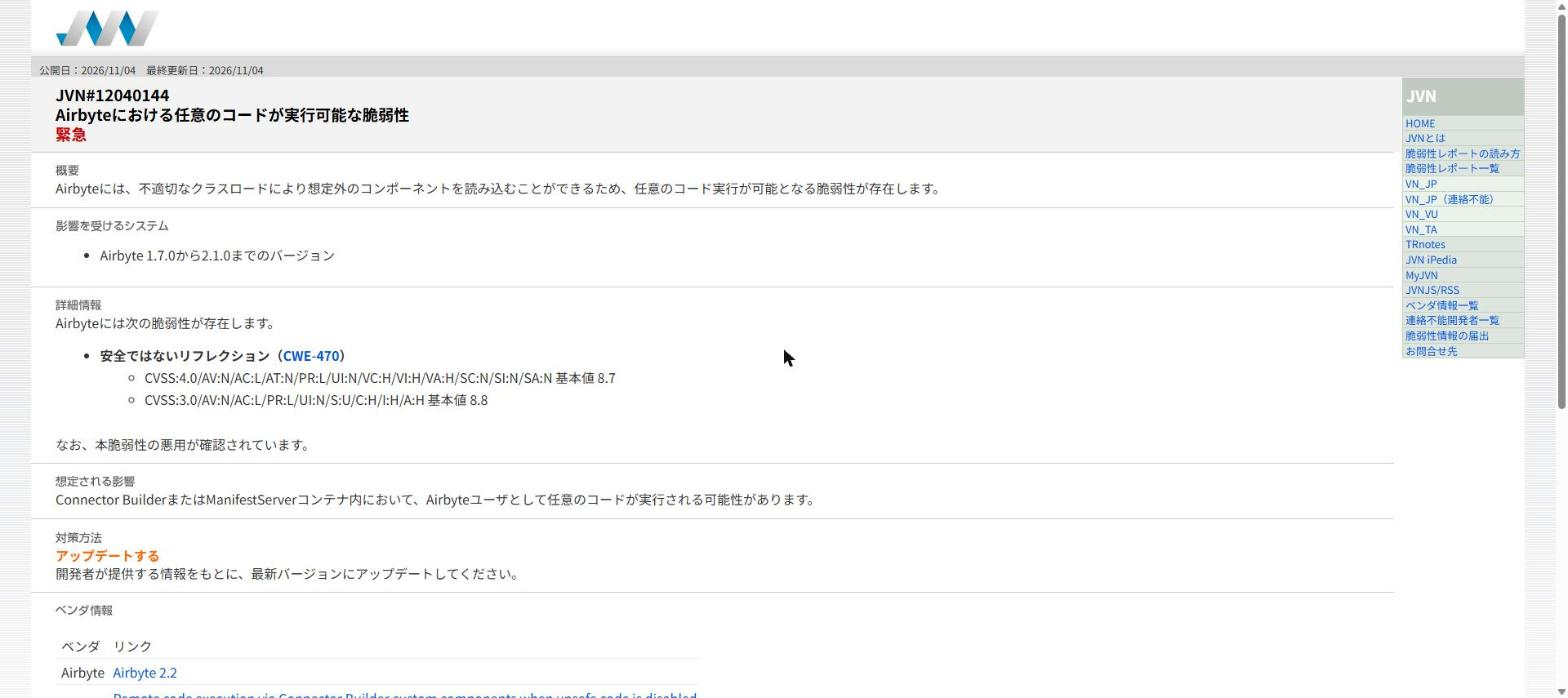
(出典:JVN)
問題があるのは、コネクターを開発するための機能「Connector Builder」と、その裏で動くManifest Server。JVNによると、不適切なクラスロードにより想定外のコンポーネントを読み込めてしまい、Connector BuilderまたはManifest Serverのコンテナ内で、Airbyteユーザーとして任意のコードが実行される可能性がある。JVNが影響を受けるとするのはAirbyte 1.7.0~2.1.0。JVNの評価はCVSS v4.0が8.7、v3.0が8.8だった。
一方、開発元のAirbyteは10月17日付でアドバイザリー「GHSA-g35w-6r6v-h4r7」を公開している。同社は深刻度を「Critical」、CVSS v3.1のスコアを9.9と評価。対象は2.2.0より前のバージョンで、修正版は2.2.0(manifest-server 7.23.7)だという。
アドバイザリーによると、2.x系ではワークスペースの閲覧権限(Workspace Reader)以上を持つ認証済みユーザーが、Manifest Serverのコンテナでコマンドを実行できた。1.x系の旧Helmチャートでは、Connector Builderが全体の認証設定(global.auth.enabled)を引き継がず、ネットワークから到達できれば認証なしでも悪用できたという。成功すると、コンテナが扱えるデータ、資格情報、シークレットが露出し、コンテナから届く内部サービスにもアクセスされる恐れがある。
Airbyte 1.x系は修正されず、2.2.0以降への更新が必要になる。更新できない場合の回避策として、Connector BuilderとManifest ServerにAirbyteのサーバーだけが到達できるようネットワークを制限すること、Workspace ReaderとOrganization Readerの権限を信頼できるユーザーに限ることを挙げている。クラウド版のAirbyte Cloudの利用者に対応は不要という。
報告者はZOZOの社員で、情報セキュリティ早期警戒パートナーシップを通じて開発元とIPAに報告された。JPCERT/CCが開発元との調整を担った。
では、なぜ「危険なコードは無効にしている」環境でも安心できないのか。そして、2.2.0への更新には何が潜んでいるのか。背景には、修正版の公開後も残る意外な落とし穴と、評価がここまで食い違った理由がある。
Airbyteの脆弱性、環境別の影響と対応
(出典:Airbyte、JVNの公表情報をもとに作成)
この記事の続き >>
・「無効」の設定でも防げなかった、修正の中身
・2.2.0へ更新したら二度と戻せない、移行の落とし穴
・9.9と8.8、評価が割れた本当の理由と、今すぐやるべき確認
・「無効」の設定でも防げなかった、修正の中身
・2.2.0へ更新したら二度と戻せない、移行の落とし穴
・9.9と8.8、評価が割れた本当の理由と、今すぐやるべき確認
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
