
- 会員限定
- 2026/11/12 08:25 掲載
NotPetyaの悪夢から9年 マースクがデータ抜き取りを認め、ハッカーは100GBを主張


A.P. Moller-Maersk(マースク)は11日、買収で取得した旧システムで不正アクセスとデータの抜き取りを確認したと発表した。機微なデータの流出はないとみており、他システムへの影響や業務への支障も見込まないという。一方、WhiteArmorを名乗るハッカー集団が約100GBの窃取を主張しているが、未確認という。
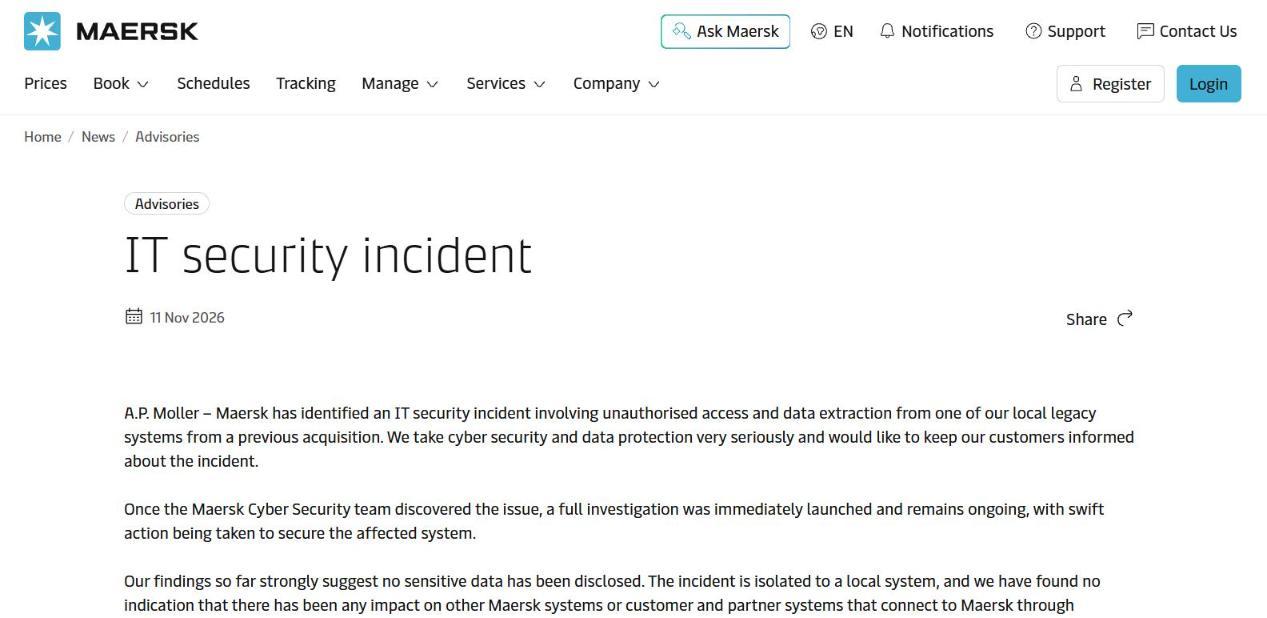
(出典:マースク)
対象は、過去の買収で取得したローカルのレガシーシステム(旧システム)の1つという。社内のサイバーセキュリティチームが問題を見つけ、直ちに全面的な調査を始めた。調査は続いており、影響を受けたシステムを保全する措置を急いで取っているとしている。
現時点の調査結果については、機微なデータは流出していないとみていると説明した。インシデントは当該のローカルシステムに限られるとし、ほかのマースクのシステムや、API・EDIなどで接続する顧客・パートナーのシステムに影響が出た形跡は見つかっていないという。
業務への支障も見込んでおらず、顧客は通常どおりマースクのプラットフォームで貨物の予約や管理ができるとしている。今後、関連する情報が分かれば顧客に知らせ、影響を受けた関係者へ通知する必要が出た場合も対応するという。
あわせて同社は、今回の件に関連するとうたう心当たりのない連絡には注意し、普段のマースクの担当者を通じて確認するよう呼びかけた。
一方、業界メディアのContainer Newsは、デンマークの技術媒体Ingenioerenの報道を引き、ハッカー集団のWhiteArmorが物流関連のデータ約100GBを盗んだと主張していると伝えた。同媒体によると、主張の真偽は独立した形では確認されておらず、マースクも同グループの関与を認めていない。
マースクは2017年、世界規模のマルウェア「NotPetya」の被害を受けた。当時、復旧などの費用として約3億ドル(約476億円)を見込むと説明していた。
では、旧システム1つへの侵入にとどまるとされる今回の事案は、9年前の悪夢と何が違うのか。そして、ハッカー側が並べるデータの中身と要求額は、公式の「機微データ流出なし」とどこまで食い違うのか。
マースク、過去の大被害と今回の比較
(出典:マースク、報道をもとに作成)
この記事の続き >>
・NotPetyaで作り直した機器の規模と、今回の被害範囲の差
・ハッカー側が並べた流出件数と、要求額の中身
・12月7日の期限までに問われる、買収先システムの棚卸し
・NotPetyaで作り直した機器の規模と、今回の被害範囲の差
・ハッカー側が並べた流出件数と、要求額の中身
・12月7日の期限までに問われる、買収先システムの棚卸し
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
