
- 会員限定
- 2026/11/10 14:53 掲載
エディオン、「含まれない」としたカード情報とパスワードが一転 漏えいの可能性


エディオンは11月9日、ECサイトへの不正アクセスに関する第2報を発表した。第1報で確認されていないとしたクレジットカード情報とログインパスワードの漏えいの可能性が判明し、ギフトカード情報5,360枚分も対象という。決済処理に不正なプログラムが組み込まれており、ECサイトは停止中で再開日は未定としている。
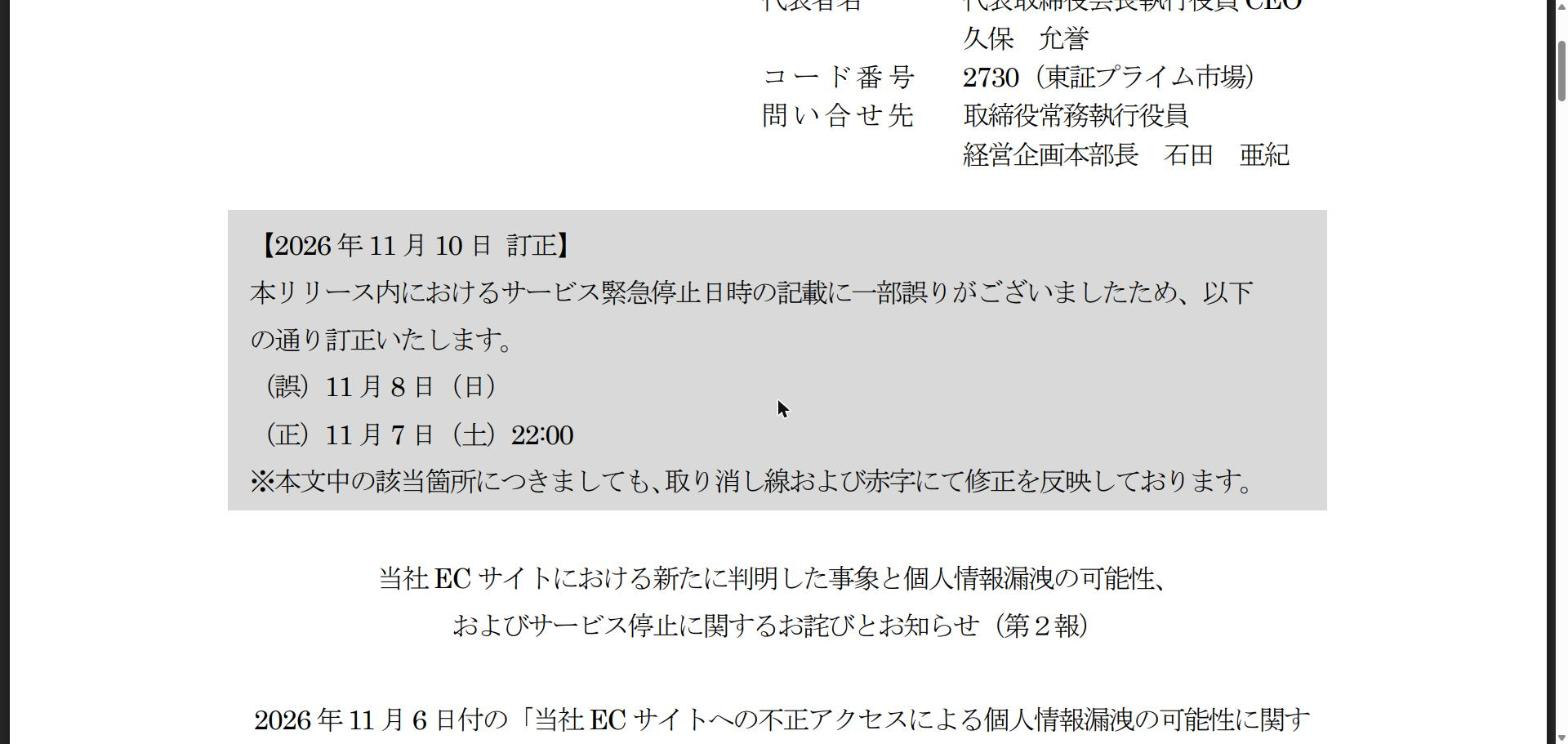
(出典:エディオン)
まず、調査の進展で次の漏えい対象が判明した。クレジットカード情報は、注文時のエラーログに一時記録されていた最大5件で、カード番号、有効期限、カード名義人、セキュリティコードが含まれる。ギフトカード情報は5,360枚分で、カード番号、PIN、利用履歴が対象。ログインIDとパスワードは最大1,141名分という。
加えて、ECサイト内の決済関連の処理で、外部の第三者により不正なプログラムが組み込まれる改ざんが行われていたことも判明した。このプログラムは11月4日19時過ぎから稼働していたという。クレジットカード決済は「非保持化」に対応しており、サーバーに情報を残さない仕組みだが、パソコン向けの決済情報入力処理が改ざんされたため、パソコンから決済画面に入力されたカード情報が直接第三者に漏えいした可能性を否定できないとしている。対象は最大556回分で、スマートフォンからの決済入力は対象外だった。
抑止策も示した。ギフトカードは、ECサイト以外ではカード原本の提示が必要で、ECサイトが停止中の現在は漏えいした情報だけで不正利用されることはないという。新規ログイン時には2段階認証が必要なため直ちに不正利用が行われる状況ではないとし、対象者には順次、パスワードの変更を依頼するメールを送る。カード情報については、提携する各クレジットカード会社に不正利用の監視強化を依頼した。
ECサイトと公式アプリなどは11月7日22時から緊急停止している(停止日時は11月10日付で訂正)。アプリは11月8日21時10分からデジタル会員証機能などに限って再開したが、ECサイトは停止が続き、再開日は未定という。
11月4日19時以降にパソコンで新規にカード情報を入力した顧客には、利用明細の確認を呼びかけている。同社は個人情報保護委員会と所轄の警察署への追加報告を準備しており、新たな事実が判明しだい報告するとしている。
では、第1報からわずか3日で、何がどこまで覆ったのか。第1報が示していた外部機関の評価と、不正プログラムが動き出した日時を突き合わせると、見え方が変わってくる。
エディオンEC不正アクセス、第1報と第2報の違い
(出典:エディオン発表をもとに作成)
この記事の続き >>
・第1報が掲げた「安全」の根拠と、覆った前提
・被害の入口はログから決済入力へ、不正プログラム稼働のタイミング
・個人情報保護委員会への報告、1,000人超の要件とは
・第1報が掲げた「安全」の根拠と、覆った前提
・被害の入口はログから決済入力へ、不正プログラム稼働のタイミング
・個人情報保護委員会への報告、1,000人超の要件とは
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
