
- 会員限定
- 2026/10/23 17:19 掲載
グーグル・クラウド、AIエージェント専用基盤「ACE」を発表 統制は他社クラウドにも


グーグル・クラウドは10月22日(米国時間)、AIエージェントごとに隔離された仮想マシンを割り当てる実行基盤「Agent Compute Engine」を発表した。Geminiのエージェントを支える基盤で、プレビューは今後数か月以内。エージェントの統制機能も、他社クラウドや端末上のエージェントに広げる。
(出典:グーグル・クラウド)
ACEは、エージェントごとに専用の「マイクロVM」を割り当てる。コピーオンライト方式のメモリ共有で、1つのOSテンプレートの上で複数のエージェントを動かす。エージェントがツールの実行を終えて待機に入ると、マイクロVMを一時停止し、スナップショットから再開する仕組みだ。
セキュリティ面では、同社のインフラ処理チップ「Titanium」と、Cloud Hypervisorによるハードウェア分離を組み合わせる。各マイクロVMは独自のゲストカーネルとroot権限を持ち、暗号で検証されたIDと短命な認証情報が付く。サービスの認証情報は、マイクロVMの外側で通信に注入する。
Gemini担当VPのガウタム・タンビドライ氏は「Geminiのエージェントを地球規模に広げるには、素早く立ち上がり、極めて効率的に動くコンピュートが必要だ。ACEのマイクロVMは、世界中のユーザーに対話型のエージェント用サンドボックスを届けるのに必要な応答性、ハードウェア分離、ワークロード密度を与えてくれる」とコメントした。
あわせて、「Gemini for business」のエージェント統制機能を拡大する。対象は、通信の関所となる「Agent Gateway」、承認済みのエージェントやツールを登録する「Agent Registry」、各エージェントに固有のIDを与える「Agent Identity」、OpenTelemetry準拠の可観測性。Google Cloud上ではAgent RuntimeやCloud Run、GKE、ACEに適用範囲を広げる。
他社クラウドやオンプレミスにはEnvoyプロキシ型の実施点を置いて対応し、Claude CodeやAntigravity CLIなど端末上のコーディングエージェントにはOSレベルのサンドボックスを使う。いずれも近くプレビューを始める。Agent Gatewayには今四半期のプレビューで、トークン消費の管理やモデルのルーティングなどを追加する。
では、グーグルはなぜ、エージェントの実行環境に認証情報を一切置かない設計を選んだのか。背景には、1つの環境で使い分ける複数種類のIDと、待機中のエージェントを丸ごと眠らせる発想がある。
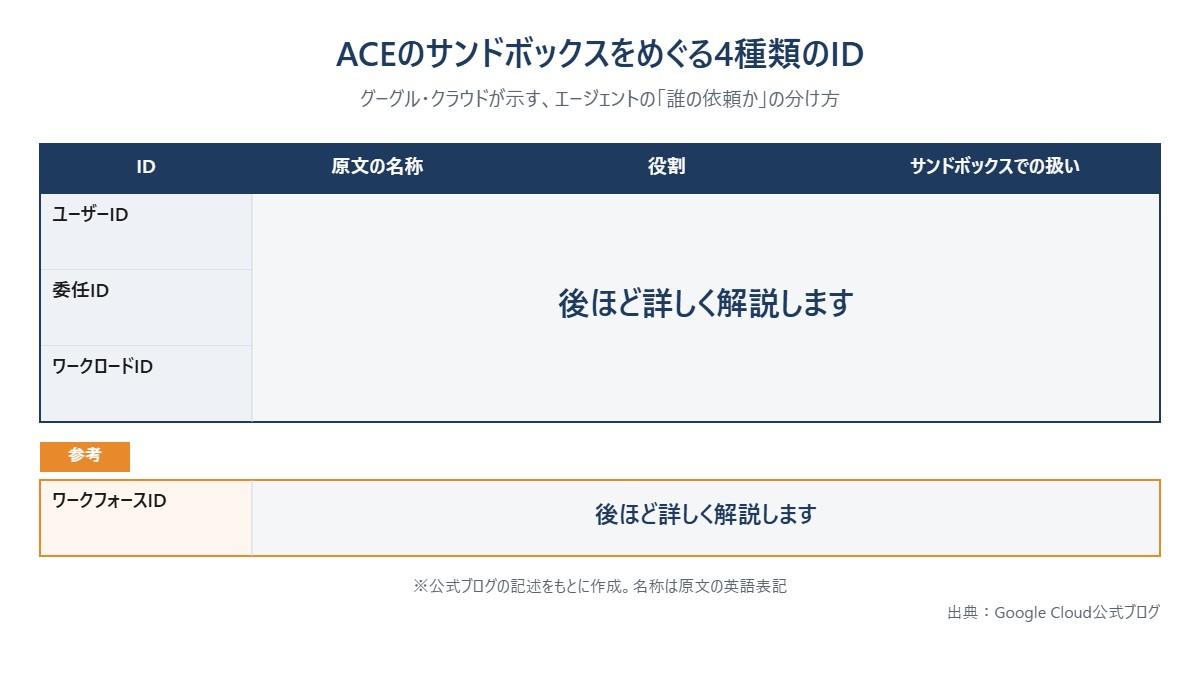
ACEのサンドボックスをめぐる4種類のID
(出典:Google Cloud公式ブログをもとに作成)
この記事の続き >>
・悪意あるメールを読んでも、鍵が盗まれない理由
・マイクロVM内外でIDを使い分ける仕組みの中身
・エージェントは待ってばかり、眠らせて浮かす計算
・悪意あるメールを読んでも、鍵が盗まれない理由
・マイクロVM内外でIDを使い分ける仕組みの中身
・エージェントは待ってばかり、眠らせて浮かす計算
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
