
- 会員限定
- 2026/10/23 17:30 掲載
カプコン、CAPCOM IDの不正アクセスで1,177万件漏えい 19件は通販の購入履歴まで


カプコンは、会員サービス「CAPCOM ID」への不正アクセスで、メールアドレスなど1,177万4,247件が漏えいしたと発表した。第二報で、パスワードを不正に変更された196件のうち19件で、通販サイト「イーカプコン」のマイページにも侵入され、氏名や住所、購入履歴が漏えいしたと判明。クレジットカード情報は対象外という。
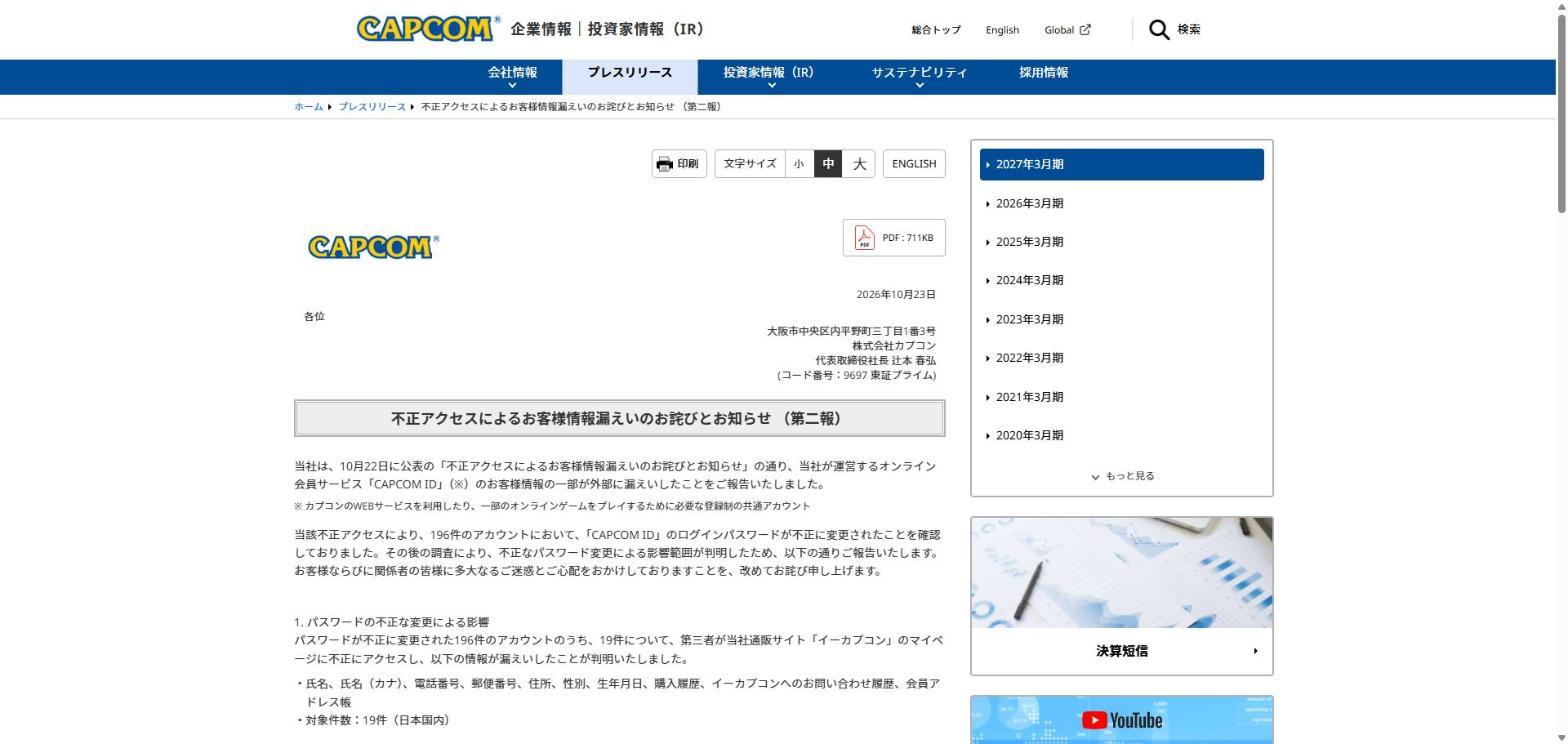
(出典:カプコン)
発表によると、メールアドレスと、アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のクライアントIPといったシステム固有の識別情報が漏えいしたのは、全世界合計で1,177万4,247件。このうち43件では、生年月日、性別、国・地域、ニックネームも漏えいした。
196件のアカウントでは、ログインパスワードが不正に変更されていた。該当アカウントはすでにパスワードをリセットしたという。一方、ユーザー本人が設定したパスワードの漏えいは確認されていないとしている。
同社は10月19日に不正アクセスの疑いがある痕跡を発見し、アクセスを遮断して調査に着手した。同日に不正アクセスを確認し、20日には社内に対策本部を設置し、21日には警察と個人情報保護委員会へ報告した。緊急対策と攻撃手段の特定・対応は完了したとしている。
カプコンは10月23日に第二報を公表した。パスワードを不正に変更された196件のうち19件(日本国内)では、第三者が通販サイト「イーカプコン」のマイページにも不正にアクセスし、情報が漏えいしたことが判明したという。
漏えいしたのは、氏名、氏名(カナ)、電話番号、郵便番号、住所、性別、生年月日、購入履歴、イーカプコンへの問い合わせ履歴、会員アドレス帳。クレジットカード情報は対象に含まれず、ほかのアカウントでは、パスワードの不正変更による情報漏えいは確認されなかったとしている。影響範囲の調査は完了したといい、今後もCAPCOM IDと関連サービスの監視を続ける。
同社は、漏えいした情報を悪用し、カプコンなどを装ったSMS、電話、不審なメールが届く可能性があるとして、URLへのアクセスや添付ファイルの開封をしないよう呼びかけている。国内の専用窓口は0120-801-271(受付10:00~20:00)。CAPCOM IDを使ったサービスは引き続き利用でき、ゲームのプレイへの影響もないという。
なぜ、1,177万件という数字の陰に隠れた19件が、より深刻とも読めるのか。背景には、カプコンが過去に受けた大規模な被害と、法令が定める報告の期限がある。
カプコンの大規模不正アクセス、過去と今回の違い
(出典:カプコン発表、報道各社をもとに作成)
この記事の続き >>
・数字は小さいのに、19件の被害が重く読める理由
・2020年の流出事件と、今回の決定的な違い
・警察と個人情報保護委員会に報告した後に待つ期限
・数字は小さいのに、19件の被害が重く読める理由
・2020年の流出事件と、今回の決定的な違い
・警察と個人情報保護委員会に報告した後に待つ期限
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
