
- 会員限定
- 2026/10/28 21:29 掲載
JAL予約情報約9万2000人分が外部参照か、パスポート番号も…委託先アマデウスで何が?


JALと日本トランスオーシャン航空は10月28日、委託先の航空IT大手アマデウスへの不正アクセスで、2023年8月から2026年9月までの予約情報の約9万2000人分が外部から参照された形跡があると発表した。約2000人はパスポート番号なども対象だが、クレジットカード番号の漏えいや運航への影響はないという。
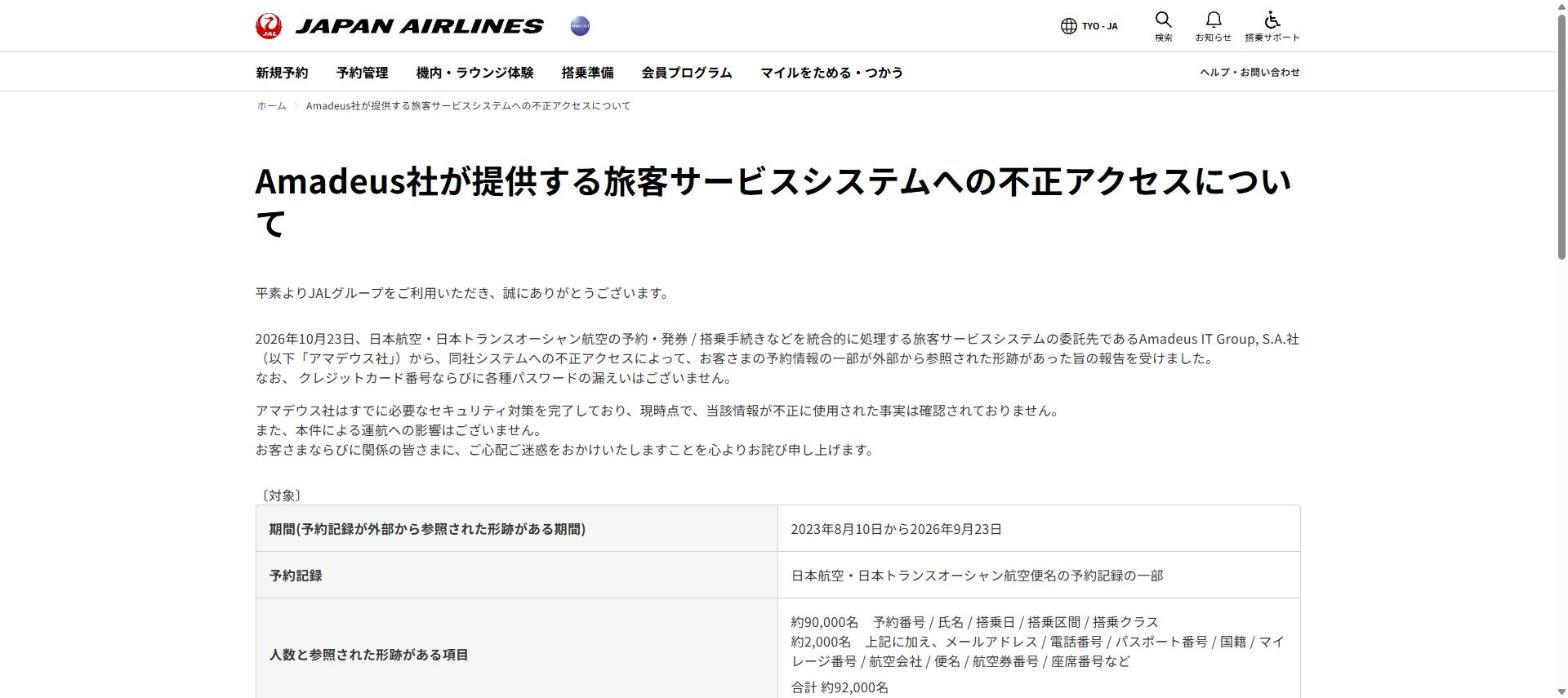
(出典:JAL)
両社によると、10月23日にアマデウスから報告を受けた。参照された形跡があるのは、2023年8月10日から2026年9月23日までのJAL・JTA便名の予約記録の一部で、対象は合計で約9万2000人にのぼる。すべての予約記録ではなく、一部が対象という。
このうち約9万人は、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが対象だった。残る約2000人は、これらに加えてメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号などが参照された形跡があるという。
一方、クレジットカード番号と各種パスワードの漏えいはないとしている。アマデウスはすでに必要なセキュリティ対策を完了しており、現時点で当該情報が不正に使用された事実は確認されていないという。本件による運航への影響もないとしている。
JALとJTAは、対象となる顧客に個別に連絡する方針だ。あわせて、JALグループを装った不審なメール、電話、偽サイトへの誘導に注意するよう呼びかけている。顧客や関係者に心配や迷惑をかけたとして、謝罪もしている。
専用の問い合わせ窓口は10月29日に開設する。電話番号は日本国内から0120-25-6050または03-4332-7280、海外から+81-3-4332-7280。受付時間は日本時間の10時から17時で、土日祝日は除く。
では、委託先1社への不正アクセスは、なぜ国境を越えて航空会社に被害をもたらすのか。背景には、同じ時期に海外の航空会社でも確認された被害と、JALが今年公表した別の不正アクセスがある。
航空会社の個人情報をめぐる不正アクセス、近年の事案
(出典:JAL、Aviation Wire、マネートゥデイ)
この記事の続き >>
・韓国の大韓航空でも判明、重なる被害期間と通知の時系列
・JALが2017年に預けた旅客システムと、見えない侵入時期
・今年2月の別の不正アクセスと、2021年にANAも被った委託先事案
・韓国の大韓航空でも判明、重なる被害期間と通知の時系列
・JALが2017年に預けた旅客システムと、見えない侵入時期
・今年2月の別の不正アクセスと、2021年にANAも被った委託先事案
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
