
- 会員限定
- 2026/10/30 17:00 掲載
人類はAIで「パンドラの箱」を開けたのか?世界を襲う脆弱性の津波と波状攻撃の恐怖
脆弱性発見からサイバー攻撃までの高速サイクルが人類を襲う


2026年秋、世界のソフトウェアに「脆弱性の津波」が押し寄せている。Webサイトの基盤を担うPHPを皮切りに、Windows、Linux、Chrome、私たちが日常的に利用するOSやブラウザ、サーバー、クラウドの基幹技術で、深刻な脆弱性の発見が相次いでいる。しかも攻撃者は、すでにこうした脆弱性をいち早く感知し、複数の脆弱性を組み合わせサーバーへの侵入から管理者権限の奪取までを一気に進める「連鎖攻撃」を仕掛け始めている。その脆弱性の発見から攻撃までのサイクルを急速に早めているのがAIの進化だ。人間の目では気付かなかったあるいは見過ごされてきた脆弱性が、AIによって次々と掘り起こされている。そして発見された欠陥が攻撃に利用されるまでの時間も、急速に短縮されつつある。人類はAIによって、開けてはならない「パンドラの箱」を開けてしまったのか。世界はいまAIよる脆弱性の崩壊危機に立たされている。
迫りくる脆弱性の津波、人類はAIでパンドラの箱を開けたのか?
今回の「脆弱性の津波」の第一波は、2026年10月21日に緊急修正されたPHPの重大な脆弱性「PHP2Shell」であった。PHPは世界中のWebサイトや業務システムの7割で広く使われているプログラミング言語である。その中核部分に、外部からの不正な操作によって悪意あるコードを実行される恐れのある、極めて危険な欠陥が見つかった。恐ろしいのは、今回発見されたのが、人の目では10年以上気付かなかった上、ログイン認証を突破することなく、特定の条件下でサーバー側のプログラムを実行される可能性がある致命的な脆弱性であった点だ。通常、Webシステムはアプリケーションの認証やアクセス制御によって守られている。しかしPHP2Shellは、その土台となるPHPの処理そのものに問題がある。アプリケーション側の防御だけでは守り切れないケースがあるのだ。事態はすでに理論上の危険を超えている。修正プログラムの公開前から攻撃の試行が観測され、米国のCISAは10月26日、関連する2件の脆弱性を実際に悪用が確認された脆弱性のリストに追加した。Webサイトの裏側に潜む、見えない侵入口。そこから攻撃者がサーバーに入り込む危機が、すでに現実となっている。
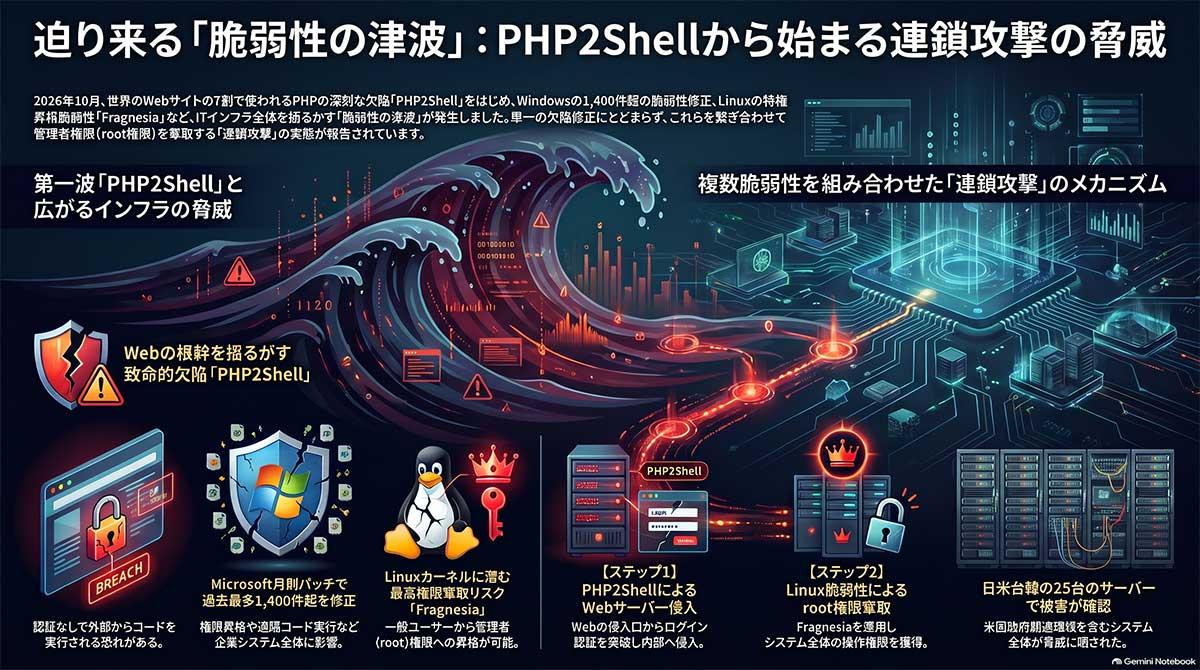
【図版付き記事はこちら】AIはパンドラの箱を開けたのか?迫りくる「脆弱性の津波」と「連鎖攻撃」(図版:ビジネス+IT)
ブラウザや開発基盤も例外ではない。Chromeなどのブラウザでは高度な攻撃に悪用され得る欠陥への対応が続き、Webアプリケーションを支えるソフトウェア全体でセキュリティ対策の重要性が増している。問題は、これらの脆弱性が企業のシステムの至るところに存在し得ることだ。社内PC、クラウドサーバー、業務システム、ネットワーク機器。ひとつの欠陥を塞いでも、別の場所に新たな侵入口が残っている可能性がある。もはや脆弱性は単発のトラブルではない。ITインフラ全体に押し寄せる「津波」として捉える必要がある。
さらに衝撃的なのが、こうした複数の脆弱性を組み合わせた「連鎖攻撃」が実際に報告されていることだ。2026年10月下旬、セキュリティ企業Dreamは、PHP2ShellとLinuxの特権昇格脆弱性「Fragnesia」を組み合わせた攻撃キャンペーンを報告した。攻撃の構造は恐ろしいほど合理的だ。まずPHP2Shellを悪用して外部からサーバー内部へ侵入する。続いてLinuxの脆弱性を使い、限定的な権限からシステム全体を操作できるroot権限へと昇格する。そして、奪った権限を足がかりに内部ネットワークへの侵入や認証情報の窃取を狙う。
Dreamの調査では、米国、日本、台湾、韓国にまたがる25台のサーバーがroot権限を奪われた攻撃の痕跡が確認されたという。米国の政府関連環境も標的に含まれていた。つまり、ひとつの脆弱性だけでは到達できない領域にも、複数の弱点をつなぎ合わせることで侵入できてしまうのだ。最初はWebサーバーの小さな侵入口だったものが、最終的には企業システム全体を脅かす突破口へと変貌する。これこそが、今回の脆弱性危機で特に警戒すべき「連鎖攻撃」の正体だ。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
