
- 会員限定
- 2026/11/03 11:15 掲載
最大550万件が流出 口座・車両情報も ロードサービスに不正アクセス、自分も対象か


プレステージ・インターナショナルは11月2日、グループ会社の業務システムが不正アクセスを受け、ロードサービス等の受付・手配業務に関する利用者の氏名、住所、車両情報、一部の口座情報などが最大約550万件(重複を含む)持ち出されたと発表した。クレジットカード情報の漏えいや二次被害は確認されていないという。
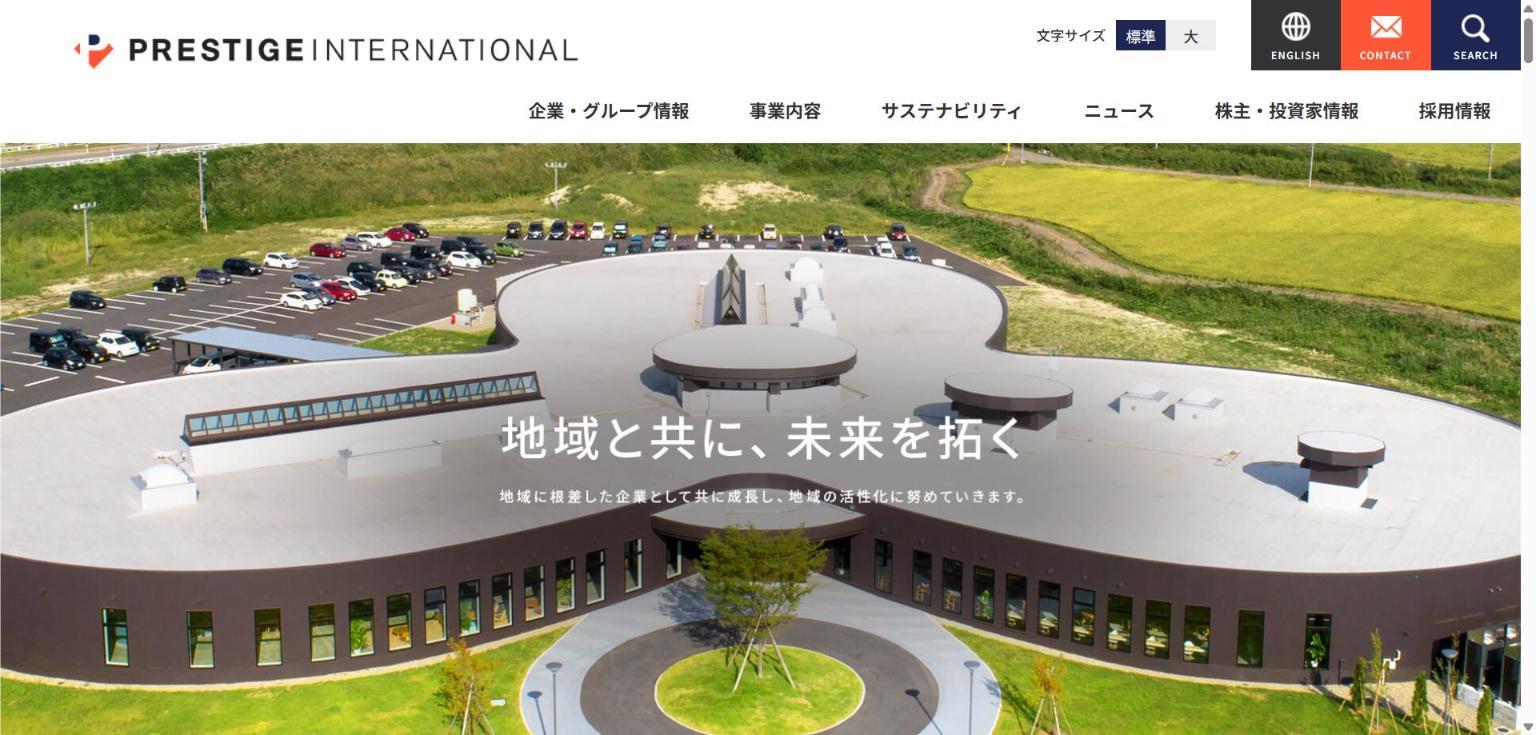
(出典:プレステージ・インターナショナル)
同社によると、2026年10月29日に不正アクセスを検知し、不正に利用された認証情報の無効化などの措置を講じた。その後も不正アクセスの継続を確認したため、10月30日に当該システムを停止した。
対象は、PCSが取引先企業から受託しているロードサービス等の受付・手配業務に使う業務システム。ロードサービスを利用した顧客の氏名、住所、電話番号、メールアドレス、車両に関する情報(登録番号、車台番号など)、事故・故障の受付に関する情報、金融機関の口座に関する情報(一部)が含まれる。協力会社の情報の一部も含まれる可能性があり、精査を進めている。クレジットカード情報の漏えいは確認されていないという。
原因と影響範囲は、外部の専門機関と連携して調査している。個人情報保護委員会への報告と警察への相談も進めている。現時点で、本件に起因する不正利用などの二次被害は確認されていない。
同社は、同社やグループ会社、保険会社などの関係先をかたる不審な電話、メール、SMSへの注意を呼びかけている。身に覚えのない連絡や不審なURLにはアクセスしないよう求めた。同社やグループ会社が本件で、電話やメールでパスワードや口座の暗証番号などを尋ねることはないとしている。
対象となる顧客への案内は、取引先企業と協議したうえで対応する。システムの改修と監視体制の強化で再発防止に努める。システムの停止中も、代替の運用でロードサービス等の業務は継続しているという。連結業績への影響は精査中で、2027年3月期の連結業績予想の修正が必要と判断した場合は、速やかに公表するとしている。
では、国内の不正アクセスによる漏えいは、いま全体でどれほどの規模と速度で増えているのか。そして、数百万件の顧客情報を預かる委託先の事故は、委託元の企業に何を迫るのか。個人情報保護委員会の直近の速報値には、本件と同じ規模帯の報告の動きを示す数字がある。
不正アクセスによる漏えい等、本人数別の報告件数(個人情報保護委員会の速報値)
(出典:個人情報保護委員会の会合資料をもとに作成)
この記事の続き >>
・不正アクセスの報告は、10月にどこまで跳ね上がったのか
・100万人超の大規模漏えいは、10月の半月でどう動いたのか
・委託先で起きた事故、報告するのは委託先か委託元か
・不正アクセスの報告は、10月にどこまで跳ね上がったのか
・100万人超の大規模漏えいは、10月の半月でどう動いたのか
・委託先で起きた事故、報告するのは委託先か委託元か
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
