
- 会員限定
- 2026/11/05 19:28 掲載
デジサート、社内システムが17カ月間ネットに無防備 パスポートなども閲覧可能に


認証局のデジサート(DigiCert)は、業務システムに外部から不正アクセスがあり、顧客の担当者の連絡先と一部の本人確認書類が閲覧可能だったと公表した。2025年2月の移行で外部から到達できる状態になり、2026年6月27日~7月2日にアクセスがあった。証明書の発行や顧客のログイン情報への影響はないとしている。
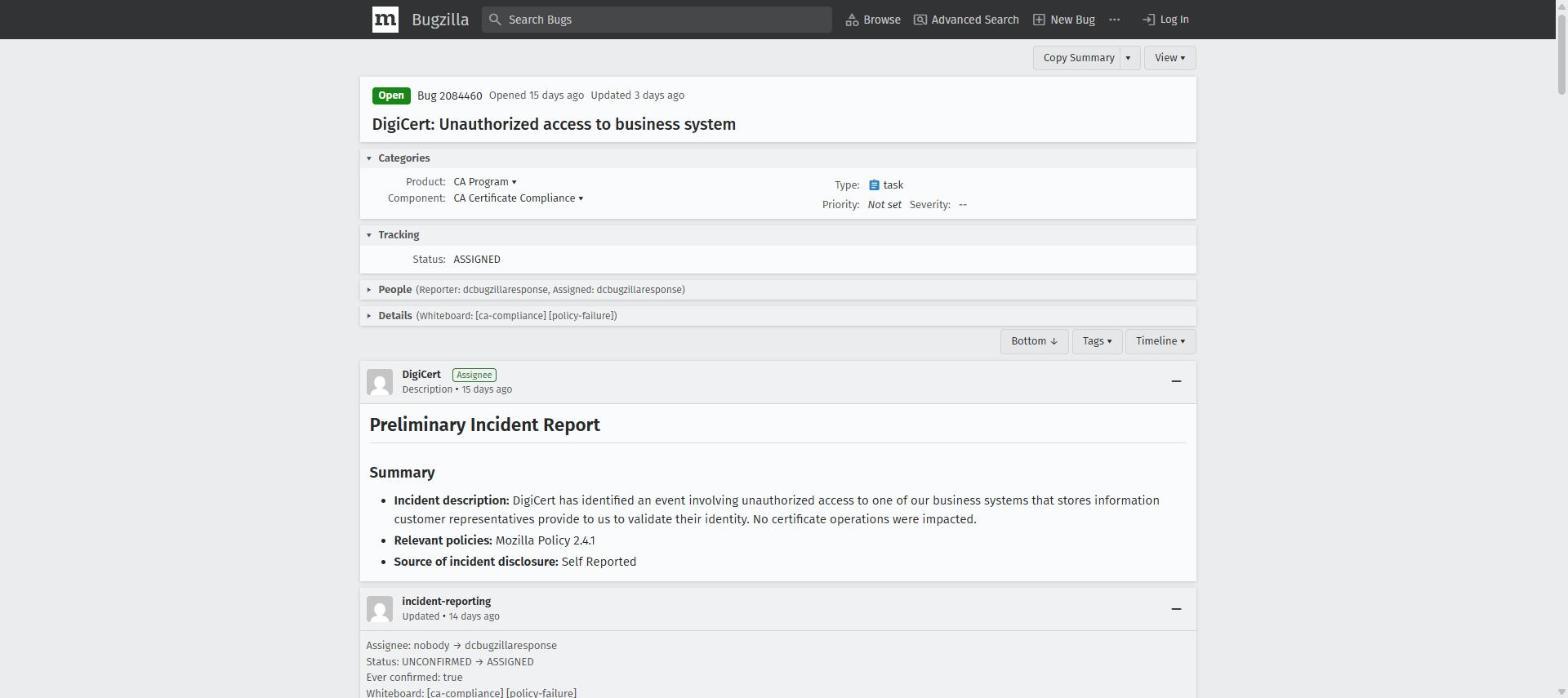
(出典:デジサート)
同社は、公開のバグ管理システムBugzillaで公表した。速報版は10月20日に出し、完全版は11月初めに公表した。
同社の説明によると、この業務システムは顧客情報のアーカイブを保管する社内用のもので、本来はVPN内のネットワーク区画に置かれていた。2025年2月4日のインフラ移行で外部から到達できる区画へ移り、セキュリティレビューを経ないまま、公開状態になったという。2026年7月に修正するまで、約17カ月間この状態が続いた。
このシステムが使うアカウント管理の仕組みには、別の用途向けの自己登録機能が含まれていた。この機能で作られたアカウントは多要素認証(MFA)の対象外で、既定では読み取り専用だったが、アーカイブ済みのデータは読めたという。
不正アクセスがあった期間は2026年6月27日~7月2日。デジサートは7月2日に認可の修正パッチを適用し、アクセスを遮断した。ただ、当時はデータが読まれたとは把握しておらず、10月12日にデータへのアクセスを疑って調査を始め、10月19日に報告対象の事象と判定した。
露出したデータは、主に氏名、業務用メールアドレス、電話番号、住所。ごく一部の顧客アカウントには、パスポート、運転免許証、公共料金の請求書などの書類が含まれていた。影響を受けた顧客数は非公表。アクセスは読み取りに限られ、証明書の発行・検証・失効の操作も確認されなかったという。
デジサートは、認証局のシステムやCertCentral、DigiCert ONEは影響を受けず、顧客のログイン情報や発行済みの証明書も安全で、証明書の入れ替えは不要としている。
対応として、10月24日に自己登録機能を無効化し、外部から到達できる入り口を社内向けに移した。10月30日には、権限を最小限に絞る見直しも終えた。外部から到達できる経路の監査と、アラートの最終見直しの2項目は、11月6日が期限という。
なぜ、社内用のはずのシステムが17カ月も外から入れる状態になり、侵入は3カ月以上も把握されなかったのか。背景には、デジサート自身が認めた3つの要因と、6月に下した最初の判断がある。
デジサートが挙げた3つの要因と対策
(出典:デジサートの報告をもとに作成)
この記事の続き >>
・「VPN頼み」が生んだ3つの要因と、各対策の中身
・6月に不審なアカウントを見つけながら逃した判断ミス
・同じ時期に報告された、別の認証局の不正アクセス
・「VPN頼み」が生んだ3つの要因と、各対策の中身
・6月に不審なアカウントを見つけながら逃した判断ミス
・同じ時期に報告された、別の認証局の不正アクセス
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
