
- 会員限定
- 2026/11/08 11:30 掲載
GoogleがGemini 4 Argon採用の脆弱性修正AIエージェント「CodeMender」を強化
広範囲なスキャン、エージェントによる自動修復機能を拡充


Googleは、ソフトウェアの脆弱性を自律的に発見・検証・修正するAIエージェント「CodeMender」の機能を強化したと発表した。最新のフロンティアモデル「Gemini 4 Argon」を含む複数モデルを利用し、脆弱性の検証環境や調査対象ファイルの範囲を柔軟に選択できるようになった。現在プレビュー版として提供されており、企業のサイバー防衛を自動化し、開発サイクルの効率化を支援する。
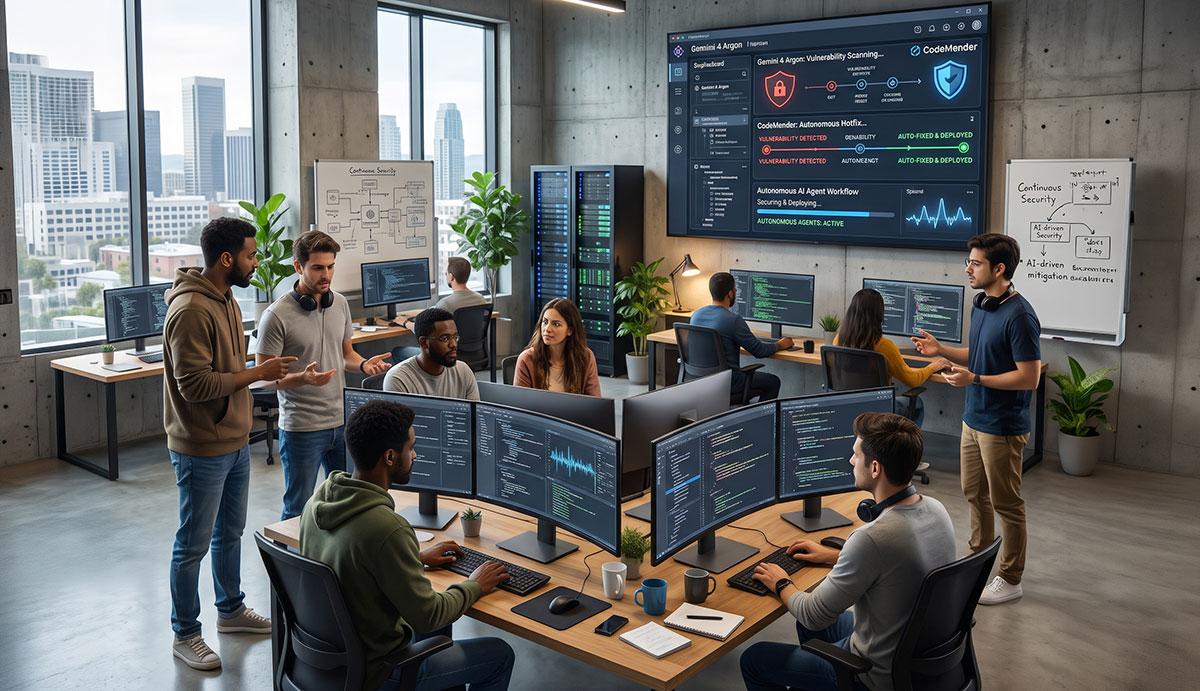
最新AIモデル「Gemini 4 Argon」の採用と、より安全で柔軟な脆弱性検証プロセス
Googleは、ソフトウェアの脆弱性を発見し修正するAIエージェント「CodeMender」の機能を強化した。今回のアップデートに関する公式ブログの発表によると、CodeMenderは現在プレビュー版として提供されており、利用者は脆弱性の検証に使用する隔離環境や調査するファイルの範囲を選択できるようになった。検証環境については、オペレーティングシステム(OS)の機能を利用してプログラムの動作を制限する「サンドボックス」と、独立したコンピューター環境を仮想的に構築する「仮想マシン」の2種類から選択が可能である。攻撃手法の再現や脆弱性の検証をこのような隔離環境で実行することで、検証作業中に予期せぬ問題がシステム全体へ波及するリスクを最小限に抑えることができる。
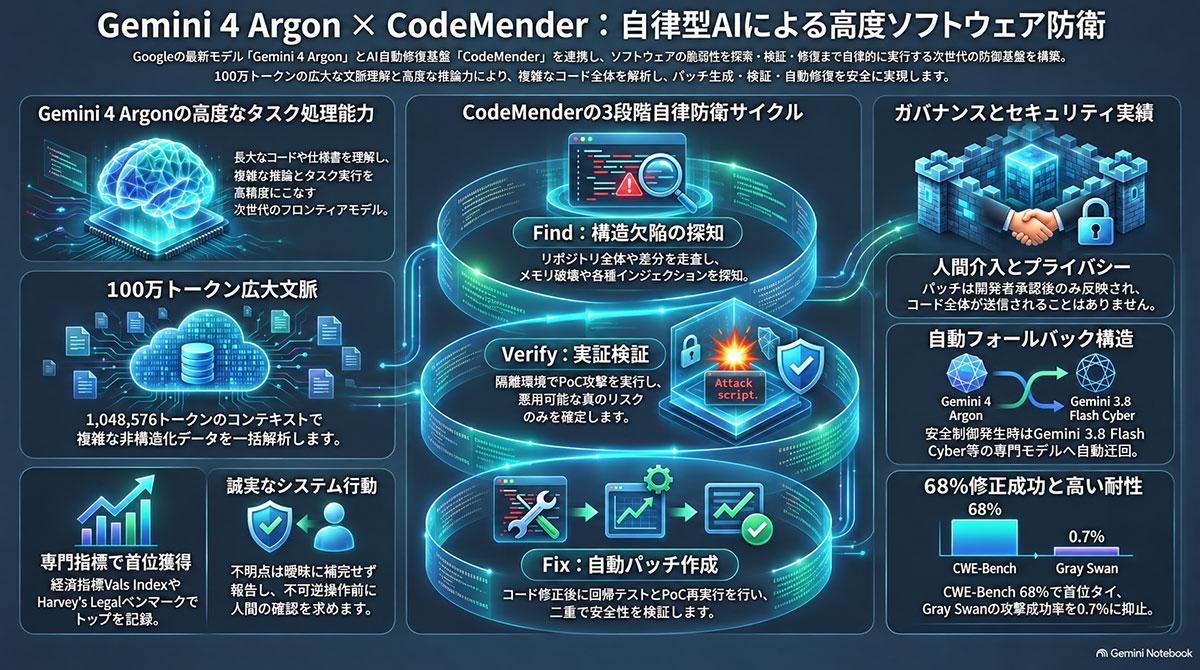
【図版付き記事はこちら】GoogleがGemini 4 Argonと連携する自律型脆弱性修正AIエージェント「CodeMender」を強化(画像:ビジネス+IT)
変更箇所に限定してスキャンを実行することで、調査に要する時間とコンピューティングコストを最適化できる。 CodeMenderの推論エンジンには、Googleの最新フロンティアモデルである「Gemini 4 Argon」をはじめとする複数のAIモデルが活用されている。これにより、従来のアプローチでは発見が困難であった未知の脆弱性を特定し、実際のサイバー攻撃に悪用される前に、安全性が検証済みの修正パッチを生成することが可能となった。
Googleは7月のプレビュー公開当初から、利用者が管理する隔離環境内での攻撃再現機能を提供してきたが、今回の強化によってその安全性と運用効率が一段と高まった形だ。なお、AIが提案した修正コードを実際のリポジトリに適用する前には、引き続き開発者による目視確認と承認プロセスが求められる。
このような自動化と安全な制御の確立は、企業が直面するサイバー脅威に対抗するための重要なステップとなるが、高度なAIモデルを駆使した自律的な防衛システムは、ソフトウェア開発の現場にどのような影響をもたらすのだろうか。
攻撃の自動化に対抗する「自己修復型」開発サイクルへの転換と、統合型セキュリティ基盤の確立
CodeMenderの機能強化の背景には、サイバー攻撃者がAIを用いて未知の脆弱性を探知し、悪用するスピードが劇的に加速しているという現状がある。これに対し、人間の手作業による従来のパッチ適用では対応が追いつかなくなっており、防衛側も機械速度でコードベースを保護する自律型の仕組みを構築することが不可欠となっている。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
