- 2026/10/01 21:28 掲載
中国系ハッカーが元米高官やアンソロピック社員を装いAI政策専門家を標的 MFAも突破


米プルーフポイントは、中国系の攻撃グループ「TA419」が元米政府高官や米アンソロピック社員になりすまし、米国のAI政策専門家を狙うフィッシング攻撃を仕掛けていたと発表した。Microsoft 365のサインインを中継し、多要素認証を通過させたままセッションを盗む手口だ。日本のシンクタンクなども標的にしてきたという。
(出典:プルーフポイント)
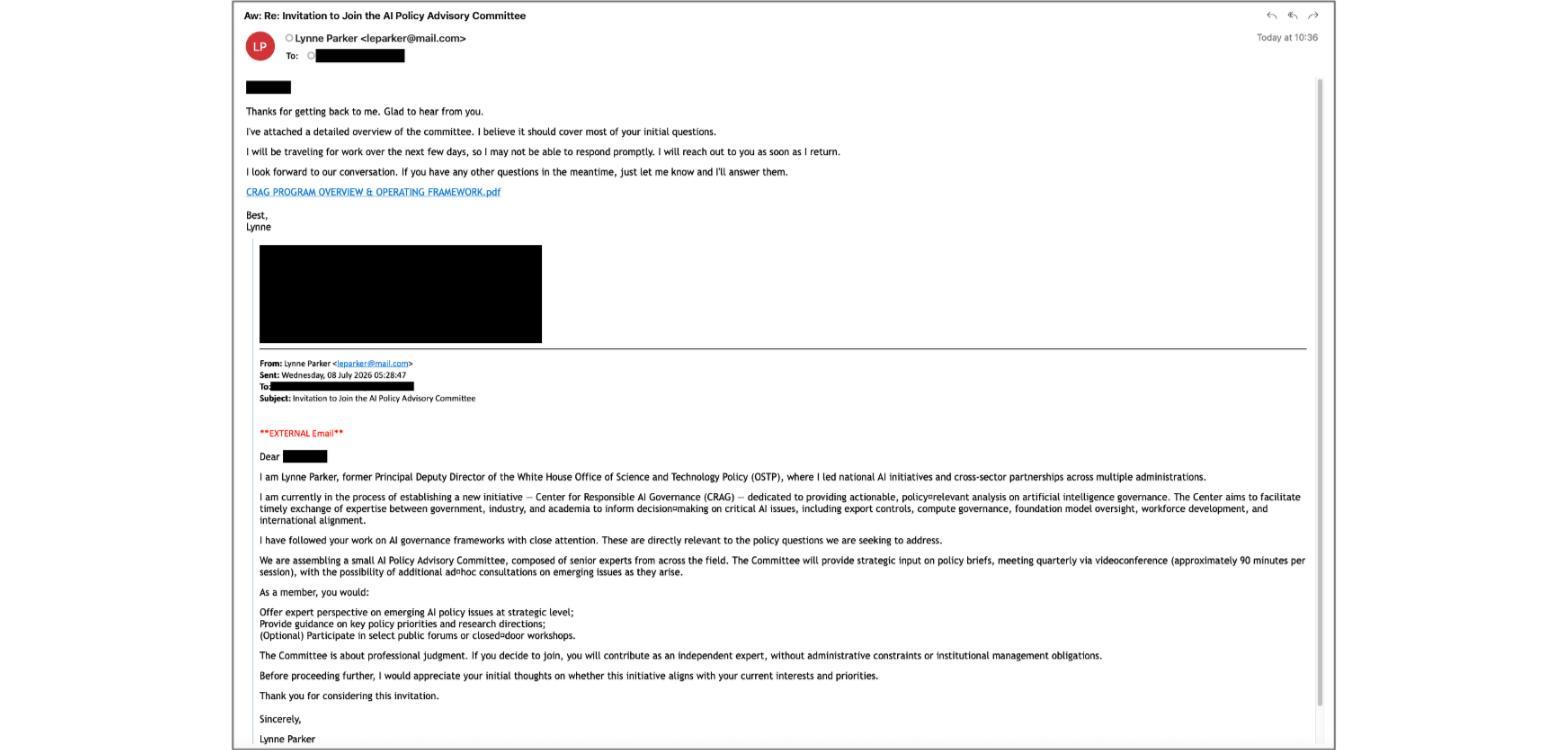
(出典:プルーフポイント)
同社によると、TA419は2026年7月8日以降、米ホワイトハウス科学技術政策局(OSTP)の首席副局長を務めたリン・パーカー氏らを装ってメールを送った。最初は架空の「AI政策諮問委員会」への参加依頼など無害な内容で、相手が返信すると短縮URLを送り、偽のOneDrive画面へ誘導する。2026年2月には米アンソロピックの上級社員を装い、同社のAIモデル「Claude」の軍事利用を題材にした件名で接触した事例もあった。
誘導先は、Microsoft 365やEntra IDのサインインを本物のマイクロソフトのサーバーへ中継するAitM(中間者攻撃)型のページだ。パスワードや多要素認証(MFA)のコードは正常に通る一方、攻撃者はその裏でセッションCookieを盗む。独自のスクリプトが「サインインの状態を維持する」を自動で承諾し、ワンタイムコードも自動送信するとしている。
TA419は少なくとも2025年4月から、米国と日本のシンクタンクや防衛関連企業、大学、法律事務所の関係者を狙ってきた。2026年には日本台湾交流協会や小泉進次郎防衛相の公式サイトを装ったドメインも登録していたという。同グループの活動が公になるのは今回が初めて。
プルーフポイントは、米中の競争やAIモデルの「蒸留」をめぐる非難、輸出規制が続くなか、米国のAI政策の動向を探る中国の情報収集を支える活動の可能性が高いと分析した。対策としてパスキーなどフィッシング耐性のある認証の導入を挙げ、専門分野に関する突然の連絡は別の手段で相手の真偽を確かめるよう呼びかけている。
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR