
- 会員限定
- 2026/10/26 18:51 掲載
Joshin、不正アクセスで会員情報最大約600万件が漏えいの可能性 第2報で明らかに


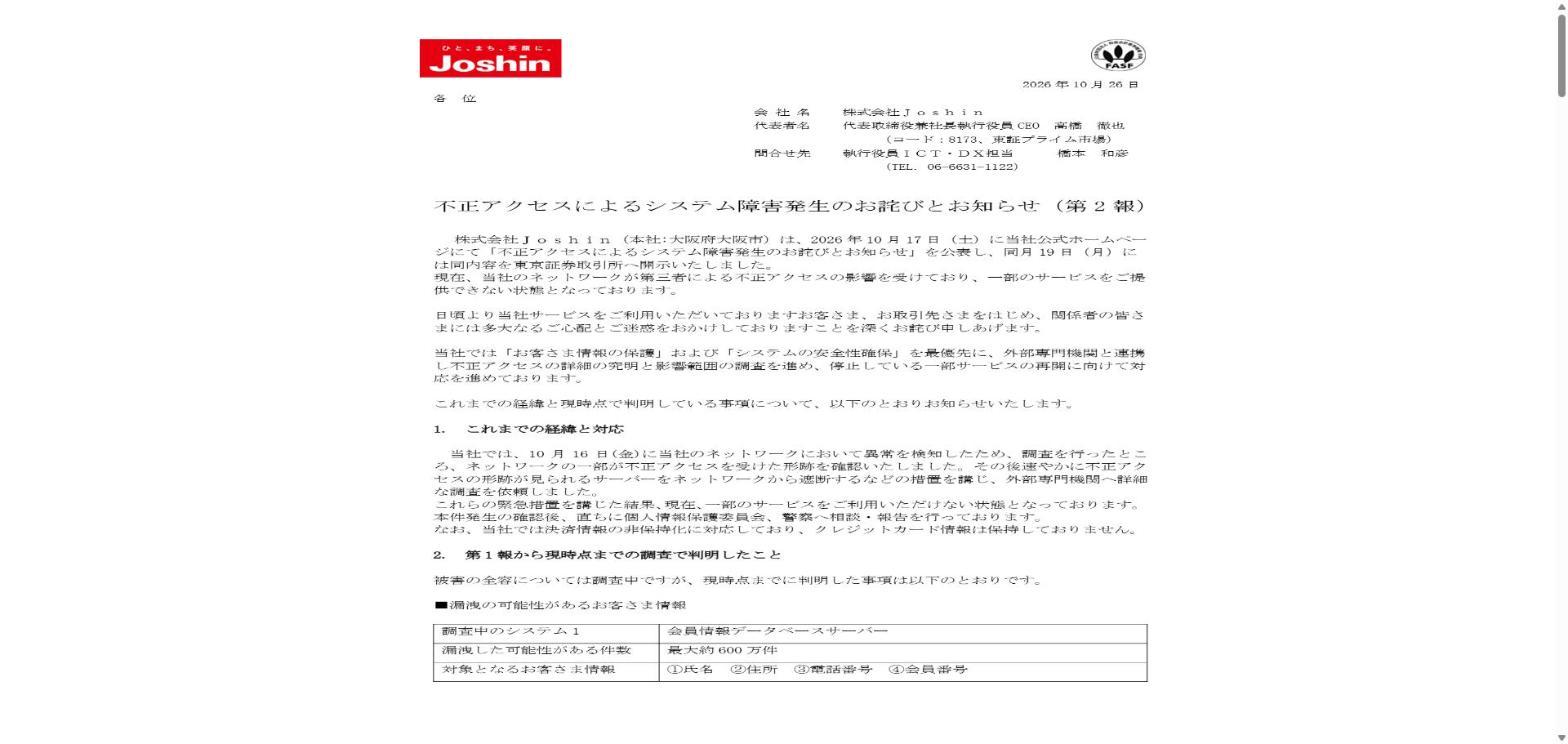
家電量販店を展開するJoshinは10月26日、不正アクセスにより会員情報が最大約600万件、サブスクの情報が最大約23万件漏えいした可能性があると第2報で発表した。リフォーム写真システムでは免許証画像などが対象という。件数は可能性のある最大値で、確定ではない。クレジットカード情報は保持していないとしている。
(出典:Joshin)
第2報によると、可能性がある情報は3つのシステムにまたがる。会員情報データベースサーバーは最大約600万件で、氏名、住所、電話番号、会員番号が対象になる。「ジョーシンのサブスク」は最大約23万件で、会員番号、電話番号と手書きサイン(バイナリデータ)、ログインID、初期パスワード、請求履歴、契約番号、デバイスID、有効化コードが含まれる可能性があるという。
リフォーム写真アップロードシステムは最大約800件で、免許証画像2件、マイナンバーカード1件、口座番号5件のほか、リフォーム施工中の工事写真データが対象となる。該当する顧客には個別に連絡しているとしている。一方で同社は、決済情報の非保持化に対応しており、クレジットカード情報は保持していないと説明している。
同社は10月16日にネットワークの異常を検知し、調査で不正アクセスを受けた形跡を確認した。形跡のあるサーバーをネットワークから遮断し、外部専門機関に詳細な調査を依頼したという。確認後ただちに個人情報保護委員会と警察へ相談、報告した。こうした措置の結果、一部のサービスは現在も利用できない状態が続いている。
被害の全容は調査中としており、第2報の時点では、不正アクセスの詳細や再発防止の具体策は示されていない。今後、公表すべき新たな事実が判明した場合は、公式サイトなどで知らせるという。同社を装った不審なメール、SMS、電話が行われる可能性があるとして、身に覚えのない連絡や不審なURLには注意するよう呼びかけている。
政府は同日、事業者を狙った攻撃による大規模な情報漏えいが相次いでいるとして、「サイバーセキュリティに関する関係閣僚会議」を首相官邸で開くと発表した。
では、最大約600万件という規模は、国が事業者に求める個人データの管理に照らすと、どう読めるのか。背景には、個人情報保護委員会が10月7日に示した注意喚起と、第2報が語っていない点がある。
国の注意喚起と、Joshin第2報の記載
(出典:個人情報保護委員会の注意喚起、Joshin第2報をもとに作成)
この記事の続き >>
・個人情報保護委員会が事業者に突きつけた5つの技術対策
・「不要になった個人データ」をめぐる消去の求め
・Joshinの第2報が語らなかった点と、次の焦点
・個人情報保護委員会が事業者に突きつけた5つの技術対策
・「不要になった個人データ」をめぐる消去の求め
・Joshinの第2報が語らなかった点と、次の焦点
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
