• 会員限定
  • 2026/10/26 18:00 掲載

楽天トラベルに不正アクセス 海外予約サイト等で最大約350万件の個人情報が対象に

ログイン利用者や予約者など最大で延べ約350万件漏えい

会員(無料)になると、いいね!でマイページに保存できます。
楽天グループは2026年10月26日、旅行予約サービスである楽天トラベルの海外ホテル予約サイトの一部と多言語予約サイトが第三者による不正アクセスを受けたと発表した。ログイン利用者や予約者など最大で延べ約350万件の氏名やメールアドレスのほか、約3万6000件のクレジットカードの一部情報が対象となった。現時点で二次被害は確認されていない。
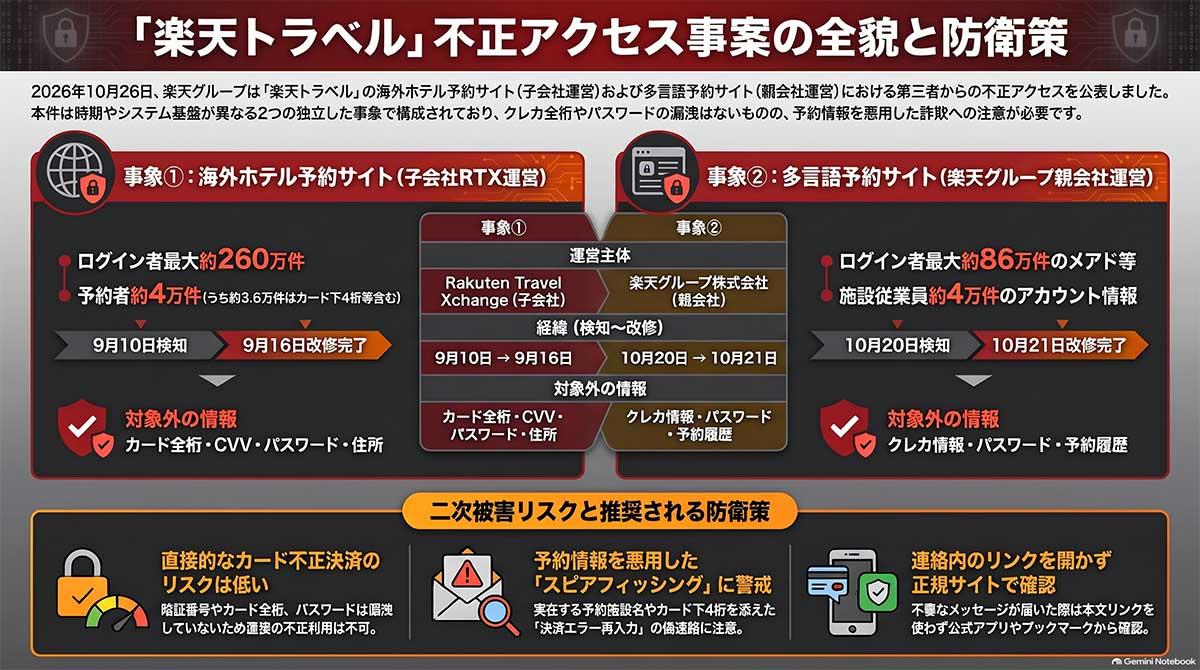
 不正アクセスを受けたのは、楽天グループのシンガポール子会社であるRakuten Travel Xchangeが管理運営する海外ホテル予約サイトの一部ページと、楽天グループ本体が運営する多言語予約サイトである。 海外ホテル予約サイトでは2026年9月10日に異常を検知し、9月15日に原因を特定、翌16日にシステム改修を完了した。同サイトで対象となったのは、ページにログインした最大約260万件の利用者の氏名、メールアドレス、電話番号、社内用識別番号である。

 同ページ経由で宿泊予約を行った最大約4万件の顧客情報も対象となり、これには氏名や連絡先に加え、居住国、宿泊施設名、予約金額、同行者の氏名と居住国が含まれる。さらに予約者のうち最大約3万6000件については、クレジットカードの発行者識別番号、カード番号の下4桁、カード名義人氏名、有効期限、国際ブランド区分といった支払情報も対象に含まれていた。クレジットカード番号の全桁やセキュリティコード、パスワード、身分証明書情報、住所は対象外となっている。
画像
【図版付き記事はこちら】楽天トラベルに不正アクセス、海外予約サイト等で最大約350万件漏えいか(図版:ビジネス+IT)
 多言語予約サイトにおいては10月20日に不正アクセスの可能性を検知し、同日中に原因を特定して翌21日にシステム改修を終えている。対象となったのは、サイトにログインした最大約86万件の利用者のメールアドレスと社内用識別番号である。あわせて、多言語予約サイトの管理画面で入力された最大約4万件の宿泊施設従業員のアカウント名、メールアドレス、社内用識別番号も対象となった。 楽天グループはアクセス経路の遮断とシステム改修を実施しており、対象となる利用者や予約者に対して順次個別に連絡を行い注意喚起を進めている。

 同社のセキュリティ専門チームによる監視が行われているが、対象となった2つのサイト以外で同様の事象は確認されていない。漏洩したとされる情報のみでは不正決済は行えないと説明しており、本件に起因する二次被害や他サービスへの影響は現時点において確認されていない。日本の個人情報保護委員会および国外の関係当局への報告も完了している。

Googleで見つけやすく

評価する

いいね!でぜひ著者を応援してください

  • 0

会員(無料)になると、いいね!でマイページに保存できます。

共有する

  • 0

  • 0

  • 0

  • 0

  • 0

関連タグ タグをフォローすると最新情報が表示されます
あなたの投稿

    PR

    PR

    PR

投稿したコメントを
削除しますか?

あなたの投稿コメント編集

通報

このコメントについて、
問題の詳細をお知らせください。

ビジネス+ITルール違反についてはこちらをご覧ください。

通報

報告が完了しました

コメントを投稿することにより自身の基本情報が
本メディアサイトに公開されます

基本情報公開時のサンプル画像
報告が完了しました

「」さんのブロックを解除しますか?

ブロックを解除するとお互いにフォローすることができるようになります。

ブロック

さんはあなたをフォローしたりあなたのコメントにいいねできなくなります。また、さんからの通知は表示されなくなります。

さんをブロックしますか?

ブロック

ブロックが完了しました

ブロック解除

ブロック解除が完了しました

機能制限のお知らせ

現在、コメントの違反報告があったため一部機能が利用できなくなっています。

そのため、この機能はご利用いただけません。
詳しくはこちらにお問い合わせください。

ユーザーをフォローすることにより自身の基本情報が
お相手に公開されます

基本情報公開時のサンプル画像
