
- 会員限定
- 2026/10/30 08:58 掲載
ギットラボ「CVSS10.0」の脆弱性、米当局が悪用確認…更新しても直らない盲点とは?


米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は10月29日(米国時間)、「GitLab」の脆弱性「CVE-2026-97229」を悪用確認済みカタログに追加した。認証なしでコード実行の恐れがある。アルパイン・リナックスは自社への攻撃を公表。修正の本体は同梱のRubyにあり、更新しても直らない環境がある。
(出典:ギットラボ)
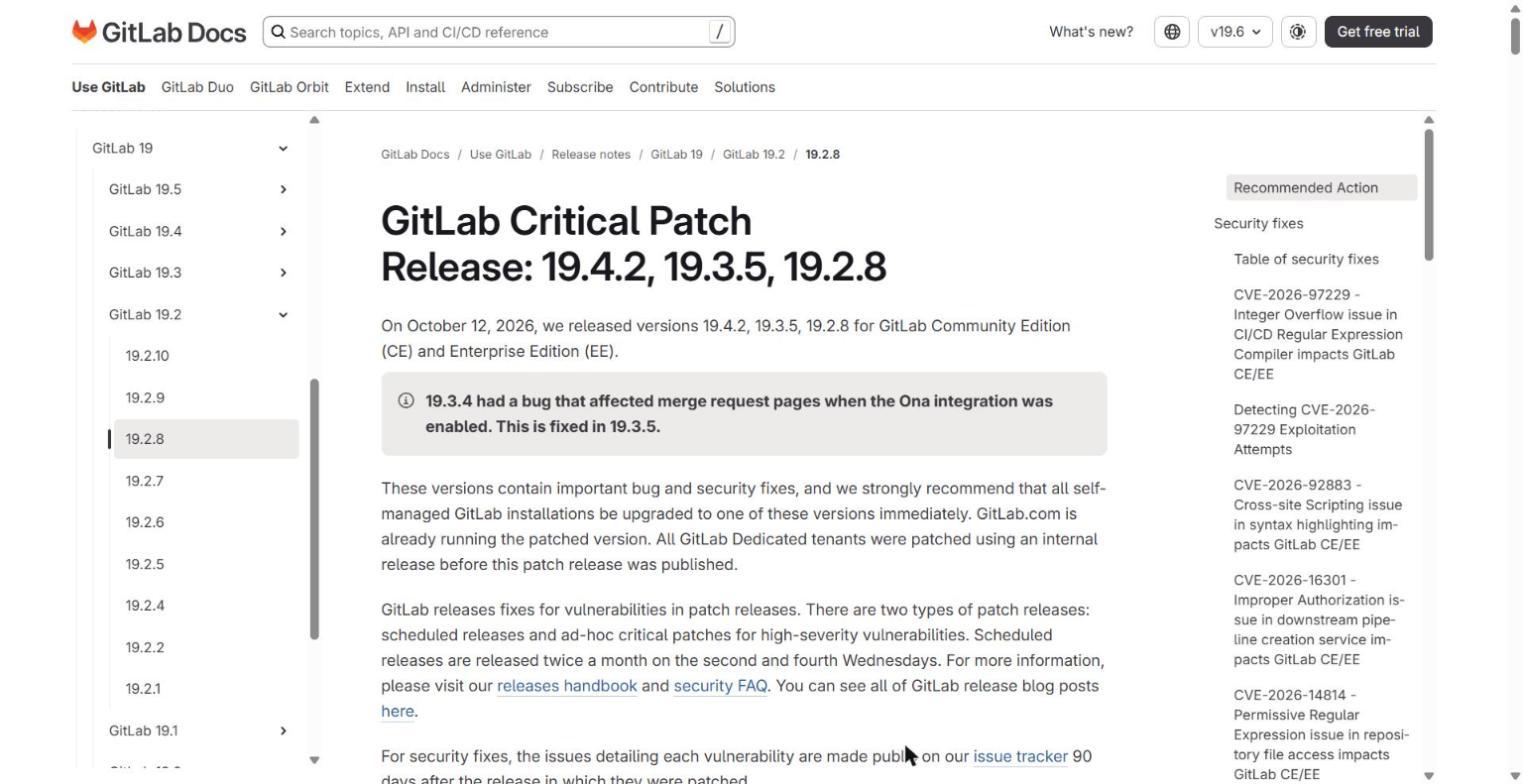
CVE-2026-97229は、CI/CD(継続的インテグレーション/継続的デリバリー)の設定にある正規表現の処理で起きる整数オーバーフローが原因だ。深刻度は最大のCVSS 10.0で、細工した正規表現により、認証を受けていない第三者がサーバ上でコードを実行できる可能性がある。ギットラボは10月12日に、パッチリリースとして「19.4.2」「19.3.5」「19.2.8」を公開した。
実際の攻撃を明らかにしたのは、Linuxディストリビューション「Alpine Linux」を開発するアルパイン・リナックスだ。同プロジェクトは10月28日、自社のGitLabが攻撃を受けたと公表した。10月20日に新規登録されたアカウントが探りを入れ始め、21日には細工したCI設定による攻撃でワーカーが8回クラッシュした。うち4回は攻撃が途中まで進んで失敗したという。当時の環境は修正前の「19.3.4」だった。コード実行の証拠は見つかっていないが、否定もできないとしている。
同プロジェクトは10月22日に「19.3.6」へ更新したが、脆弱性は直らなかった。修正の本体は、ギットラボが自社のパッケージとコンテナイメージに適用する同梱のRubyへのパッチで、標準のRubyを使う同社のイメージには効かなかったためだ。上流のRubyの修正版は、10月23日公開の「3.3.13」「3.4.12」「4.0.9」以降となる。
同社は10月27日にGitLabを閉鎖して作り直し、28日に完了した。全ユーザーのパスワードをリセットし、秘密鍵も交換した。パッケージや10月21日公開のAlpine Linux 3.21.9など4つのリリースに改ざんは確認されておらず、署名鍵はGitLabのサーバに置いていないという。
ギットラボはこの脆弱性とは別に、10月21日(米国時間)にも、識別番号「CVE-2026-110264」のCVSS 10.0の脆弱性を修正している。既報を参照されたい。
では、GitLabを最新版に更新したはずの環境が、なぜ今も危険なままなのか。背景には、アルパイン・リナックスが気づくまでの経緯と、GitLabの修正の内訳がある。
GitLabの脆弱性、修正がRubyにある理由
(出典:ギットラボ、アルパイン・リナックスの発表をもとに作成)
この記事の続き >>
・GitLabを上げても直らない、「Ruby」という盲点の正体
・攻撃の失敗が手がかりだった、アルパイン・リナックスの経過
・今すぐ確認すべき3点と、悪用が疑われるときに交換する鍵・トークン
・GitLabを上げても直らない、「Ruby」という盲点の正体
・攻撃の失敗が手がかりだった、アルパイン・リナックスの経過
・今すぐ確認すべき3点と、悪用が疑われるときに交換する鍵・トークン
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
