
- 会員限定
- 2026/11/02 15:54 掲載
アララ流出、約7,700万件に拡大…最大380社に影響、カード会社装う不審メール713万通


メール配信サービス「アララメッセージ」を運営するアララは11月2日、不正アクセスの第2報を発表した。持ち出されたおそれのあるメールアドレスは約7,700万件に膨らみ、契約企業は最大約380社に上る。カード会社を装う不審メールも最大約713万通送られた。サービスは10月31日から全面停止中で、再開は未定という。
(出典:アララ)
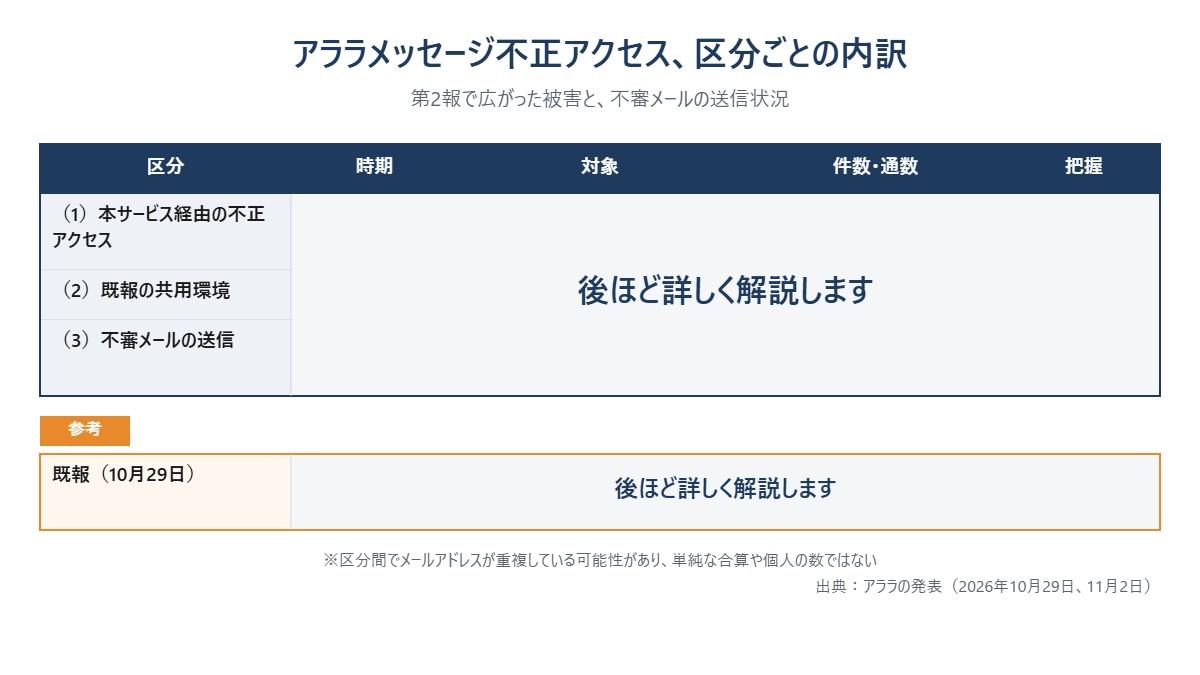
新たに判明したのは、サービス本体を経由した不正アクセスだ。第三者が10月28日から31日にかけて、契約企業の環境にあるサーバー97台に侵入し、メールアドレスと会員情報を外部に持ち出したという。持ち出されたメールアドレスは約7,700万件、対象の契約企業は最大約380社と推計している。ただし精査中で、区分間の重複や、1人が複数のアドレスを持つ場合もあるため、個人の数を示すものではないとしている。
既報の共用環境でも、影響が見直された。10月27日から28日に不正に操作された環境では、契約企業61社のメールアドレス338万6187件(重複除く)が持ち出され、このうち5社が登録した氏名や会社名などの顧客データが最大41万1827件含まれていた。
持ち出された情報は、メールアドレスのほか、氏名、性別、生年月日、電話番号、会員番号、住所などで、項目は契約企業によって異なる。クレジットカード番号は保有していないという。
原因については、既報の「Webサーバーの脆弱性」に加えて、システム環境の問題も関係していたと改めた。一連の不正アクセスは、攻撃元の共通性などから、既報と同じ第三者によるものとみている。
不審メールも確認された。10月28日から30日にかけて、サービスの2つの環境が不正に利用され、クレジットカード会社を装うメールが最大約713万通送信された。送信元は「news@arara.com」で、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などだった。最後の送信は10月30日13時32分という。
アララは10月31日にサービスの提供をすべて停止した。再開時期は未定で、業績への影響は第3報で公表する予定だ。警察には10月29日に通報している。同社や契約企業を装う心当たりのないメールについては、記載のURLにアクセスしたり、ID・パスワードやクレジットカード情報を入力したりせず、削除するよう呼びかけている。
では、第1報から数日で、被害はなぜここまで膨らんだのか。その経緯をたどると、第1報の時点では見えていなかった時系列と、利用企業が急ぐべき確認事項が浮かび上がる。
アララメッセージ不正アクセス、区分ごとの内訳
(出典:アララの発表をもとに作成)
この記事の続き >>
・第1報の時点で、何が見えていなかったのか
・不審メールの送信が、最初の停止後も続いた経緯
・利用企業の情シスが確認すべき点と、当局への報告期限
・第1報の時点で、何が見えていなかったのか
・不審メールの送信が、最初の停止後も続いた経緯
・利用企業の情シスが確認すべき点と、当局への報告期限
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
