
- 2026/10/30 07:30 掲載
【緊急】全システム担当者が知っておくべき「AI防御特化スキル」、主要5社の使い方(4/4)


結局どれを使う? 迷ったら「点検したい内容」で選ぼう
ここまで5社のセキュリティ関連スキル・プラグインを紹介してきましたが、「結局どれを使えばいいのか」と迷うかもしれません。
大切なのは、1つの製品だけであらゆる問題を解決しようとするのではなく、何を点検したいのかに応じて選ぶことです。
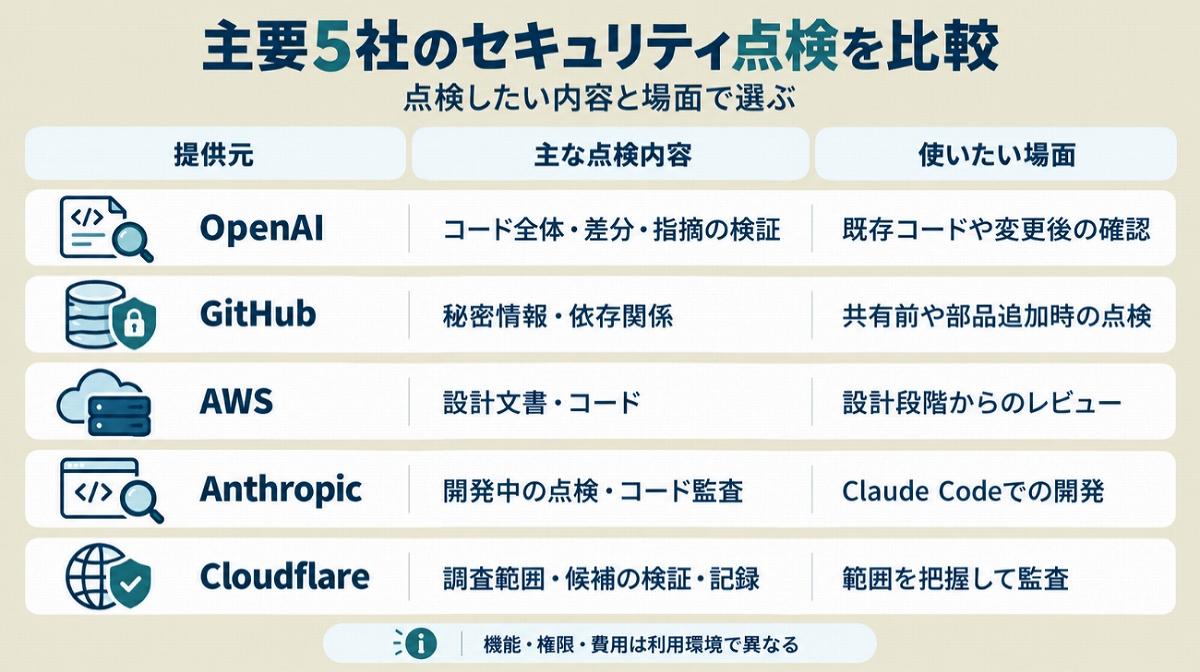
図4:主要5社のセキュリティ点検機能の比較
APIキーやパスワードがコードに含まれていないか確認したい、追加したライブラリに既知の脆弱性がないか調べたいという場合は、GitHubの仕組みが候補になります。
Claude Codeでアプリを開発している途中なら、security-guidanceによる継続的なチェックが考えられます。Codexで既存プロジェクトを広く点検したり、変更箇所を確認したりしたいならCodex Securityが候補です。
設計書の段階から点検を始めたい場合はAWS、調査範囲や検証結果を体系的に記録しながら監査したい場合はCloudflareのSecurity Auditが選択肢になります。
ただし、利用前には3つの点を確認しておきたいところです。
1つ目は、自分の利用しているAIエージェントに対応しているか。CodexやClaude Codeなど、使っている開発環境によって導入できる機能は異なります。
2つ目は、必要な接続設定や権限がそろっているか。GitHubの場合はMCP接続や認証、AWSの場合はアカウントやサービス利用権限などが関係します。利用量に応じた費用が発生する場合もあります。
3つ目は、コードや機密情報がどこへ送られるか。特に企業の業務システムを点検する際は、社外サービスへの送信が許可されているか事前の確認が必要です。
そして忘れてはいけないのが、AIの点検結果をそのまま信用しないこと。問題が見つかったからといって必ず脆弱性が存在するとは限らず、「問題なし」という結果が出ても、すべてのリスクがなくなったわけではありません。
AIコーディングによってアプリを作ることが簡単になった今、セキュリティの点検も開発の一部として組み込むことが重要です。まずは自分の使っている環境に合ったスキルを1つ導入し、自作アプリにどのような問題が潜んでいる可能性があるのかを確認するところから始めてみましょう。
動画での解説はこちら
大切なのは、1つの製品だけであらゆる問題を解決しようとするのではなく、何を点検したいのかに応じて選ぶことです。
APIキーやパスワードがコードに含まれていないか確認したい、追加したライブラリに既知の脆弱性がないか調べたいという場合は、GitHubの仕組みが候補になります。
Claude Codeでアプリを開発している途中なら、security-guidanceによる継続的なチェックが考えられます。Codexで既存プロジェクトを広く点検したり、変更箇所を確認したりしたいならCodex Securityが候補です。
設計書の段階から点検を始めたい場合はAWS、調査範囲や検証結果を体系的に記録しながら監査したい場合はCloudflareのSecurity Auditが選択肢になります。
ただし、利用前には3つの点を確認しておきたいところです。
1つ目は、自分の利用しているAIエージェントに対応しているか。CodexやClaude Codeなど、使っている開発環境によって導入できる機能は異なります。
2つ目は、必要な接続設定や権限がそろっているか。GitHubの場合はMCP接続や認証、AWSの場合はアカウントやサービス利用権限などが関係します。利用量に応じた費用が発生する場合もあります。
3つ目は、コードや機密情報がどこへ送られるか。特に企業の業務システムを点検する際は、社外サービスへの送信が許可されているか事前の確認が必要です。
そして忘れてはいけないのが、AIの点検結果をそのまま信用しないこと。問題が見つかったからといって必ず脆弱性が存在するとは限らず、「問題なし」という結果が出ても、すべてのリスクがなくなったわけではありません。
AIコーディングによってアプリを作ることが簡単になった今、セキュリティの点検も開発の一部として組み込むことが重要です。まずは自分の使っている環境に合ったスキルを1つ導入し、自作アプリにどのような問題が潜んでいる可能性があるのかを確認するところから始めてみましょう。
Googleで見つけやすく

共有する
-
0
-
3
-
0
-
0
-
0
AIセキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
