
- 2026/10/30 07:30 掲載
【緊急】全システム担当者が知っておくべき「AI防御特化スキル」、主要5社の使い方(3/4)



【Anthropic】「開発中の点検」から「完成後の監査」まで
4つ目は、Claudeを開発するAnthropicのセキュリティ関連機能です。ここでは「security-guidance」「claude-security」、そして「/security-review」という仕組みを区別して理解すると分かりやすいです。
まずsecurity-guidanceは、Claude Codeを使ってプログラムを書いている途中で、危険な書き方がないかを確認するプラグインです。
現行の公式実装では、3段階の点検を行います。コード編集時には既知の危険なパターンをチェックし、Claudeの作業が一区切りした段階では変更差分をAIがレビューします。さらにコミット時には、関連するファイルまで確認して問題を調査します。
たとえば、認証処理を書き換えた際、単にその変更箇所だけを調べるのではなく、関連する処理も含めて点検することができます。
ここで注目したいのが、作成したコードをそのまま同じ文脈で見直すのではなく、レビュー用の別の文脈で確認する仕組みを取り入れていることです。
コードを書いた際の思い込みを引きずりにくくするための工夫といえます。ただし、危険なコードの保存を必ず止められるわけではなく、見落としがなくなるものでもありません。
一方のclaude-securityは、コード全体や変更箇所を対象に、より本格的なセキュリティ監査を行うプラグインです。
まずコードの構成を把握し、調査対象を整理したうえで、複数のエージェントが問題を探索します。見つかった候補は別のエージェントによって検証され、結果が報告されます。
指摘に対する修正パッチを作ることもできますが、実際に適用するかは利用者が判断します。また、Claude Codeには単発のレビューに使う「/security-review」というコマンドもあります。
導入手順も確認しておきましょう。 security-guidanceは、Claude Code上で「/plugin install security-guidance@claude-plugins-official」を実行して導入できます。利用には対応するClaude CodeのバージョンとPython環境が必要です。
claude-securityは「/plugin install claude-security@claude-plugins-official」で導入できます。インストール後にプラグインを再読み込みし、「/claude-security」を実行すると、コード全体の監査、変更箇所の監査、修正パッチの提案などを選べます。
使い分けるなら、開発中のアプリを継続的に点検したい場合はsecurity-guidance、既存コードを広く監査したい場合はclaude-security、変更内容を1度レビューしたい場合は/security-reviewという考え方です。
なお、Anthropicには別途、ホスト型のClaude Security製品も存在します。今回紹介したClaude Code向けプラグインとは区別する必要があります。
【Cloudflare】「未確認の範囲」も記録する6段階の監査
最後はCloudflareの「Security Audit」です。CloudflareはWebサービスの配信基盤やセキュリティなどを提供する企業ですが、このスキルはCloudflare上でアプリを動かしている場合にしか使えない、というものではありません。
Security Auditの特徴は、調査対象を最初に整理したうえで、複数のエージェントを使ってセキュリティ監査を進める点にあります。
一般的なコードチェックでは、問題が見つかった箇所に注目しがちです。しかし、本当に重要なのは「何を調べたのか」「何がまだ調べられていないのか」まで把握することでしょう。
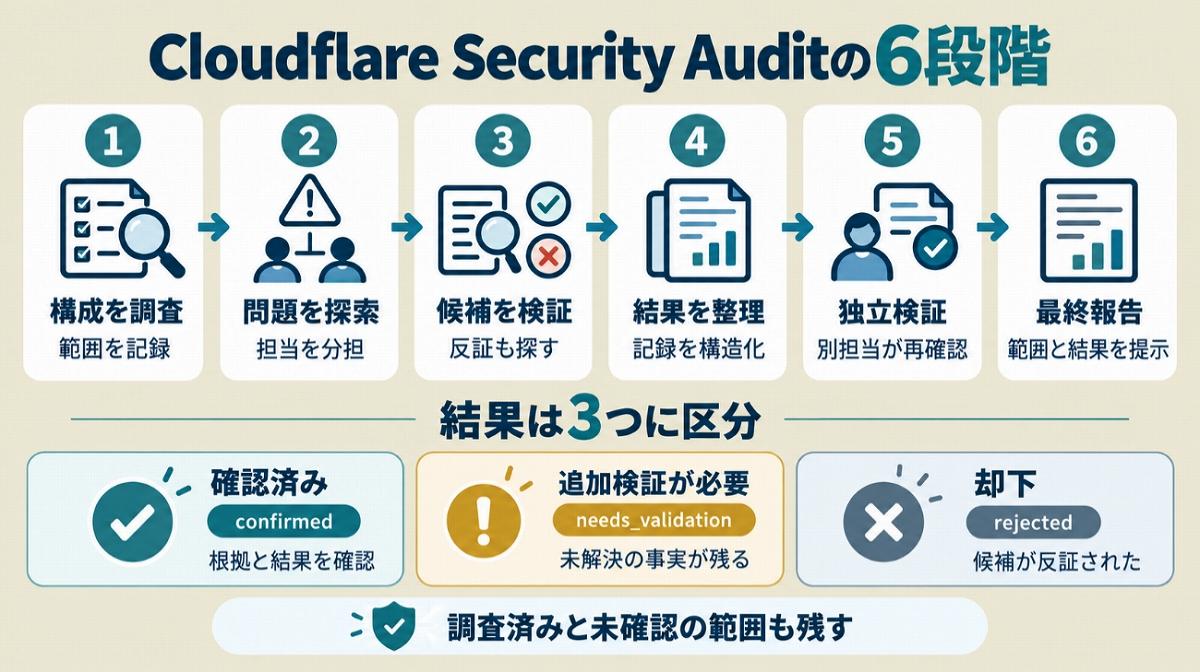
Security Auditでは、画面、API、認証、データベースなど、アプリの構成を整理し、確認する範囲を記録します。そのうえで、複数のエージェントが役割を分担して問題を探します。
さらに特徴的なのが、見つかった問題の候補を、別のエージェントが改めて確認することです。
検証する側は、単に問題が存在する証拠を探すだけではありません。ほかの場所に適切なチェックがあり、実際には悪用できない可能性も調べます。
つまり、問題が実際に存在する根拠と、存在しない可能性の両方を確認するわけです。
現在の公式仕様では、この監査は6つの段階で進みます。システム構成の調査、調査範囲を意識した問題の探索、候補の検証、結果の構造化、独立した再検証、そして最終報告という流れです。
結果は「confirmed(確認済み)」「needs_validation(追加検証が必要)」「rejected(問題として認められない)」などに区別されます。調査した範囲と未確認の範囲も記録として残る仕組みです。
たとえば、複数人で開発したWebアプリを公開前に確認する場合を考えてみましょう。それぞれの担当者が異なる機能を開発していると、システム全体のどこまで安全性を確認したのか把握しにくくなります。
こうした場面で、調査済みの範囲と未確認の範囲を可視化できるのは大きなメリットです。
では、Security Auditはどのように使うのでしょうか。
現行の公式リポジトリでは、Node.js環境で次のコマンドを実行してスキルを導入する方法が案内されています。
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
導入後は、対象のソースコードを開いたAIコーディングエージェントに「このコードベースのセキュリティを監査して」と依頼します。対応する依頼を受けると、スキルが読み込まれる仕組みです。
全面的な監査には、ツール操作と並列サブエージェントに対応する環境、Node.js、実行を伴う検証のための隔離されたサンドボックス環境などが必要になります。こうした安全な環境が用意できない場合、無理にコードを実行せず、追加検証が必要な候補として記録します。
5社の中でもSecurity Auditは、調査対象の整理から検証、結果の記録までを一連の流れとして進められる点が魅力です。最初に試す候補として、ぜひ押さえておきたいところです。 【次ページ】結局どれを使う? 迷ったら「点検したい内容」で選ぼう
AIセキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
