
- 2026/10/30 07:30 掲載
【緊急】全システム担当者が知っておくべき「AI防御特化スキル」、主要5社の使い方(2/4)



【GitHub】APIキーの流出と「外部ライブラリの弱点」を点検
続いて紹介するのが、GitHubの「Copilot Advanced Security Plugin」です。こちらは、特に秘密情報と外部ライブラリの点検に役立ちます。重要なのが「secret-scanning」と「dependency-scanning」という2つの機能です。
secret-scanningは、APIキーやパスワード、アクセストークンなど、外部に公開してはいけない情報がコードに含まれていないか確認するためのもす。
たとえば、AIに外部サービスと連携する機能を作らせたとしましょう。その際、サービスを操作するためのAPIキーが設定ファイルに直接書き込まれていたらどうでしょうか。
そのファイルをGitHubなどで共有すると、秘密情報まで外部に公開してしまうおそれがあります。こうした事態を防ぐため、変更内容を共有する前にチェックするのが効果的です。
一方、dependency-scanningは、アプリを構成する外部ライブラリなどに既知の脆弱性がないか確認するための機能です。「dependency」とは依存関係という意味です。
Webアプリは、すべてのプログラムをゼロから作るわけではありません。外部で開発されたライブラリを組み合わせることで、開発の手間を減らしています。ただし、古いバージョンのライブラリに、すでに知られている脆弱性が存在する場合があります。
GitHubの特徴は、AIがすべてのコードを独自に判断するのではなく、GitHubが持つ検査機能をMCP経由で呼び出し、その結果をエージェントが整理できる点です。
MCPとは、AIエージェントと外部のツールやサービスを接続するための仕組みです。
利用するには、GitHub MCP Serverとの接続や、対象リポジトリでの必要な機能の有効化が求められます。Secret ScanningではリモートMCP Serverを利用し、対応するツールセットを有効にします。GitHub Copilotから利用する場合は認証が統合されていますが、ほかのMCP対応クライアントではGitHubトークンなどの設定が必要になります。
また、依存関係の点検では「dependabot」ツールセットを利用します。2026年5月にパブリックプレビューが発表された機能であり、利用できる範囲や必要な権限は環境によって異なります。
プラグインを入れただけですべてが常時自動点検されるわけではありません。外部ライブラリを追加したとき、設定ファイルを変更したとき、コミットや共有の前など、適切なタイミングで検査を依頼することが重要です。
なお、GitHubでは10月28日、Copilotアプリから既存のコードスキャン警告を確認・修正できる新たなSecurity Extensionもパブリックプレビューとして公開。AIを使ったセキュリティ確認の選択肢が広がっています。
【AWS】コードだけでなく「設計段階」からチェック
3つ目は、AWSの「AWS Agents for DevSecOps」です。AWSはAmazon Web Servicesの略称で、Webサービスや業務システムを構築・運用するためのクラウドサービスです。このプラグインは、AWS Security Agentなどのサービスと連携してセキュリティ点検を支援します。
AWS Security Agentは、現在「AWS Continuum」の一部として案内されています。特徴は、完成したコードを調べるだけでなく、設計段階から問題を発見するための支援にも利用できることです。
主な用途は、設計書のレビュー、コードの点検、発見された問題への対応という3つです。
たとえば、AWSを利用する社内アプリを開発するとしましょう。開発前に設計書を確認し、認証の仕組みやデータへのアクセス権限など、問題が起きそうな箇所を整理します。
その後、コードができた段階でセキュリティを点検し、指摘された問題への対応を検討します。設計から実装、修正までを一連の流れとして扱えるのがポイントです。
ただし、OpenAIやGitHubの例と異なる注意点があります。AWS Security AgentのIDE連携では、対象のコードをZIP形式にまとめ、AWSアカウント内に用意されるS3バケットにアップロードしたうえで、AWS側のサービスが解析します。
つまり、すべての処理が手元のPCだけで完結するわけではありません。
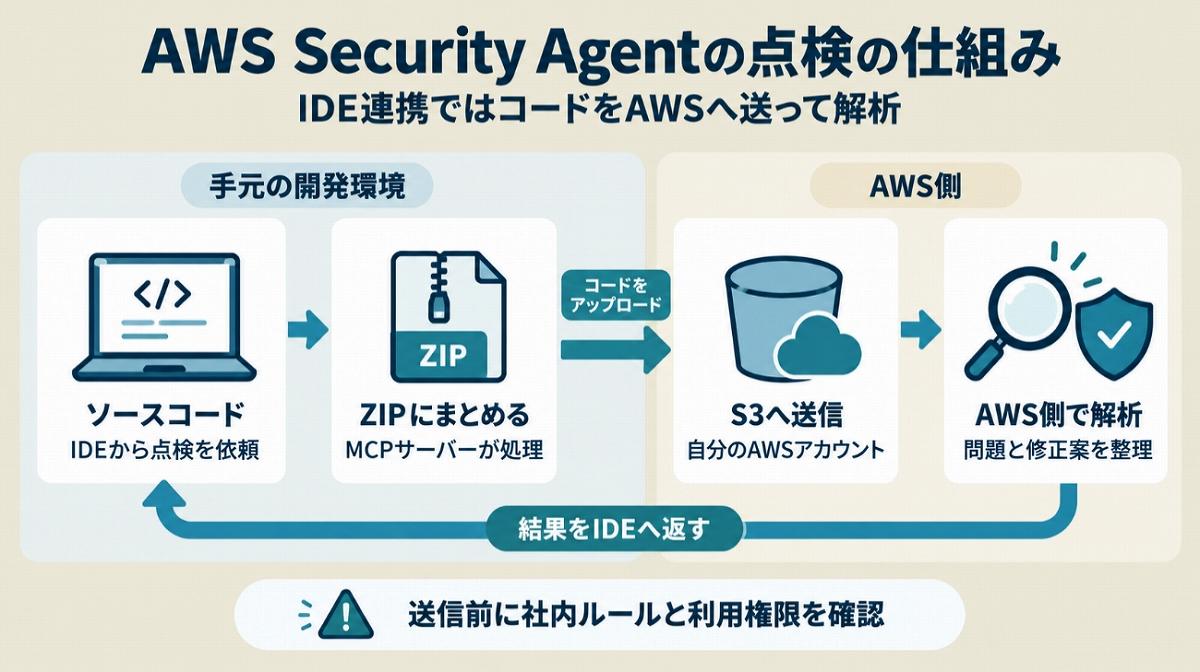
企業で利用する場合、対象のコードをAWSのサービスへ送信してよいのか、どの範囲の情報が送られるのかを確認する必要があります。
現行の公式ドキュメントでは、Claude CodeやKiroと連携する方法が案内されています。初回利用時にはAWS認証情報と必要なIAM権限が求められ、Agent SpaceやS3バケットなどは連携ツールが作成する仕組みです。
なお、AWS上で動かすアプリだけが点検対象になるわけではありません。AWSのサービスを利用して点検することと、アプリ自体の稼働場所は別の話です。 【次ページ】【Anthropic】「開発中の点検」から「完成後の監査」まで
AIセキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
