
- 2026/10/07 07:10 掲載
Okta CEOが語る「AIを縛らず安全に使う」方法、Identityが主役になる理由とは徹底解説(2/3)



なぜAI時代になるほど「Identity」が重要になるのか
従来のIdentity管理の中心は、人間が「誰なのか」を確かめ、「どのシステムにアクセスできるのか」を決めることだった。いわば、ログインの瞬間を守る門番だ。Oktaはこの門番役として、月に580億回もの認証を処理しているという。ところがAIエージェントの場合、ログイン時の確認だけでは足りない。エージェントは複数のアプリケーションやデータ、MCPサーバ、さらには別のAIエージェントにまで接続し、人の代わりに仕事を進めるからだ。そのため、誰が所有するAIなのか、何の目的で存在するのか、何にアクセスできるのか、誰の代理で動いているのか、今何をしているのか、そしていつ止めるべきなのかまで管理する必要が出てくる。
Oktaの調査「AI Agents at Work 2026」によると、人間の従業員と同じセキュリティ統制をAIエージェントにも適用している組織は34%にとどまるという。
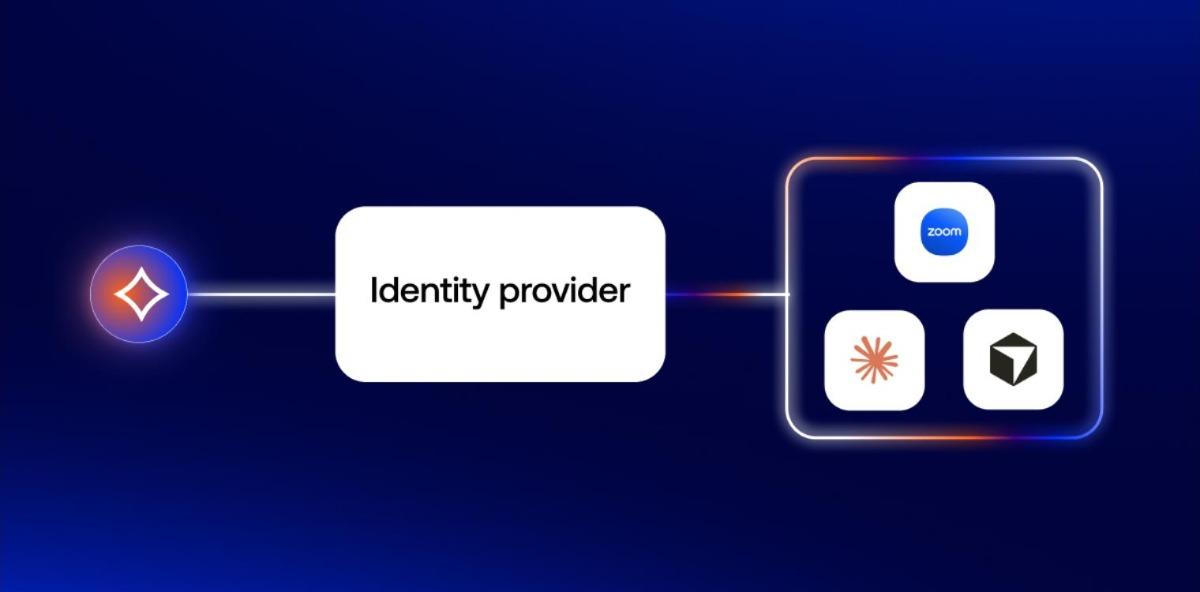
そこでOktaが8月24日に一般提供を始めたのが「Agent SSO」だ。AIエージェントをディレクトリ製品「Universal Directory」に「first-class identity」、つまり従業員と同格のIDとして登録する。そのうえで、保存されたままの資格情報ではなく、Identityで管理された短命のトークンを発行してアプリケーションに接続させる仕組みである。コアのOkta SSOに追加料金なしで含まれる。
(出典:Okta)
なぜここまで必要なのか。Oktaが挙げる具体例が分かりやすい。社員が業務ツールにAIアシスタントをつなぐと、知らないうちにエージェントへ機密システムへのアクセス権を与えてしまうことがある。その社員が退職しても、統制の外に置かれたエージェントだけがバックグラウンドで動き続ける。いわゆる「orphaned agent(孤児エージェント)」だ。
Okta公式ブログも「AIエージェントはログオフしないが、その資格情報は忘れられ、取り消されないまま何カ月も残ることが多い」と警鐘を鳴らす。AI時代には、退職した社員のアカウントを止めるだけでは足りない。その社員が作ったAIまで「退職」させる必要があるわけだ。 【次ページ】Oktaが作る「AIを自由にするガードレール」の正体
AI・生成AIのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
