
- 2026/10/07 07:10 掲載
Okta CEOが語る「AIを縛らず安全に使う」方法、Identityが主役になる理由とは徹底解説(3/3)


Oktaが作る「AIを自由にするガードレール」の正体
Oktaの投資家向け発表資料は、AIエージェントの管理を4つの質問に整理している。「エージェントはどこにいるのか(Where are my agents?)」「何ができるのか(What can they do?)」「今、何をしているのか(What are they doing?)」「問題が起きたらどう対応するのか(How do I respond?)」である。新製品群もこの4つに沿って並ぶ。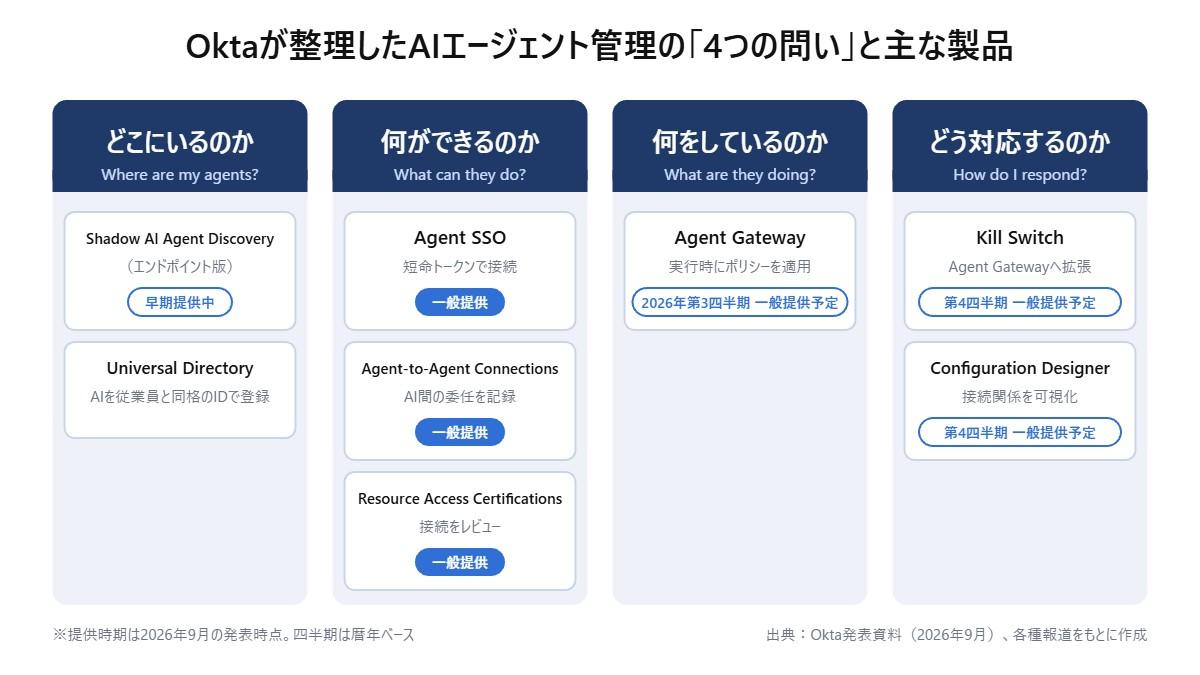
(出典:Okta発表資料、各種報道をもとに作成)
まず「どこにいるのか」。Shadow AI Agent Discoveryは、企業が把握していないAIエージェントを見つけ出す機能だ。今回はこれを社員のPCなどの端末にまで広げると発表し、一部で早期提供が始まった。
次に「何ができるのか」。見つけたエージェントはUniversal Directoryに登録し、Agent SSOで必要な範囲だけアクセスさせる。AIから別のAIへの接続を管理するAgent-to-Agent Connectionsは、どのエージェントがどんな権限で通信できるかを統制し、誰が誰を呼び、何を委任したのかを記録として残す。エージェントの接続をレビューするResource Access Certificationsとともに、すでに一般提供済みだ。
3つ目の「何をしているのか」を担うのがAgent Gatewayだ。AIエージェントとツール呼び出しの間に入り、実行時にポリシーを適用する。スミス氏は「インライン(通信経路上)に入ることで、何を認可するかについて、はるかに多くの判断ができる」と説明する。2026年第3四半期の一般提供を予定すると発表していた。
そして最後の「どう対応するのか」を担うのがKill Switch(キルスイッチ)だ。Agent Gatewayまで拡張したKill Switchは、異常時にエージェントが持つアクティブなトークンを即座に失効させ、進行中のセッションまで止める構想である。接続関係を可視化するConfiguration Designerとともに、第4四半期の一般提供を予定している。
社長兼COOのエリック・ケレハー氏によれば、顧客から最も要望の多い機能だという。ただし、すでに実行された操作を元に戻すものではない。AIにも社員証を持たせ、仕事中の行動を見守り、危険なら非常停止する発想だ。
AWSやグーグルまで参加、Oktaが狙う「共通ルール」
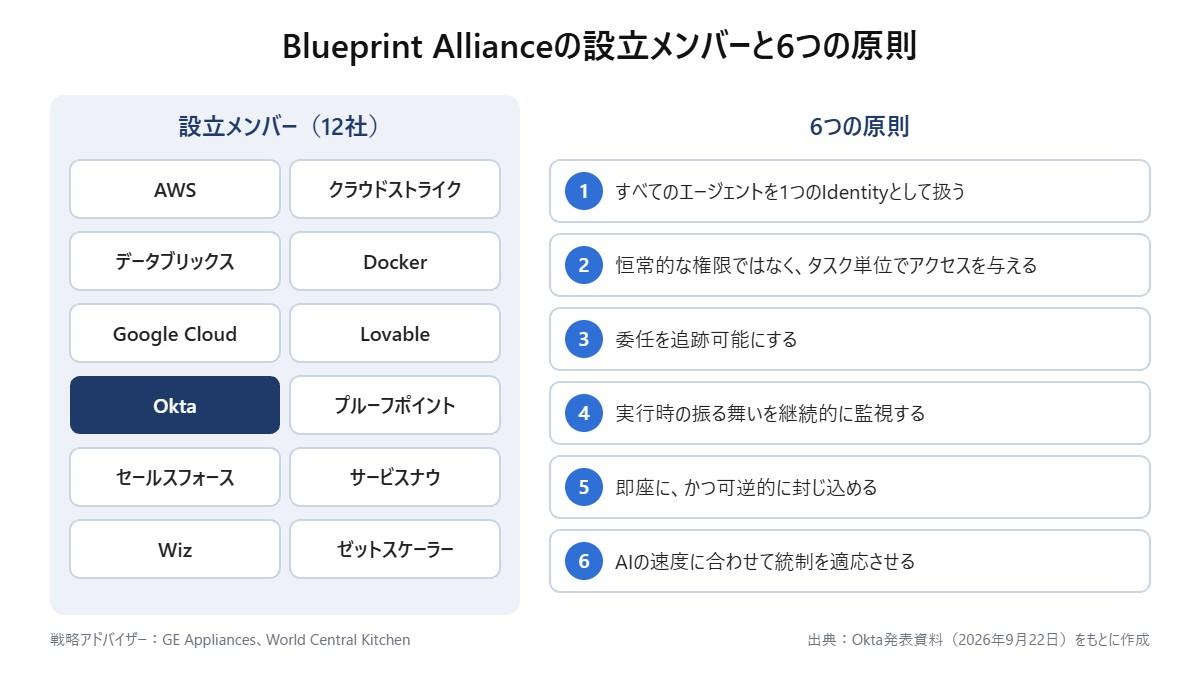
Oktane 2026でもう1つ大きな話題となったのが、9月22日に発足した業界団体「Blueprint Alliance」である。設立メンバーはAWS、クラウドストライク、データブリックス、Docker、Google Cloud、Lovable、Okta、プルーフポイント、セールスフォース、サービスナウ、Wiz、ゼットスケーラーの12社だ。重要なのは有名企業の数ではない。AIエージェントはOktaの環境だけでは完結しないからだ。あるエージェントがGoogle Cloudのモデルを使い、データブリックスのデータを参照し、セールスフォースを操作し、AWS上の別のエージェントを呼び出す。そんな世界では、1社だけでは安全を担保できない。マッキノン氏も「1社だけでエージェントを守ることはできない。現実的ではない」と認めている。
そこでアライアンスは、すべてのエージェントを1つのIdentityとして扱う、恒常的な権限ではなくタスク単位でアクセスを与える、委任を追跡可能にする、実行時の振る舞いを常に監視する、即座にかつ可逆的に封じ込める、といった6原則を掲げ、オープンなマルチベンダー型のリファレンスアーキテクチャとして公開した。
(出典:Okta発表資料をもとに作成)
問われているのは、AI時代の交通ルールを誰が作るのかだ。マッキノン氏はAIエージェント向けIdentity市場について「シェアはおそらく3年で決まる」と述べている。
とはいえ、Oktaが共通ルールを握ったと言える段階ではない。マッキノン氏自身、参加企業が十分に広がらなければアライアンスの大きな成功は望めないと認める。エージェント保護製品は他社も相次いで投入しており、競争は始まったばかりだ。
それでもOktaの狙いは明確だ。Identityを「システムに入るときに確かめるもの」から「AIが何をしてよいかをリアルタイムで決め続けるもの」へ広げ、モデルやデータ、SaaS、インフラをまたぐ「Identityレイヤー」を握ることである。人間がログインするときの門番だったIdentityは、AI時代にはエージェントの行動そのものを管理する交通管制へ変わるのか。Oktane 2026でOktaが示したのは、新製品以上に、Identityという概念そのものの拡張だった。
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
AI・生成AIのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
