
- 会員限定
- 2026/10/28 00:12 掲載
米CISA、PHPの脆弱性2件を悪用確認済みカタログに追加 連邦機関は10月29日までに対応


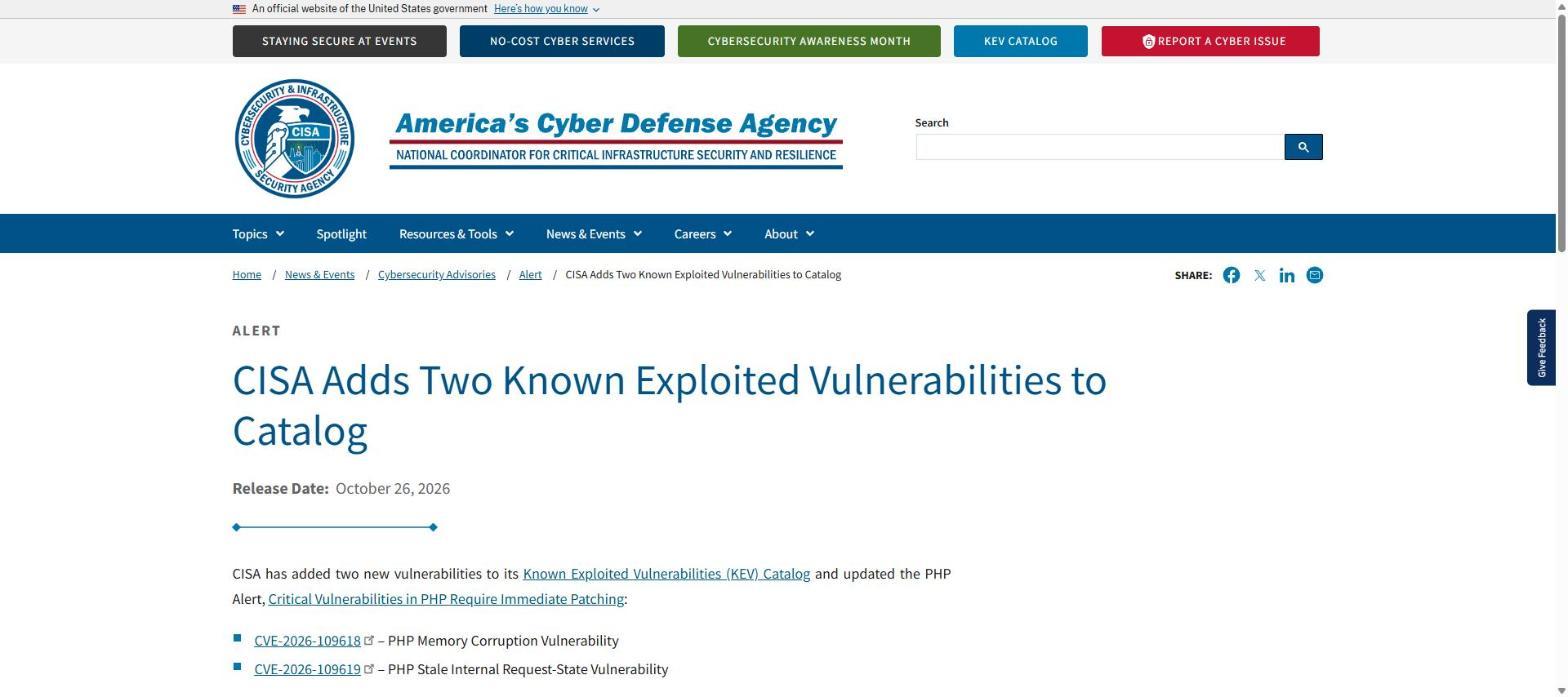
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は10月26日、PHPの脆弱性2件を悪用確認済み脆弱性カタログ(KEV)に追加し、緊急パッチ適用の注意喚起を更新した。拘束的運用指令(BOD)26-04に基づき、対応期限は10月29日。BODの対象は連邦の民間機関だが、CISAは全組織に優先修正を勧める。
(出典:米CISA)
追加されたのは、CVE-2026-109618(メモリ破損)とCVE-2026-109619(内部リクエスト状態の不整合)の2件。KEVの説明では、いずれも認証なしで遠隔からコードを実行できる脆弱性とされている。
CISAの注意喚起によると、2件は「php2shell」と呼ばれ、Apacheのmod_php、PHP-FPM、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境のすべてが影響を受ける。PHPはmod_phpを最も高リスクとみているという。修正版は8.5.12、8.4.27、8.3.36、8.2.35で、CISAは直ちに更新するよう求めた。すぐに更新できない場合や、PHP 8.1以前のサポート対象外の版を使い続ける場合は、更新できるまでPHPを使うシステムをオフラインにするよう勧めている。
今回のKEV追加は、BOD 26-04に基づく。BOD 26-04は連邦政府の民間行政機関(FCEB)を対象に、KEVに載った脆弱性のうち、公開状態の資産で完全な制御を奪われるものを優先して修正するよう求める指令。一方、リスクの低い脆弱性は対応を後回しにできる。CISAは、BODが適用されるのは連邦機関のみだとしたうえで、すべての組織にリスクに基づく脆弱性管理と、KEV掲載分の優先的な修正を勧めている。
このPHPの脆弱性をめぐっては、国内でも多数のサービスが緊急メンテナンスで一時停止する事態となった。ソフトバンクも、対応に伴うメンテナンスで緊急速報メールを停止していた。
では、3日という短い期限のなかで、連邦機関はパッチ適用のほかに何を求められているのか。背景には、KEV追加の直後から始まる、工程ごとの時間割がある。
KEV追加後72時間、6つの工程の目標時間
(出典:CISAのBOD 26-04実施ガイダンスをもとに作成)
この記事の続き >>
・なぜ期限が3日なのか、BOD 26-04の仕組みと今回の位置づけ
・パッチより先に集めるべき証拠と、早すぎる封じ込めの落とし穴
・KEV追加後72時間、6つの工程と目標時間の一覧
・なぜ期限が3日なのか、BOD 26-04の仕組みと今回の位置づけ
・パッチより先に集めるべき証拠と、早すぎる封じ込めの落とし穴
・KEV追加後72時間、6つの工程と目標時間の一覧
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
