
- 会員限定
- 2026/10/30 18:00 掲載
米国土安全保障省で4万1000人規模の情報流出、潜入捜査官の身元や盗聴ツールも流出
ハッカー集団は移民取り締まり強化への報復と主張


米国土安全保障省の認証システムが侵害され4万1000人を超える職員の個人情報が流出した。ハッカー集団は企業向け認証システムからデータを窃取したと主張し移民取り締まり強化への報復だとしている。流出情報には潜入捜査官の身元や組織構造も含まれており同省は事態収拾とデータ削除に向けて対応を急いでいる。
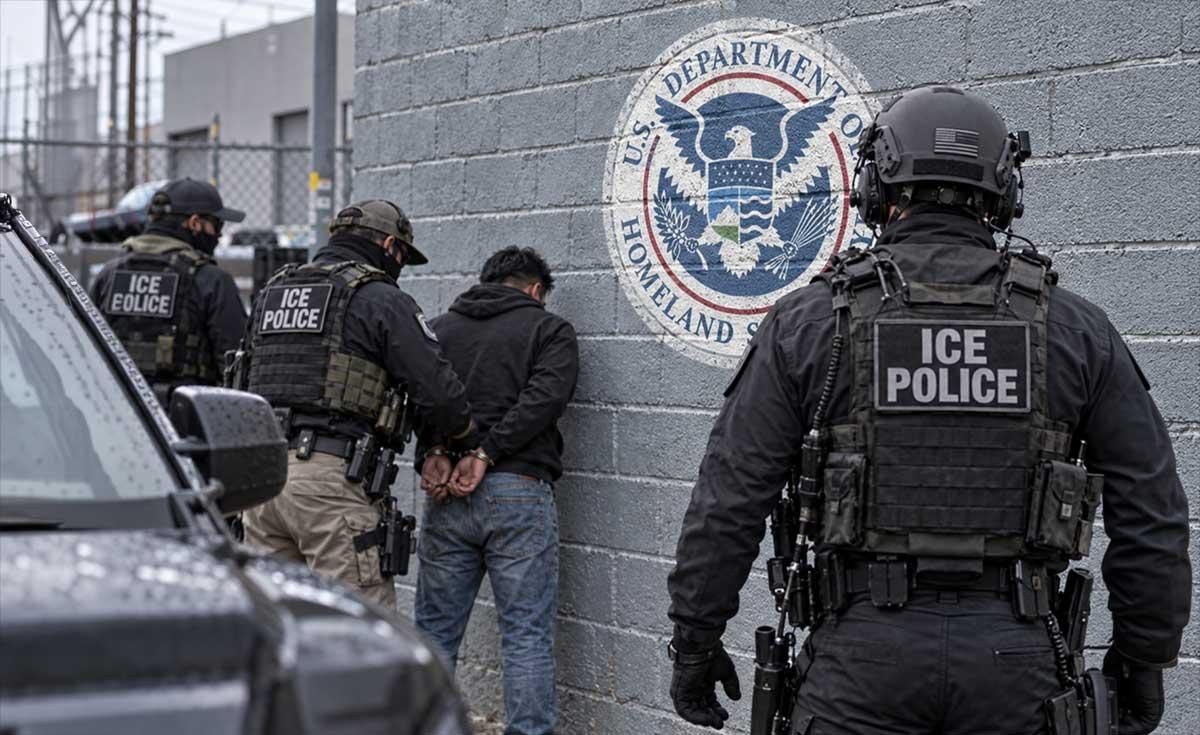
米国土安全保障省、4万1000人規模の情報流出
米国土安全保障省の認証システムに対するサイバー攻撃が発生し現職および元職員ならびに請負業者など4万1000人以上の個人情報が外部に流出した。2026年10月28日に情報の公開が確認されており税関および国境警備局や移民および関税執行局などの職員が対象となっている。流出したデータには職員の氏名や連絡先だけでなく潜入捜査官の身元情報や内部組織図さらには監視ツールへのアクセス権限といった機密性の高い情報が含まれている。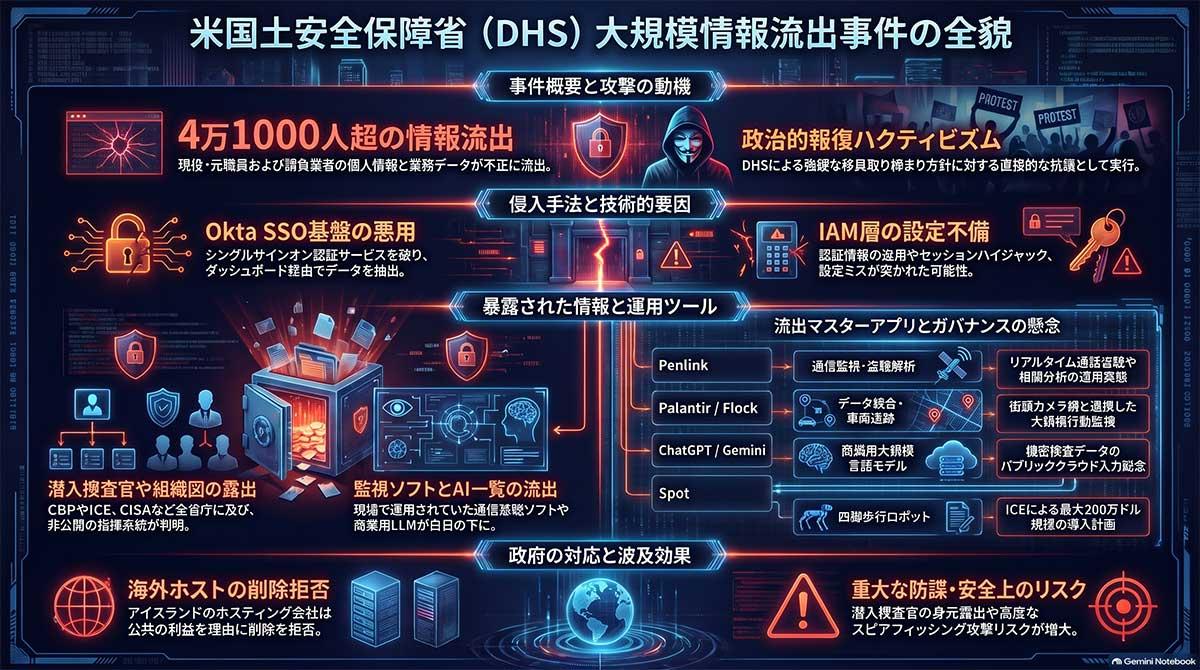
【図版付き記事はこちら】米国土安全省(DHS)が4万1000人の情報漏えい(図版:ビジネス+IT)
奪取されたデータは内部告発資料を専門に扱う団体や海外の研究者を通じてインターネット上で検索可能なデータベースとして公開された。 今回の攻撃について同集団はトランプ政権下で進められている強硬な移民取り締まり政策に対する直接的な報復であると説明している。具体的には国土安全保障省の長官が2026年7月に移民の取り締まりを強化する方針を示した発言を引き合いに出し政府の監視活動に対抗する目的で行われたとしている。
事態を受けた国土安全保障省は侵害の発生を認識し影響を受けた職員の保護や被害の拡大防止に向けた初動対応を進めている。流出情報の波及を抑えるため同省はデータの公開サイトや海外のホスティング事業者に対して削除要請を行ったものの事業者側が対応を拒否するなど情報の完全な遮断は難航している。今回の流出は捜査機関の指揮系統や人的資産を外部に暴露するものであり防諜活動に対する長期的な影響が懸念されている
潜入捜査官の身元や盗聴・監視ツールもすべて流出
流出データからは同省が利用していた具体的な監視ツールや法執行テクノロジーの詳細が判明した。法的許可に基づいてリアルタイムの通信盗聴や通話履歴メタデータの収集および相関分析を行う監視ソフトウェアのペンリンクや、捜査対象のネットワーク分析や国境データの大規模な可視化を行う高度データ統合プラットフォームであるパランティア・ファルコンの利用が含まれている。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
