
- 会員限定
- 2026/10/31 08:00 掲載
KDDI、最大2.2万件の情報漏えいの可能性。連携先ライフネット生命に不正アクセス
企業間連携システムの脆弱性が招いたサプライチェーンリスク


KDDIとライフネット生命保険は2026年10月30日、連携するシステムへの不正アクセスにより、KDDIの顧客情報最大2万2,541件が流出した可能性があると発表した。提携先システムの脆弱性が侵入経路とされており、決済情報などは対象外だが、企業間エコシステムにおけるセキュリティの課題が浮き彫りとなっている。
ライフネット生命のシステム経由でKDDIの顧客情報へアクセス
2026年10月30日、通信大手のKDDIとインターネット生保のライフネット生命保険は、両社が共同展開する保険サービス「auの生命ほけん」に関連する連携システムにおいて、不正アクセスが発生したことを発表した。事案の発端は10月23日、ライフネット生命が自社のシステム(LNシステム)への不審なアクセスを検知したことにある。同社は即座にKDDIへ報告し、被害の拡大を防ぐために技術的な防御措置を実施した。報告を受けたKDDIは翌24日、自社の顧客情報を保有するシステム(Kシステム)に対するLNシステムからのアクセス経路を技術的に遮断する対応をとった。 調査の結果、悪意を持った第三者がLNシステムの一部機能に存在する脆弱性を悪用し、Kシステム内の顧客情報を不正に取得した可能性が高いことが判明した。
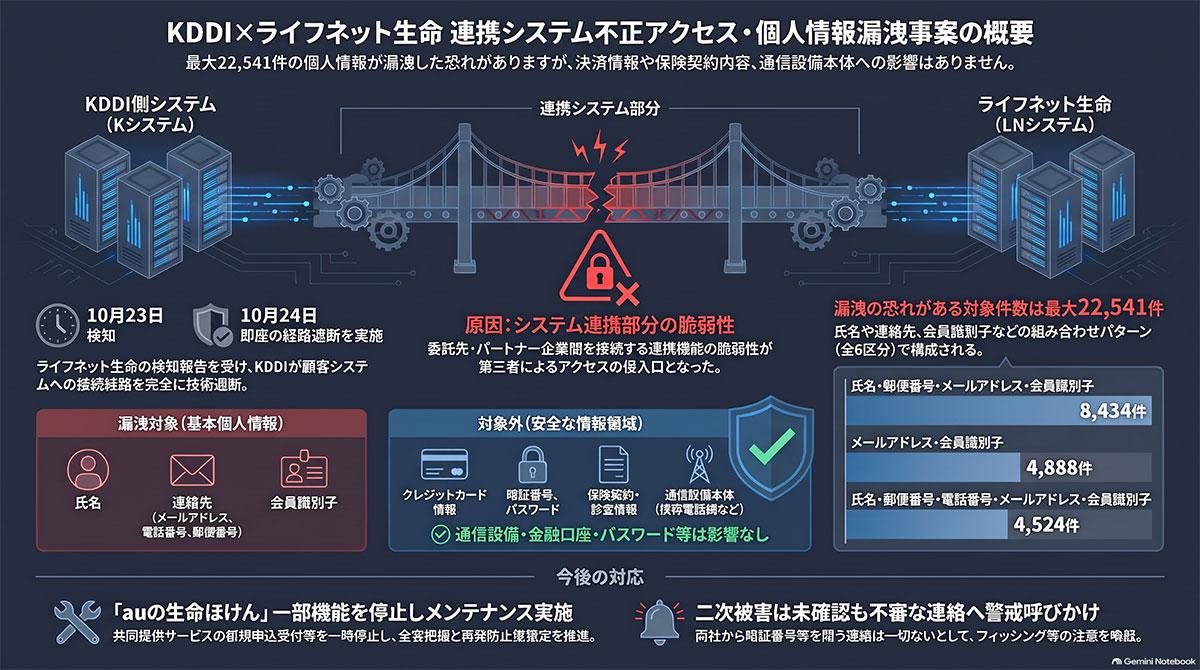
【図版付き記事はこちら】KDDIが2万件情報流出か、連携のライフネット生命の不正アクセスで(画像:ビジネス+IT)
一部の顧客については、これらの基本情報に加えて性別や生年月日も漏洩した可能性がある。一方で、パスワードやクレジットカード番号、銀行口座情報、運転免許証などの本人確認情報といったデータは含まれていない。また、ライフネット生命が保有する個別の保険契約情報も対象外とされている。
両社の発表時点において、これらの情報を元にした不正利用などの二次被害は確認されていない。 現在、両社は影響範囲の全容を把握するための調査を継続しており、個人情報保護委員会などの関係法令に基づく当局への報告手続きを進めている。「auの生命ほけん」については、新規申し込みの受け付けを含む一部機能がメンテナンスのため停止されており、サービス再開の時期は現時点では不明である。
対象となった顧客に対しては順次個別の案内が送付される予定だが、両社は不審なメールやSMS、電話を通じた詐欺行為への注意を強く呼びかけている。 強固な自社インフラを構築していても、提携先のシステムを足場に機密情報が狙われる今回の事案は、デジタル社会におけるサイバー脅威の最新動向を示している。
異なる業界がエコシステムを形成する現代において、企業間連携に潜む構造的なリスクへの対応は、すべての事業者が直面する喫緊の課題として突きつけられている。
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
